






El Poder Ejecutivo acaba de anunciar, mediante el Decreto núm. 403-2026, un nuevo Marco Nacional de Interoperabilidad y Gobernanza de Datos de la administración pública. El anuncio llega envuelto en el lenguaje habitual de la modernización estatal: agilidad, integración, servicios centrados en el ciudadano. Lo que no llega, al menos no en el texto oficial, es una explicación de por qué —tras más de seis años consecutivos del mismo proyecto político en el Palacio Nacional— la interoperabilidad de datos entre instituciones sigue siendo una promesa pendiente y no una realidad consolidada. Cada decreto que «resuelve» la fragmentación de datos del Estado es también, por definición, la confesión de que el anterior no funcionó.
De qué trata el decreto y qué cambia
Según el texto oficial, el nuevo marco regula el intercambio seguro, estandarizado, trazable y oportuno de datos, documentos electrónicos y eventos interoperables entre los entes gubernamentales. El objetivo declarado es reducir la duplicidad documental y la carga administrativa para ciudadanos y empresas, evitando que el Estado exija repetidamente información que ya posee en otra entidad.
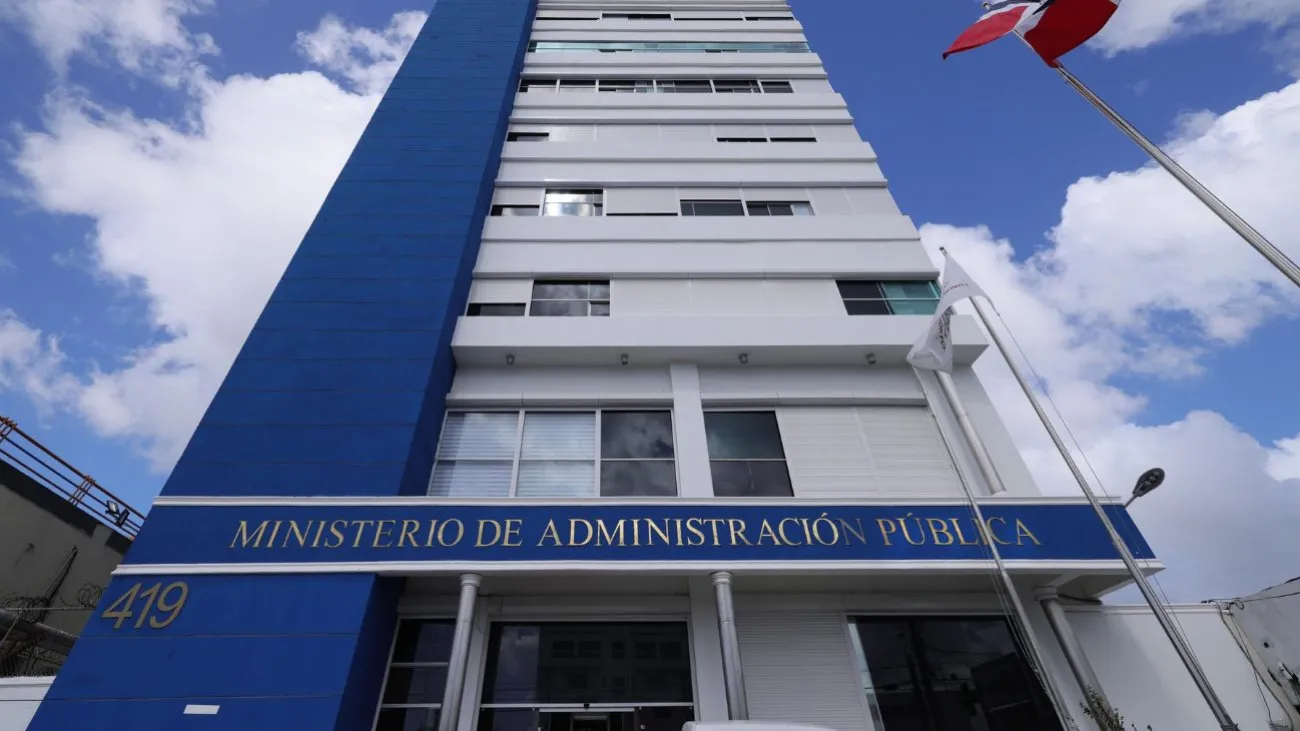
El Ministerio de Administración Pública (MAP), como órgano rector del gobierno digital, queda a cargo de dictar los lineamientos, normas y protocolos de gobernanza de datos, definir la arquitectura empresarial de la administración pública y coordinar el Comité de Interoperabilidad y Gobernanza de Datos. La operación técnica, por su parte, recae en la Ogtic, que administrará la llamada Plataforma Única de Interoperabilidad.

Un punto especialmente sensible: todo proceso público que requiera validar identidad deberá coordinarse con la Junta Central Electoral (JCE), habilitando consultas al Registro Civil para fines «legítimos y previamente determinados». El decreto deroga el Decreto núm. 92-22, del 8 de febrero de 2022, que establecía el marco de interoperabilidad gubernamental vigente hasta ahora.
Lo que el decreto no explica
Aquí es donde el rigor exige detenerse. El propio texto reconoce, al derogar el Decreto 92-22, que el Estado ya tenía un marco de interoperabilidad desde 2022, en plena gestión del actual oficialismo —que inició su primer mandato en agosto de 2020 y continúa, desde agosto de 2024, en un segundo periodo consecutivo—. Si ese marco existía, cabe preguntar: ¿se evaluó públicamente su implementación? ¿Cuántas instituciones lo cumplieron y cuántas no? ¿Existe un informe de auditoría que explique por qué, cuatro años después, se necesita «empezar de nuevo» con otro decreto? Ninguna de esas respuestas está en el documento. Sustituir un marco regulatorio sin publicar la evaluación del anterior no es modernización: es borrón y cuenta nueva administrativa.
El segundo punto crítico es estructural: el MAP se convierte, a la vez, en el que redacta las normas de gobernanza de datos y en el que supervisa su cumplimiento. No hay, en el texto disponible, mención a un ente externo, independiente o de contraloría ciudadana que fiscalice ese proceso. En un Estado que administra información sensible —identidad, salud, seguridad social, historial migratorio— la ausencia de un mecanismo de vigilancia autónomo no es un detalle técnico, es una decisión política con consecuencias directas sobre la privacidad de cada dominicano.
El tercer eje, el más delicado, es la interoperabilidad con el Registro Civil a través de la JCE. El decreto establece que la información obtenida solo podrá usarse «para fines legítimos, previamente determinados». Pero no especifica quién audita esa legitimidad caso por caso, ni qué sanción aplica si una institución excede el propósito autorizado. Según el propio texto oficial, la protección de datos personales queda condicionada a la buena fe institucional, no a un mecanismo de control verificable. En un país que todavía no cuenta con una autoridad independiente de protección de datos personales plenamente operativa, esa omisión pesa.
Profundiza en el debate político dominicano con nuestra cobertura independiente:
Ver noticias nacionales Análisis político completo
Modernizar sin transparentar no es modernizar
El Marco Nacional de Interoperabilidad y Gobernanza de Datos puede, en efecto, simplificar trámites y reducir la burocracia que hoy obliga a los ciudadanos a cargar los mismos documentos de ventanilla en ventanilla. Nadie discute esa necesidad. El problema no es la interoperabilidad como objetivo, sino la forma en que este gobierno la implementa: sin evaluación pública del marco anterior, sin un ente de control independiente y sin claridad sobre los límites reales del uso de los datos ciudadanos.
Un decreto que centraliza el manejo de información sensible del Estado, redactado y supervisado por el mismo ministerio, no puede presentarse como un avance de transparencia si la transparencia empieza por rendir cuentas del fracaso —o del silencio— del decreto que sustituye.
¿Puede un Estado garantizar la gobernanza responsable de los datos de sus ciudadanos cuando es la misma institución la que redacta la norma, la ejecuta y se autoevalúa?
Suscríbete y recibe las historias más importantes del día.
Al suscribirte aceptas nuestros términos y condiciones y política de privacidad.