












































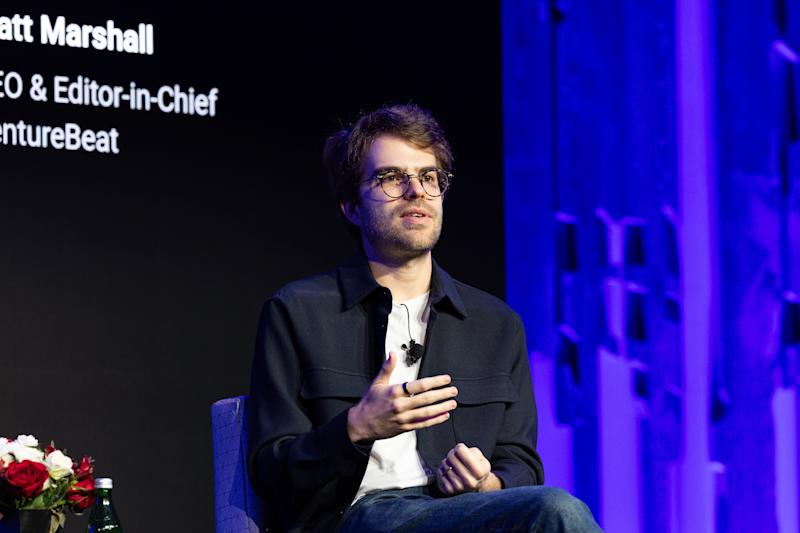
El director ejecutivo de Brex, Pedro Franceschi, presentó un modelo para uno de los desafíos apremiantes que enfrenta la compañía hoy en VB Transform 2026: implementar de forma segura agentes de IA, como el código abierto OpenClaw, en entornos de producción.
Liberar este valor empresarial requiere un cambio de mentalidad. La industria necesita ir más allá de la terminología vaga y centrarse en funciones empresariales concretas.
«La gente habla mucho de agentes, pero creo que ‘agentes’ es un nombre terrible. Es este concepto de Silicon Valley el que realmente no significa mucho», dijo Franceschi.
En cambio, el objetivo debería ser crear entidades que realmente puedan colaborar con los trabajadores humanos. «El concepto que siempre tuvimos en mente fue la idea de un empleado virtual: alguien en Slack, una entidad, tiene una dirección de correo electrónico, puede unirse a reuniones, puedes enviarles correos electrónicos y puedes trabajar con ellos», dijo Franceschi.
Lograr esta visión requiere un nuevo paradigma de seguridad. La presentación de Franceschi detalla cómo Brex hizo girar OpenClaw hacia roles internos, se dio cuenta de que los modelos de seguridad tradicionales habían fallado y construyó una nueva capa de seguridad a nivel de red llamada CrabTrap.
El dilema de seguridad de OpenClaw
El viaje comenzó después de un gran avance en diciembre, cuando los modelos de codificación alcanzaron un nivel de madurez que permitió el lanzamiento de OpenClaw en enero. Este es el momento en el que los agentes finalmente pudieron autoiniciarse y mantener sus propias bases de código en lugar de depender de herramientas estáticas y codificadas.
Sin embargo, cuando Franceschi propuso implementar esto para automatizar funciones internas, el equipo de seguridad del Brex rechazó firmemente la idea. «Dijeron: ‘No. ¿Cómo podríamos confiar en un agente que hace estas cosas? Esta cosa tiene capacidades de ejecución de código. No hay forma de controlarla», dijo Franceschi. Esta precaución no es exclusiva del Brex: las empresas generalmente se muestran cautelosas a la hora de otorgar a sus agentes la ejecución incontrolada de código en las redes corporativas.
Para resolver este problema, Brex tuvo que mover el perímetro de seguridad. Franceschi comparó esto con enfoques como NemoClaw de Nvidia, que, según él, protege a los agentes limitando el uso de sus herramientas, un modelo que, según él, neutraliza las capacidades de codificación que dan valor a los agentes.
«… el principio que teníamos era que las capacidades de codificación eran esenciales para que el modelo pudiera realizar una variedad de tareas», dijo.
La solución de Brex fue trasladar el límite de seguridad a la capa de red. En lugar de monitorear el código en constante cambio dentro del contenedor, la atención debe centrarse en monitorear lo que el código realmente intenta enviar o recibir del mundo exterior.
CrabTrap y la solución LLM como juez
Este enfoque centrado en la red llevó a la creación de CrabTrap, un proxy HTTP de código abierto creado por Brex. El mecanismo funciona bajo el supuesto de que OpenClaw puede hacer todo y ya podría estar comprometido. Por lo tanto, CrabTrap monitorea todo el tráfico de red saliente entre el contenedor e Internet, utilizando un LLM para juzgar si este tráfico cumple con la política aprobada del agente.
«En lugar de intentar controlar el código que se ejecuta en el contenedor, supongamos que puede hacer todo y monitorear el tráfico de red entre ese contenedor e Internet», dijo Franceschi.
El uso de un modelo de lenguaje extendido (LLM) para evaluar cada solicitud de red introduce una latencia inaceptable, que a menudo agrega miles de milisegundos a los tiempos de respuesta. Brex resolvió este problema enrutando el tráfico a través de un sistema bifurcado.
Las acciones rutinarias y de bajo riesgo fluyen instantáneamente a través de reglas estáticas previamente aprobadas. Si un agente de contratación intenta ver un perfil de LinkedIn, la regla estática lo permite. Sin embargo, las acciones de alto riesgo, como el envío de correos electrónicos, se marcan y se envían al juez de LLM para su evaluación. Franceschi dijo que la arquitectura garantiza que solo alrededor del 2% de las consultas complejas realmente experimenten latencia LLM.
Un hallazgo sorprendente del proyecto fue la eficacia con la que el juez del LLM cumplió esta función. Franceschi atribuyó esto al entrenamiento de patrones: los LLM están expuestos a miles de millones de páginas web y solicitudes HTTP, lo que les brinda lo que describió como una comprensión semántica inherente de los patrones de tráfico de la red.
«[Models] «Somos muy buenos para discernir qué es política y qué no lo es», dijo Franceschi, y agregó que esta capacidad surge naturalmente a través de una capacitación previa sin necesidad de incentivos estrictos.
Brex puso a prueba esta infraestructura con «Jim», un reclutador virtual basado en OpenClaw. Jim maneja una variedad de tareas que incluyen buscar candidatos, calificar a los candidatos entrantes y enviar correos electrónicos.
Cuando Jim intenta una acción que viola la política establecida, CrabTrap depende de un flujo de trabajo humano. Si el juez de LLM marca un correo electrónico saliente no aprobado, CrabTrap hace ping a un administrador humano en Slack.
La notificación de Slack explica la intención subyacente del agente y sugiere un cambio de política que permitiría la acción. Luego, el administrador humano puede revisar el contexto y hacer clic en «sí» o «no» para actualizar dinámicamente las reglas.
«Me gusta la analogía del empleado virtual, porque muchos de estos problemas ya se han resuelto en una empresa, en el contexto de los humanos», dijo Franceschi. «Cuando un empleado se topa con un muro, recurre a su jefe».
El costo de la frontera
Brex es una empresa de tecnología financiera, no un proveedor de ciberseguridad. La decisión de construir CrabTrap internamente fue impulsada por la falta de soluciones comerciales maduras que satisficieran a su equipo de seguridad.
Franceschi reconoció el costo inherente de operar a la vanguardia y admitió que las soluciones de proveedores comerciales probablemente se pondrán al día.
«Cuando construimos esto, tenía claro que había un 70% de posibilidades de que lo desecháramos en seis meses… Pero lo que aprendimos al adelantarnos seis meses valió la pena para dar forma a nuestra estrategia de adopción de IA», dijo.
La inversión en la creación de herramientas internas proporcionó a Brex la experiencia necesaria para desplegar agentes de forma segura meses antes que el mercado en general. Para los líderes empresariales que navegan por el panorama de la IA, la conclusión clave es la necesidad de desarrollar las capacidades culturales y técnicas necesarias para operar en el mundo agente actual.
«No tenemos todas las respuestas, pero la respuesta es no hacer nada», afirmó Franceschi.


Suscríbete y recibe las historias más importantes del día.
Al suscribirte aceptas nuestros términos y condiciones y política de privacidad.