




































Visa apuntó a Claude Mythos de Anthropic a la infraestructura detrás de miles de millones de transacciones diarias, una red que abarca más de 200 países y territorios, mueve dinero en aproximadamente 160 monedas y conecta casi 5 mil millones de credenciales de pago a más de 175 millones de ubicaciones comerciales.
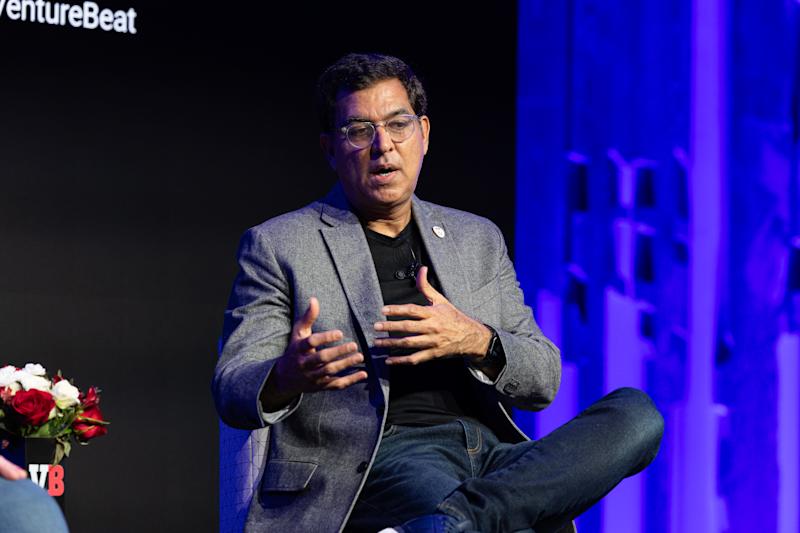
El modelo unió debilidades menores en lo profundo de la pila en cadenas de exploits que tradicionalmente habrían surgido solo al final de las pruebas de penetración. Rajat Taneja, presidente de tecnología de Visa, caminó por el Transformación VB 2026 audiencia sobre lo que vino después, incluido por qué Visa lanzó el arnés que regía toda la búsqueda como código abierto y por qué la compañía abandonó las métricas de remediación tradicionales por una medición que inventó su equipo.
Taneja ha dirigido la estrategia tecnológica, la ingeniería de productos y la infraestructura global en Visa desde 2019, después de unirse a la empresa en 2013 procedente de Electronic Arts, donde se desempeñó como director de tecnología después de 15 años en Microsoft. Fue coautor, junto con el director de seguridad de la información de Visa, Subra Kumaraswamy, del Entrada de blog del 10 de junio anunciando la liberación del Arnés Agentic de vulnerabilidad de Visa en GitHub como una implementación de referencia que cualquier equipo de seguridad puede inspeccionar, adaptar y ampliar. Visa también publicó un documento técnico detallando la arquitectura, las lecciones aprendidas y 12 prácticas arquitectónicas no negociables para infraestructura crítica.
Confianza construida sobre el pesimismo y la paranoia
Taneja lideró con la aritmética que hace de Visa un objetivo que vale la pena defender obsesivamente. La confianza a escala de pagos globales se construye a través de lo que él llamó pesimismo y paranoia, al asumir el fracaso y diseñar en torno a él antes de que llegue el fracaso. La red se ha reforzado a lo largo de muchos años mediante una arquitectura de confianza cero, defensas en capas y operaciones de seguridad altamente automatizadas diseñadas para la escala y confiabilidad que demandan los pagos globales.
Entonces, cuando Anthropic invitó a las organizaciones detrás del software crítico a probar Mythos bajo el Proyecto Glasswing, Visa dijo que sí. Los participantes de Glasswing identificaron colectivamente más de 10.000 vulnerabilidades de gravedad alta o crítica en el primer mes de prueba en todo el software que sustenta los sistemas críticos en toda la industria, según Anthropic. La propia conclusión de Anthropic situó el cuello de botella después del descubrimiento, en la verificación, la divulgación y la velocidad de parcheo. Visa se unió para probar décadas de fortalecimiento a la velocidad de la IA y aprender dónde los modelos avanzados podrían impulsar aún más sus defensas.
Lo que Mythos mostró en Visa
Dentro del entorno de Visa, Mythos demostró un análisis contextual de todo el sistema, sacando a la superficie vulnerabilidades enterradas en lo profundo de la pila y señalando problemas que se vuelven más graves cuando se encadenan, con hallazgos lo suficientemente claros como para que los equipos de ingeniería pudieran actuar sobre ellos sin tener que atravesar el ruido. Algunos hallazgos recibieron calificaciones de gravedad críticas, y Visa atribuye a sus controles de confianza cero, segmentación de red y salvaguardias en capas el hecho de romper la cadena antes de que cualquier actor externo pudiera haber actuado.
Esa confirmación fue importante, dijo Taneja, pero la epifanía que siguió fue más importante. «En un mundo de ataques agentes, la defensa también tiene que ser agente», afirmó. Incluso en una empresa que ha invertido décadas en defensa en profundidad, el modelo reveló suposiciones bajo las cuales el equipo había estado operando que necesitaban repensarse. Las herramientas SAST tradicionales mantienen su lugar como un primer paso contra patrones de vulnerabilidad conocidos, señala el documento técnico de Visa, pero la coincidencia de patrones por sí sola no puede seguir a un adversario que razona a través de la lógica, el flujo de datos y las cadenas de exploits que viven entre las firmas.
Un arnés, no un escáner
La respuesta de Visa no fue otro escáner monolítico. El equipo creó Visa Vulnerability Agentic Harness, ahora en su quinta generación, como un canal gobernado que dirige modelos de IA fronterizos a través de tareas de seguridad estructuradas al tiempo que aplica controles deterministas, puertas de políticas y supervisión humana en cada etapa. Taneja repasó la filosofía del diseño. El arnés opera en cuatro fases y once etapas, desde la ingesta de código y el modelado de amenazas hasta la verificación profunda, la síntesis de la cadena de exploits y, finalmente, la remediación y validación de correcciones.
Tres opciones de diseño impulsan la búsqueda de calidad, según la propia documentación del proyecto. El modelado de amenazas se ejecuta antes del análisis para centrarse en la superficie de ataque en lugar de escanear todo a ciegas, la votación determinista de múltiples agentes requiere convergencia entre cadenas de razonamiento independientes antes de que avance un hallazgo, y los artefactos de clasificación estructurados comprimen el ciclo de vida desde el descubrimiento hasta un resultado que los desarrolladores realmente pueden enviar. La recompensa es un oleoducto que se activa de forma predeterminada. Un escaneo simple en el perfil enviado ejecuta las once etapas y edita los archivos de origen en el repositorio de destino en modo de reparación, aplicando parches candidatos a menos que el operador lo detenga en el momento de la detección.
El arnés es multimodelo por diseño. Una capa de abstracción LLM permite a Visa intercambiar o combinar proveedores sin cambiar el plano de control, y la versión de código abierto funciona con Anthropic Claude, modelos compatibles con OpenAI o una combinación. La documentación del repositorio es sincera sobre la excepción. La aplicación de una solución requiere las herramientas de edición de archivos que solo exponen los backends de Anthropic, por lo que las etapas de corrección y validación actualmente requieren modelos Anthropic para una funcionalidad completa, y un modelo compatible con OpenAI en esos roles se limita a resultados de solo informes. La investigación Pulse de VentureBeat para el segundo trimestre de 2026, presentada anteriormente en la conferencia, refuerza por qué es importante la flexibilidad del proveedor. Entre las empresas encuestadas, El 82% confía en los controles nativos del proveedor como su principal capa de seguridad.y el 59% planea adoptar o cambiar las herramientas de seguridad de los agentes dentro del año. Los controles que las empresas adoptaron el año pasado ya se están convirtiendo en los controles que planean reemplazar.
El tiempo medio de adaptación reemplaza las métricas heredadas
Encontrar vulnerabilidades ya no es la parte difícil, argumentó Taneja. El verdadero desafío es la rapidez con la que un equipo puede confirmar que un problema es realmente explotable, solucionarlo y demostrar que la ruta de ataque está cerrada en lugar de simplemente mostrar que se aplicó un parche. Visa llama a esto tiempo medio para adaptarse, y el documento técnico lo rastrea en tres dimensiones. La actualización del inventario mide qué tan actualizada y completa es la visión de la organización sobre el código, la configuración y la implementación del tiempo de ejecución. Las rutas explotables por versión cuentan cuántas cadenas de ataques de un extremo a otro siguen siendo posibles después de cada versión, no solo cuántos hallazgos se cerraron. El tiempo del ciclo de validación rastrea cuánto tiempo lleva producir pruebas repetibles y respaldadas por evidencia de que una solución funciona y permanece funcionando en producción.
Esa distinción es importante porque las medidas heredadas, como el tiempo medio de detección y los recuentos de cierres de CVE sin procesar, pueden verse mejor en el papel, mientras que la exposición real sigue creciendo debajo de ellas. Una organización puede cerrar cientos de hallazgos al mes y aún dejar abiertas cadenas de exploits viables si nadie prueba si los parches realmente rompen el ataque. MTTA obliga a los equipos a medir el resultado que importa, y el documento técnico se basa en los datos de vulnerabilidades explotadas conocidas de CISA para justificar la priorización, señalando que menos del 1 % de las CVE se explotan activamente. La política SSDLC de Visa ahora asume que todas las rutas explotables se ejercerán en producción y requiere que se remedien antes de promover el código.
El riesgo de la cadena de suministro se acelera con la IA
La conversación traspasó el perímetro de Visa cuando Taneja recurrió a los proveedores. Una empresa bien defendida permanece expuesta a través de proveedores débiles y componentes de código abierto débiles, advierte el documento técnico, por lo que Visa está haciendo de la postura de seguridad específica de la IA una dimensión no negociable de la diligencia debida de los proveedores, con expectativas de validación continua de vulnerabilidades, listas de materiales de software vivo y líneas de base MTTA en toda su pila de tecnología.
Visa también se ha unido al Proyecto Lightwell, el Iniciativa de IBM y Red Hat por 5 mil millones de dólares para reforzar componentes de código abierto ampliamente utilizados mediante validación impulsada por IA y parches coordinados, junto con instituciones financieras como Bank of America, JPMorganChase, Goldman Sachs y Mastercard. El compromiso extiende la misma lógica hacia arriba, porque el reloj del MTTA no se detiene en el perímetro de ninguna empresa.
Cuando los agentes empiezan a comprar cosas.
Asegurar el comercio de agentes es el siguiente problema de Visa. Taneja describió un futuro en el que los agentes de IA realizarán transacciones en nombre de consumidores y empresas, y dijo que Visa está construyendo el marco de confianza, la capa de identidad y la puntuación de preparación de los agentes que los comerciantes necesitarán antes de que los agentes puedan completar las transacciones de forma segura. Detrás de ese trabajo se encuentra el Laboratorio de Amenazas de Pago de Visa, un entorno de simulación donde se reproducen escenarios de fraude reales contra las reglas de autorización, umbrales y configuraciones que Visa realmente ejecuta, para mostrar modos de falla habilitados por IA como recomendaciones de refuerzo específicas.
El desafío de la identidad no es teórico. La investigación Pulse de VentureBeat encontró que el 69% de las empresas ya comparten credenciales en algún lugar de sus implementaciones de agentes, y las empresas con credenciales compartidas reportan incidentes de seguridad o cuasi accidentes a una tasa del 63,5%, frente al 40,9% donde cada agente tiene su propia identidad de alcance. El documento técnico de Visa aborda esa brecha directamente, enumerando «los agentes de IA son identidades» entre sus 12 prácticas no negociables y exigiendo permisos de alcance, aplicación de privilegios mínimos, pistas de auditoría completas e inclusión en la gobernanza de IAM para cada agente que llama a una API, lee datos o modifica un sistema.
Tres prioridades para los defensores
Visa está organizando su estrategia defensiva en torno a tres prioridades, dijo Taneja. Desplace la seguridad hacia la izquierda hasta que se diseñen las fallas explotables antes de que lleguen a producción, y reemplace los componentes de alto riesgo y sin soporte suficiente antes de que se conviertan en exposición material. El tercero es el impulso más importante a escala de Visa, refactorizando las defensas para que se ejecuten de forma autónoma bajo la gobernanza humana, de modo que la detección, la validación y la respuesta sigan el ritmo a medida que crece el volumen de amenazas y mejoran los modelos detrás de los ataques.
Nada de esto requiere el presupuesto de una red de pagos para comenzar. El arnés se encuentra en GitHub con 595 estrellas y 97 bifurcaciones al 20 de julio, MTTA necesita un panel de control en lugar de un ciclo de adquisiciones, y las 12 prácticas no negociables del documento técnico se corresponden con las revisiones de arquitectura que los equipos de seguridad ya ejecutan. La propia conclusión de Visa parece una fecha límite. La oportunidad para adelantarse a los atacantes a velocidad de máquina todavía está ahí, argumenta el documento, y no permanecerá abierta.

Visa apuntó a Claude Mythos de Anthropic a la infraestructura detrás de miles de millones de transacciones diarias, una red que abarca más de 200 países y territorios, mueve dinero en aproximadamente 160 monedas y conecta casi 5 mil millones de credenciales de pago a más de 175 millones de ubicaciones comerciales.
El modelo unió debilidades menores en lo profundo de la pila en cadenas de exploits que tradicionalmente habrían surgido solo al final de las pruebas de penetración. Rajat Taneja, presidente de tecnología de Visa, caminó por el Transformación VB 2026 audiencia sobre lo que vino después, incluido por qué Visa lanzó el arnés que regía toda la búsqueda como código abierto y por qué la compañía abandonó las métricas de remediación tradicionales por una medición que inventó su equipo.
Taneja ha dirigido la estrategia tecnológica, la ingeniería de productos y la infraestructura global en Visa desde 2019, después de unirse a la empresa en 2013 procedente de Electronic Arts, donde se desempeñó como director de tecnología después de 15 años en Microsoft. Fue coautor, junto con el director de seguridad de la información de Visa, Subra Kumaraswamy, del Entrada de blog del 10 de junio anunciando la liberación del Arnés Agentic de vulnerabilidad de Visa en GitHub como una implementación de referencia que cualquier equipo de seguridad puede inspeccionar, adaptar y ampliar. Visa también publicó un documento técnico detallando la arquitectura, las lecciones aprendidas y 12 prácticas arquitectónicas no negociables para infraestructura crítica.
Confianza construida sobre el pesimismo y la paranoia
Taneja lideró con la aritmética que hace de Visa un objetivo que vale la pena defender obsesivamente. La confianza a escala de pagos globales se construye a través de lo que él llamó pesimismo y paranoia, al asumir el fracaso y diseñar en torno a él antes de que llegue el fracaso. La red se ha reforzado a lo largo de muchos años mediante una arquitectura de confianza cero, defensas en capas y operaciones de seguridad altamente automatizadas diseñadas para la escala y confiabilidad que demandan los pagos globales.
Entonces, cuando Anthropic invitó a las organizaciones detrás del software crítico a probar Mythos bajo el Proyecto Glasswing, Visa dijo que sí. Los participantes de Glasswing identificaron colectivamente más de 10.000 vulnerabilidades de gravedad alta o crítica en el primer mes de prueba en todo el software que sustenta los sistemas críticos en toda la industria, según Anthropic. La propia conclusión de Anthropic situó el cuello de botella después del descubrimiento, en la verificación, la divulgación y la velocidad de parcheo. Visa se unió para probar décadas de fortalecimiento a la velocidad de la IA y aprender dónde los modelos avanzados podrían impulsar aún más sus defensas.
Lo que Mythos mostró en Visa
Dentro del entorno de Visa, Mythos demostró un análisis contextual de todo el sistema, sacando a la superficie vulnerabilidades enterradas en lo profundo de la pila y señalando problemas que se vuelven más graves cuando se encadenan, con hallazgos lo suficientemente claros como para que los equipos de ingeniería pudieran actuar sobre ellos sin tener que atravesar el ruido. Algunos hallazgos recibieron calificaciones de gravedad críticas, y Visa atribuye a sus controles de confianza cero, segmentación de red y salvaguardias en capas el hecho de romper la cadena antes de que cualquier actor externo pudiera haber actuado.
Esa confirmación fue importante, dijo Taneja, pero la epifanía que siguió fue más importante. «En un mundo de ataques agentes, la defensa también tiene que ser agente», afirmó. Incluso en una empresa que ha invertido décadas en defensa en profundidad, el modelo reveló suposiciones bajo las cuales el equipo había estado operando que necesitaban repensarse. Las herramientas SAST tradicionales mantienen su lugar como un primer paso contra patrones de vulnerabilidad conocidos, señala el documento técnico de Visa, pero la coincidencia de patrones por sí sola no puede seguir a un adversario que razona a través de la lógica, el flujo de datos y las cadenas de exploits que viven entre las firmas.
Un arnés, no un escáner
La respuesta de Visa no fue otro escáner monolítico. El equipo creó Visa Vulnerability Agentic Harness, ahora en su quinta generación, como un canal gobernado que dirige modelos de IA fronterizos a través de tareas de seguridad estructuradas al tiempo que aplica controles deterministas, puertas de políticas y supervisión humana en cada etapa. Taneja repasó la filosofía del diseño. El arnés opera en cuatro fases y once etapas, desde la ingesta de código y el modelado de amenazas hasta la verificación profunda, la síntesis de la cadena de exploits y, finalmente, la remediación y validación de correcciones.
Tres opciones de diseño impulsan la búsqueda de calidad, según la propia documentación del proyecto. El modelado de amenazas se ejecuta antes del análisis para centrarse en la superficie de ataque en lugar de escanear todo a ciegas, la votación determinista de múltiples agentes requiere convergencia entre cadenas de razonamiento independientes antes de que avance un hallazgo, y los artefactos de clasificación estructurados comprimen el ciclo de vida desde el descubrimiento hasta un resultado que los desarrolladores realmente pueden enviar. La recompensa es un oleoducto que se activa de forma predeterminada. Un escaneo simple en el perfil enviado ejecuta las once etapas y edita los archivos de origen en el repositorio de destino en modo de reparación, aplicando parches candidatos a menos que el operador lo detenga en el momento de la detección.
El arnés es multimodelo por diseño. Una capa de abstracción LLM permite a Visa intercambiar o combinar proveedores sin cambiar el plano de control, y la versión de código abierto funciona con Anthropic Claude, modelos compatibles con OpenAI o una combinación. La documentación del repositorio es sincera sobre la excepción. La aplicación de una solución requiere las herramientas de edición de archivos que solo exponen los backends de Anthropic, por lo que las etapas de corrección y validación actualmente requieren modelos Anthropic para una funcionalidad completa, y un modelo compatible con OpenAI en esos roles se limita a resultados de solo informes. La investigación Pulse de VentureBeat para el segundo trimestre de 2026, presentada anteriormente en la conferencia, refuerza por qué es importante la flexibilidad del proveedor. Entre las empresas encuestadas, El 82% confía en los controles nativos del proveedor como su principal capa de seguridad.y el 59% planea adoptar o cambiar las herramientas de seguridad de los agentes dentro del año. Los controles que las empresas adoptaron el año pasado ya se están convirtiendo en los controles que planean reemplazar.
El tiempo medio de adaptación reemplaza las métricas heredadas
Encontrar vulnerabilidades ya no es la parte difícil, argumentó Taneja. El verdadero desafío es la rapidez con la que un equipo puede confirmar que un problema es realmente explotable, solucionarlo y demostrar que la ruta de ataque está cerrada en lugar de simplemente mostrar que se aplicó un parche. Visa llama a esto tiempo medio para adaptarse, y el documento técnico lo rastrea en tres dimensiones. La actualización del inventario mide qué tan actualizada y completa es la visión de la organización sobre el código, la configuración y la implementación del tiempo de ejecución. Las rutas explotables por versión cuentan cuántas cadenas de ataques de un extremo a otro siguen siendo posibles después de cada versión, no solo cuántos hallazgos se cerraron. El tiempo del ciclo de validación rastrea cuánto tiempo lleva producir pruebas repetibles y respaldadas por evidencia de que una solución funciona y permanece funcionando en producción.
Esa distinción es importante porque las medidas heredadas, como el tiempo medio de detección y los recuentos de cierres de CVE sin procesar, pueden verse mejor en el papel, mientras que la exposición real sigue creciendo debajo de ellas. Una organización puede cerrar cientos de hallazgos al mes y aún dejar abiertas cadenas de exploits viables si nadie prueba si los parches realmente rompen el ataque. MTTA obliga a los equipos a medir el resultado que importa, y el documento técnico se basa en los datos de vulnerabilidades explotadas conocidas de CISA para justificar la priorización, señalando que menos del 1 % de las CVE se explotan activamente. La política SSDLC de Visa ahora asume que todas las rutas explotables se ejercerán en producción y requiere que se remedien antes de promover el código.
El riesgo de la cadena de suministro se acelera con la IA
La conversación traspasó el perímetro de Visa cuando Taneja recurrió a los proveedores. Una empresa bien defendida permanece expuesta a través de proveedores débiles y componentes de código abierto débiles, advierte el documento técnico, por lo que Visa está haciendo de la postura de seguridad específica de la IA una dimensión no negociable de la diligencia debida de los proveedores, con expectativas de validación continua de vulnerabilidades, listas de materiales de software vivo y líneas de base MTTA en toda su pila de tecnología.
Visa también se ha unido al Proyecto Lightwell, el Iniciativa de IBM y Red Hat por 5 mil millones de dólares para reforzar componentes de código abierto ampliamente utilizados mediante validación impulsada por IA y parches coordinados, junto con instituciones financieras como Bank of America, JPMorganChase, Goldman Sachs y Mastercard. El compromiso extiende la misma lógica hacia arriba, porque el reloj del MTTA no se detiene en el perímetro de ninguna empresa.
Cuando los agentes empiezan a comprar cosas.
Asegurar el comercio de agentes es el siguiente problema de Visa. Taneja describió un futuro en el que los agentes de IA realizarán transacciones en nombre de consumidores y empresas, y dijo que Visa está construyendo el marco de confianza, la capa de identidad y la puntuación de preparación de los agentes que los comerciantes necesitarán antes de que los agentes puedan completar las transacciones de forma segura. Detrás de ese trabajo se encuentra el Laboratorio de Amenazas de Pago de Visa, un entorno de simulación donde se reproducen escenarios de fraude reales contra las reglas de autorización, umbrales y configuraciones que Visa realmente ejecuta, para mostrar modos de falla habilitados por IA como recomendaciones de refuerzo específicas.
El desafío de la identidad no es teórico. La investigación Pulse de VentureBeat encontró que el 69% de las empresas ya comparten credenciales en algún lugar de sus implementaciones de agentes, y las empresas con credenciales compartidas reportan incidentes de seguridad o cuasi accidentes a una tasa del 63,5%, frente al 40,9% donde cada agente tiene su propia identidad de alcance. El documento técnico de Visa aborda esa brecha directamente, enumerando «los agentes de IA son identidades» entre sus 12 prácticas no negociables y exigiendo permisos de alcance, aplicación de privilegios mínimos, pistas de auditoría completas e inclusión en la gobernanza de IAM para cada agente que llama a una API, lee datos o modifica un sistema.
Tres prioridades para los defensores
Visa está organizando su estrategia defensiva en torno a tres prioridades, dijo Taneja. Desplace la seguridad hacia la izquierda hasta que se diseñen las fallas explotables antes de que lleguen a producción, y reemplace los componentes de alto riesgo y sin soporte suficiente antes de que se conviertan en exposición material. El tercero es el impulso más importante a escala de Visa, refactorizando las defensas para que se ejecuten de forma autónoma bajo la gobernanza humana, de modo que la detección, la validación y la respuesta sigan el ritmo a medida que crece el volumen de amenazas y mejoran los modelos detrás de los ataques.
Nada de esto requiere el presupuesto de una red de pagos para comenzar. El arnés se encuentra en GitHub con 595 estrellas y 97 bifurcaciones al 20 de julio, MTTA necesita un panel de control en lugar de un ciclo de adquisiciones, y las 12 prácticas no negociables del documento técnico se corresponden con las revisiones de arquitectura que los equipos de seguridad ya ejecutan. La propia conclusión de Visa parece una fecha límite. La oportunidad para adelantarse a los atacantes a velocidad de máquina todavía está ahí, argumenta el documento, y no permanecerá abierta.

Visa apuntó a Claude Mythos de Anthropic a la infraestructura detrás de miles de millones de transacciones diarias, una red que abarca más de 200 países y territorios, mueve dinero en aproximadamente 160 monedas y conecta casi 5 mil millones de credenciales de pago a más de 175 millones de ubicaciones comerciales.
El modelo unió debilidades menores en lo profundo de la pila en cadenas de exploits que tradicionalmente habrían surgido solo al final de las pruebas de penetración. Rajat Taneja, presidente de tecnología de Visa, caminó por el Transformación VB 2026 audiencia sobre lo que vino después, incluido por qué Visa lanzó el arnés que regía toda la búsqueda como código abierto y por qué la compañía abandonó las métricas de remediación tradicionales por una medición que inventó su equipo.
Taneja ha dirigido la estrategia tecnológica, la ingeniería de productos y la infraestructura global en Visa desde 2019, después de unirse a la empresa en 2013 procedente de Electronic Arts, donde se desempeñó como director de tecnología después de 15 años en Microsoft. Fue coautor, junto con el director de seguridad de la información de Visa, Subra Kumaraswamy, del Entrada de blog del 10 de junio anunciando la liberación del Arnés Agentic de vulnerabilidad de Visa en GitHub como una implementación de referencia que cualquier equipo de seguridad puede inspeccionar, adaptar y ampliar. Visa también publicó un documento técnico detallando la arquitectura, las lecciones aprendidas y 12 prácticas arquitectónicas no negociables para infraestructura crítica.
Confianza construida sobre el pesimismo y la paranoia
Taneja lideró con la aritmética que hace de Visa un objetivo que vale la pena defender obsesivamente. La confianza a escala de pagos globales se construye a través de lo que él llamó pesimismo y paranoia, al asumir el fracaso y diseñar en torno a él antes de que llegue el fracaso. La red se ha reforzado a lo largo de muchos años mediante una arquitectura de confianza cero, defensas en capas y operaciones de seguridad altamente automatizadas diseñadas para la escala y confiabilidad que demandan los pagos globales.
Entonces, cuando Anthropic invitó a las organizaciones detrás del software crítico a probar Mythos bajo el Proyecto Glasswing, Visa dijo que sí. Los participantes de Glasswing identificaron colectivamente más de 10.000 vulnerabilidades de gravedad alta o crítica en el primer mes de prueba en todo el software que sustenta los sistemas críticos en toda la industria, según Anthropic. La propia conclusión de Anthropic situó el cuello de botella después del descubrimiento, en la verificación, la divulgación y la velocidad de parcheo. Visa se unió para probar décadas de fortalecimiento a la velocidad de la IA y aprender dónde los modelos avanzados podrían impulsar aún más sus defensas.
Lo que Mythos mostró en Visa
Dentro del entorno de Visa, Mythos demostró un análisis contextual de todo el sistema, sacando a la superficie vulnerabilidades enterradas en lo profundo de la pila y señalando problemas que se vuelven más graves cuando se encadenan, con hallazgos lo suficientemente claros como para que los equipos de ingeniería pudieran actuar sobre ellos sin tener que atravesar el ruido. Algunos hallazgos recibieron calificaciones de gravedad críticas, y Visa atribuye a sus controles de confianza cero, segmentación de red y salvaguardias en capas el hecho de romper la cadena antes de que cualquier actor externo pudiera haber actuado.
Esa confirmación fue importante, dijo Taneja, pero la epifanía que siguió fue más importante. «En un mundo de ataques agentes, la defensa también tiene que ser agente», afirmó. Incluso en una empresa que ha invertido décadas en defensa en profundidad, el modelo reveló suposiciones bajo las cuales el equipo había estado operando que necesitaban repensarse. Las herramientas SAST tradicionales mantienen su lugar como un primer paso contra patrones de vulnerabilidad conocidos, señala el documento técnico de Visa, pero la coincidencia de patrones por sí sola no puede seguir a un adversario que razona a través de la lógica, el flujo de datos y las cadenas de exploits que viven entre las firmas.
Un arnés, no un escáner
La respuesta de Visa no fue otro escáner monolítico. El equipo creó Visa Vulnerability Agentic Harness, ahora en su quinta generación, como un canal gobernado que dirige modelos de IA fronterizos a través de tareas de seguridad estructuradas al tiempo que aplica controles deterministas, puertas de políticas y supervisión humana en cada etapa. Taneja repasó la filosofía del diseño. El arnés opera en cuatro fases y once etapas, desde la ingesta de código y el modelado de amenazas hasta la verificación profunda, la síntesis de la cadena de exploits y, finalmente, la remediación y validación de correcciones.
Tres opciones de diseño impulsan la búsqueda de calidad, según la propia documentación del proyecto. El modelado de amenazas se ejecuta antes del análisis para centrarse en la superficie de ataque en lugar de escanear todo a ciegas, la votación determinista de múltiples agentes requiere convergencia entre cadenas de razonamiento independientes antes de que avance un hallazgo, y los artefactos de clasificación estructurados comprimen el ciclo de vida desde el descubrimiento hasta un resultado que los desarrolladores realmente pueden enviar. La recompensa es un oleoducto que se activa de forma predeterminada. Un escaneo simple en el perfil enviado ejecuta las once etapas y edita los archivos de origen en el repositorio de destino en modo de reparación, aplicando parches candidatos a menos que el operador lo detenga en el momento de la detección.
El arnés es multimodelo por diseño. Una capa de abstracción LLM permite a Visa intercambiar o combinar proveedores sin cambiar el plano de control, y la versión de código abierto funciona con Anthropic Claude, modelos compatibles con OpenAI o una combinación. La documentación del repositorio es sincera sobre la excepción. La aplicación de una solución requiere las herramientas de edición de archivos que solo exponen los backends de Anthropic, por lo que las etapas de corrección y validación actualmente requieren modelos Anthropic para una funcionalidad completa, y un modelo compatible con OpenAI en esos roles se limita a resultados de solo informes. La investigación Pulse de VentureBeat para el segundo trimestre de 2026, presentada anteriormente en la conferencia, refuerza por qué es importante la flexibilidad del proveedor. Entre las empresas encuestadas, El 82% confía en los controles nativos del proveedor como su principal capa de seguridad.y el 59% planea adoptar o cambiar las herramientas de seguridad de los agentes dentro del año. Los controles que las empresas adoptaron el año pasado ya se están convirtiendo en los controles que planean reemplazar.
El tiempo medio de adaptación reemplaza las métricas heredadas
Encontrar vulnerabilidades ya no es la parte difícil, argumentó Taneja. El verdadero desafío es la rapidez con la que un equipo puede confirmar que un problema es realmente explotable, solucionarlo y demostrar que la ruta de ataque está cerrada en lugar de simplemente mostrar que se aplicó un parche. Visa llama a esto tiempo medio para adaptarse, y el documento técnico lo rastrea en tres dimensiones. La actualización del inventario mide qué tan actualizada y completa es la visión de la organización sobre el código, la configuración y la implementación del tiempo de ejecución. Las rutas explotables por versión cuentan cuántas cadenas de ataques de un extremo a otro siguen siendo posibles después de cada versión, no solo cuántos hallazgos se cerraron. El tiempo del ciclo de validación rastrea cuánto tiempo lleva producir pruebas repetibles y respaldadas por evidencia de que una solución funciona y permanece funcionando en producción.
Esa distinción es importante porque las medidas heredadas, como el tiempo medio de detección y los recuentos de cierres de CVE sin procesar, pueden verse mejor en el papel, mientras que la exposición real sigue creciendo debajo de ellas. Una organización puede cerrar cientos de hallazgos al mes y aún dejar abiertas cadenas de exploits viables si nadie prueba si los parches realmente rompen el ataque. MTTA obliga a los equipos a medir el resultado que importa, y el documento técnico se basa en los datos de vulnerabilidades explotadas conocidas de CISA para justificar la priorización, señalando que menos del 1 % de las CVE se explotan activamente. La política SSDLC de Visa ahora asume que todas las rutas explotables se ejercerán en producción y requiere que se remedien antes de promover el código.
El riesgo de la cadena de suministro se acelera con la IA
La conversación traspasó el perímetro de Visa cuando Taneja recurrió a los proveedores. Una empresa bien defendida permanece expuesta a través de proveedores débiles y componentes de código abierto débiles, advierte el documento técnico, por lo que Visa está haciendo de la postura de seguridad específica de la IA una dimensión no negociable de la diligencia debida de los proveedores, con expectativas de validación continua de vulnerabilidades, listas de materiales de software vivo y líneas de base MTTA en toda su pila de tecnología.
Visa también se ha unido al Proyecto Lightwell, el Iniciativa de IBM y Red Hat por 5 mil millones de dólares para reforzar componentes de código abierto ampliamente utilizados mediante validación impulsada por IA y parches coordinados, junto con instituciones financieras como Bank of America, JPMorganChase, Goldman Sachs y Mastercard. El compromiso extiende la misma lógica hacia arriba, porque el reloj del MTTA no se detiene en el perímetro de ninguna empresa.
Cuando los agentes empiezan a comprar cosas.
Asegurar el comercio de agentes es el siguiente problema de Visa. Taneja describió un futuro en el que los agentes de IA realizarán transacciones en nombre de consumidores y empresas, y dijo que Visa está construyendo el marco de confianza, la capa de identidad y la puntuación de preparación de los agentes que los comerciantes necesitarán antes de que los agentes puedan completar las transacciones de forma segura. Detrás de ese trabajo se encuentra el Laboratorio de Amenazas de Pago de Visa, un entorno de simulación donde se reproducen escenarios de fraude reales contra las reglas de autorización, umbrales y configuraciones que Visa realmente ejecuta, para mostrar modos de falla habilitados por IA como recomendaciones de refuerzo específicas.
El desafío de la identidad no es teórico. La investigación Pulse de VentureBeat encontró que el 69% de las empresas ya comparten credenciales en algún lugar de sus implementaciones de agentes, y las empresas con credenciales compartidas reportan incidentes de seguridad o cuasi accidentes a una tasa del 63,5%, frente al 40,9% donde cada agente tiene su propia identidad de alcance. El documento técnico de Visa aborda esa brecha directamente, enumerando «los agentes de IA son identidades» entre sus 12 prácticas no negociables y exigiendo permisos de alcance, aplicación de privilegios mínimos, pistas de auditoría completas e inclusión en la gobernanza de IAM para cada agente que llama a una API, lee datos o modifica un sistema.
Tres prioridades para los defensores
Visa está organizando su estrategia defensiva en torno a tres prioridades, dijo Taneja. Desplace la seguridad hacia la izquierda hasta que se diseñen las fallas explotables antes de que lleguen a producción, y reemplace los componentes de alto riesgo y sin soporte suficiente antes de que se conviertan en exposición material. El tercero es el impulso más importante a escala de Visa, refactorizando las defensas para que se ejecuten de forma autónoma bajo la gobernanza humana, de modo que la detección, la validación y la respuesta sigan el ritmo a medida que crece el volumen de amenazas y mejoran los modelos detrás de los ataques.
Nada de esto requiere el presupuesto de una red de pagos para comenzar. El arnés se encuentra en GitHub con 595 estrellas y 97 bifurcaciones al 20 de julio, MTTA necesita un panel de control en lugar de un ciclo de adquisiciones, y las 12 prácticas no negociables del documento técnico se corresponden con las revisiones de arquitectura que los equipos de seguridad ya ejecutan. La propia conclusión de Visa parece una fecha límite. La oportunidad para adelantarse a los atacantes a velocidad de máquina todavía está ahí, argumenta el documento, y no permanecerá abierta.
Visa apuntó a Claude Mythos de Anthropic a la infraestructura detrás de miles de millones de transacciones diarias, una red que abarca más de 200 países y territorios, mueve dinero en aproximadamente 160 monedas y conecta casi 5 mil millones de credenciales de pago a más de 175 millones de ubicaciones comerciales.
El modelo unió debilidades menores en lo profundo de la pila en cadenas de exploits que tradicionalmente habrían surgido solo al final de las pruebas de penetración. Rajat Taneja, presidente de tecnología de Visa, caminó por el Transformación VB 2026 audiencia sobre lo que vino después, incluido por qué Visa lanzó el arnés que regía toda la búsqueda como código abierto y por qué la compañía abandonó las métricas de remediación tradicionales por una medición que inventó su equipo.
Taneja ha dirigido la estrategia tecnológica, la ingeniería de productos y la infraestructura global en Visa desde 2019, después de unirse a la empresa en 2013 procedente de Electronic Arts, donde se desempeñó como director de tecnología después de 15 años en Microsoft. Fue coautor, junto con el director de seguridad de la información de Visa, Subra Kumaraswamy, del Entrada de blog del 10 de junio anunciando la liberación del Arnés Agentic de vulnerabilidad de Visa en GitHub como una implementación de referencia que cualquier equipo de seguridad puede inspeccionar, adaptar y ampliar. Visa también publicó un documento técnico detallando la arquitectura, las lecciones aprendidas y 12 prácticas arquitectónicas no negociables para infraestructura crítica.
Confianza construida sobre el pesimismo y la paranoia
Taneja lideró con la aritmética que hace de Visa un objetivo que vale la pena defender obsesivamente. La confianza a escala de pagos globales se construye a través de lo que él llamó pesimismo y paranoia, al asumir el fracaso y diseñar en torno a él antes de que llegue el fracaso. La red se ha reforzado a lo largo de muchos años mediante una arquitectura de confianza cero, defensas en capas y operaciones de seguridad altamente automatizadas diseñadas para la escala y confiabilidad que demandan los pagos globales.
Entonces, cuando Anthropic invitó a las organizaciones detrás del software crítico a probar Mythos bajo el Proyecto Glasswing, Visa dijo que sí. Los participantes de Glasswing identificaron colectivamente más de 10.000 vulnerabilidades de gravedad alta o crítica en el primer mes de prueba en todo el software que sustenta los sistemas críticos en toda la industria, según Anthropic. La propia conclusión de Anthropic situó el cuello de botella después del descubrimiento, en la verificación, la divulgación y la velocidad de parcheo. Visa se unió para probar décadas de fortalecimiento a la velocidad de la IA y aprender dónde los modelos avanzados podrían impulsar aún más sus defensas.
Lo que Mythos mostró en Visa
Dentro del entorno de Visa, Mythos demostró un análisis contextual de todo el sistema, sacando a la superficie vulnerabilidades enterradas en lo profundo de la pila y señalando problemas que se vuelven más graves cuando se encadenan, con hallazgos lo suficientemente claros como para que los equipos de ingeniería pudieran actuar sobre ellos sin tener que atravesar el ruido. Algunos hallazgos recibieron calificaciones de gravedad críticas, y Visa atribuye a sus controles de confianza cero, segmentación de red y salvaguardias en capas el hecho de romper la cadena antes de que cualquier actor externo pudiera haber actuado.
Esa confirmación fue importante, dijo Taneja, pero la epifanía que siguió fue más importante. «En un mundo de ataques agentes, la defensa también tiene que ser agente», afirmó. Incluso en una empresa que ha invertido décadas en defensa en profundidad, el modelo reveló suposiciones bajo las cuales el equipo había estado operando que necesitaban repensarse. Las herramientas SAST tradicionales mantienen su lugar como un primer paso contra patrones de vulnerabilidad conocidos, señala el documento técnico de Visa, pero la coincidencia de patrones por sí sola no puede seguir a un adversario que razona a través de la lógica, el flujo de datos y las cadenas de exploits que viven entre las firmas.
Un arnés, no un escáner
La respuesta de Visa no fue otro escáner monolítico. El equipo creó Visa Vulnerability Agentic Harness, ahora en su quinta generación, como un canal gobernado que dirige modelos de IA fronterizos a través de tareas de seguridad estructuradas al tiempo que aplica controles deterministas, puertas de políticas y supervisión humana en cada etapa. Taneja repasó la filosofía del diseño. El arnés opera en cuatro fases y once etapas, desde la ingesta de código y el modelado de amenazas hasta la verificación profunda, la síntesis de la cadena de exploits y, finalmente, la remediación y validación de correcciones.
Tres opciones de diseño impulsan la búsqueda de calidad, según la propia documentación del proyecto. El modelado de amenazas se ejecuta antes del análisis para centrarse en la superficie de ataque en lugar de escanear todo a ciegas, la votación determinista de múltiples agentes requiere convergencia entre cadenas de razonamiento independientes antes de que avance un hallazgo, y los artefactos de clasificación estructurados comprimen el ciclo de vida desde el descubrimiento hasta un resultado que los desarrolladores realmente pueden enviar. La recompensa es un oleoducto que se activa de forma predeterminada. Un escaneo simple en el perfil enviado ejecuta las once etapas y edita los archivos de origen en el repositorio de destino en modo de reparación, aplicando parches candidatos a menos que el operador lo detenga en el momento de la detección.
El arnés es multimodelo por diseño. Una capa de abstracción LLM permite a Visa intercambiar o combinar proveedores sin cambiar el plano de control, y la versión de código abierto funciona con Anthropic Claude, modelos compatibles con OpenAI o una combinación. La documentación del repositorio es sincera sobre la excepción. La aplicación de una solución requiere las herramientas de edición de archivos que solo exponen los backends de Anthropic, por lo que las etapas de corrección y validación actualmente requieren modelos Anthropic para una funcionalidad completa, y un modelo compatible con OpenAI en esos roles se limita a resultados de solo informes. La investigación Pulse de VentureBeat para el segundo trimestre de 2026, presentada anteriormente en la conferencia, refuerza por qué es importante la flexibilidad del proveedor. Entre las empresas encuestadas, El 82% confía en los controles nativos del proveedor como su principal capa de seguridad.y el 59% planea adoptar o cambiar las herramientas de seguridad de los agentes dentro del año. Los controles que las empresas adoptaron el año pasado ya se están convirtiendo en los controles que planean reemplazar.
El tiempo medio de adaptación reemplaza las métricas heredadas
Encontrar vulnerabilidades ya no es la parte difícil, argumentó Taneja. El verdadero desafío es la rapidez con la que un equipo puede confirmar que un problema es realmente explotable, solucionarlo y demostrar que la ruta de ataque está cerrada en lugar de simplemente mostrar que se aplicó un parche. Visa llama a esto tiempo medio para adaptarse, y el documento técnico lo rastrea en tres dimensiones. La actualización del inventario mide qué tan actualizada y completa es la visión de la organización sobre el código, la configuración y la implementación del tiempo de ejecución. Las rutas explotables por versión cuentan cuántas cadenas de ataques de un extremo a otro siguen siendo posibles después de cada versión, no solo cuántos hallazgos se cerraron. El tiempo del ciclo de validación rastrea cuánto tiempo lleva producir pruebas repetibles y respaldadas por evidencia de que una solución funciona y permanece funcionando en producción.
Esa distinción es importante porque las medidas heredadas, como el tiempo medio de detección y los recuentos de cierres de CVE sin procesar, pueden verse mejor en el papel, mientras que la exposición real sigue creciendo debajo de ellas. Una organización puede cerrar cientos de hallazgos al mes y aún dejar abiertas cadenas de exploits viables si nadie prueba si los parches realmente rompen el ataque. MTTA obliga a los equipos a medir el resultado que importa, y el documento técnico se basa en los datos de vulnerabilidades explotadas conocidas de CISA para justificar la priorización, señalando que menos del 1 % de las CVE se explotan activamente. La política SSDLC de Visa ahora asume que todas las rutas explotables se ejercerán en producción y requiere que se remedien antes de promover el código.
El riesgo de la cadena de suministro se acelera con la IA
La conversación traspasó el perímetro de Visa cuando Taneja recurrió a los proveedores. Una empresa bien defendida permanece expuesta a través de proveedores débiles y componentes de código abierto débiles, advierte el documento técnico, por lo que Visa está haciendo de la postura de seguridad específica de la IA una dimensión no negociable de la diligencia debida de los proveedores, con expectativas de validación continua de vulnerabilidades, listas de materiales de software vivo y líneas de base MTTA en toda su pila de tecnología.
Visa también se ha unido al Proyecto Lightwell, el Iniciativa de IBM y Red Hat por 5 mil millones de dólares para reforzar componentes de código abierto ampliamente utilizados mediante validación impulsada por IA y parches coordinados, junto con instituciones financieras como Bank of America, JPMorganChase, Goldman Sachs y Mastercard. El compromiso extiende la misma lógica hacia arriba, porque el reloj del MTTA no se detiene en el perímetro de ninguna empresa.
Cuando los agentes empiezan a comprar cosas.
Asegurar el comercio de agentes es el siguiente problema de Visa. Taneja describió un futuro en el que los agentes de IA realizarán transacciones en nombre de consumidores y empresas, y dijo que Visa está construyendo el marco de confianza, la capa de identidad y la puntuación de preparación de los agentes que los comerciantes necesitarán antes de que los agentes puedan completar las transacciones de forma segura. Detrás de ese trabajo se encuentra el Laboratorio de Amenazas de Pago de Visa, un entorno de simulación donde se reproducen escenarios de fraude reales contra las reglas de autorización, umbrales y configuraciones que Visa realmente ejecuta, para mostrar modos de falla habilitados por IA como recomendaciones de refuerzo específicas.
El desafío de la identidad no es teórico. La investigación Pulse de VentureBeat encontró que el 69% de las empresas ya comparten credenciales en algún lugar de sus implementaciones de agentes, y las empresas con credenciales compartidas reportan incidentes de seguridad o cuasi accidentes a una tasa del 63,5%, frente al 40,9% donde cada agente tiene su propia identidad de alcance. El documento técnico de Visa aborda esa brecha directamente, enumerando «los agentes de IA son identidades» entre sus 12 prácticas no negociables y exigiendo permisos de alcance, aplicación de privilegios mínimos, pistas de auditoría completas e inclusión en la gobernanza de IAM para cada agente que llama a una API, lee datos o modifica un sistema.
Tres prioridades para los defensores
Visa está organizando su estrategia defensiva en torno a tres prioridades, dijo Taneja. Desplace la seguridad hacia la izquierda hasta que se diseñen las fallas explotables antes de que lleguen a producción, y reemplace los componentes de alto riesgo y sin soporte suficiente antes de que se conviertan en exposición material. El tercero es el impulso más importante a escala de Visa, refactorizando las defensas para que se ejecuten de forma autónoma bajo la gobernanza humana, de modo que la detección, la validación y la respuesta sigan el ritmo a medida que crece el volumen de amenazas y mejoran los modelos detrás de los ataques.
Nada de esto requiere el presupuesto de una red de pagos para comenzar. El arnés se encuentra en GitHub con 595 estrellas y 97 bifurcaciones al 20 de julio, MTTA necesita un panel de control en lugar de un ciclo de adquisiciones, y las 12 prácticas no negociables del documento técnico se corresponden con las revisiones de arquitectura que los equipos de seguridad ya ejecutan. La propia conclusión de Visa parece una fecha límite. La oportunidad para adelantarse a los atacantes a velocidad de máquina todavía está ahí, argumenta el documento, y no permanecerá abierta.
Suscríbete y recibe las historias más importantes del día.
Al suscribirte aceptas nuestros términos y condiciones y política de privacidad.
Visa apuntó a Claude Mythos de Anthropic a la infraestructura detrás de miles de millones de transacciones diarias, una red que abarca más de 200 países y territorios, mueve dinero en aproximadamente 160 monedas y conecta casi 5 mil millones de credenciales de pago a más de 175 millones de ubicaciones comerciales.
El modelo unió debilidades menores en lo profundo de la pila en cadenas de exploits que tradicionalmente habrían surgido solo al final de las pruebas de penetración. Rajat Taneja, presidente de tecnología de Visa, caminó por el Transformación VB 2026 audiencia sobre lo que vino después, incluido por qué Visa lanzó el arnés que regía toda la búsqueda como código abierto y por qué la compañía abandonó las métricas de remediación tradicionales por una medición que inventó su equipo.
Taneja ha dirigido la estrategia tecnológica, la ingeniería de productos y la infraestructura global en Visa desde 2019, después de unirse a la empresa en 2013 procedente de Electronic Arts, donde se desempeñó como director de tecnología después de 15 años en Microsoft. Fue coautor, junto con el director de seguridad de la información de Visa, Subra Kumaraswamy, del Entrada de blog del 10 de junio anunciando la liberación del Arnés Agentic de vulnerabilidad de Visa en GitHub como una implementación de referencia que cualquier equipo de seguridad puede inspeccionar, adaptar y ampliar. Visa también publicó un documento técnico detallando la arquitectura, las lecciones aprendidas y 12 prácticas arquitectónicas no negociables para infraestructura crítica.
Confianza construida sobre el pesimismo y la paranoia
Taneja lideró con la aritmética que hace de Visa un objetivo que vale la pena defender obsesivamente. La confianza a escala de pagos globales se construye a través de lo que él llamó pesimismo y paranoia, al asumir el fracaso y diseñar en torno a él antes de que llegue el fracaso. La red se ha reforzado a lo largo de muchos años mediante una arquitectura de confianza cero, defensas en capas y operaciones de seguridad altamente automatizadas diseñadas para la escala y confiabilidad que demandan los pagos globales.
Entonces, cuando Anthropic invitó a las organizaciones detrás del software crítico a probar Mythos bajo el Proyecto Glasswing, Visa dijo que sí. Los participantes de Glasswing identificaron colectivamente más de 10.000 vulnerabilidades de gravedad alta o crítica en el primer mes de prueba en todo el software que sustenta los sistemas críticos en toda la industria, según Anthropic. La propia conclusión de Anthropic situó el cuello de botella después del descubrimiento, en la verificación, la divulgación y la velocidad de parcheo. Visa se unió para probar décadas de fortalecimiento a la velocidad de la IA y aprender dónde los modelos avanzados podrían impulsar aún más sus defensas.
Lo que Mythos mostró en Visa
Dentro del entorno de Visa, Mythos demostró un análisis contextual de todo el sistema, sacando a la superficie vulnerabilidades enterradas en lo profundo de la pila y señalando problemas que se vuelven más graves cuando se encadenan, con hallazgos lo suficientemente claros como para que los equipos de ingeniería pudieran actuar sobre ellos sin tener que atravesar el ruido. Algunos hallazgos recibieron calificaciones de gravedad críticas, y Visa atribuye a sus controles de confianza cero, segmentación de red y salvaguardias en capas el hecho de romper la cadena antes de que cualquier actor externo pudiera haber actuado.
Esa confirmación fue importante, dijo Taneja, pero la epifanía que siguió fue más importante. «En un mundo de ataques agentes, la defensa también tiene que ser agente», afirmó. Incluso en una empresa que ha invertido décadas en defensa en profundidad, el modelo reveló suposiciones bajo las cuales el equipo había estado operando que necesitaban repensarse. Las herramientas SAST tradicionales mantienen su lugar como un primer paso contra patrones de vulnerabilidad conocidos, señala el documento técnico de Visa, pero la coincidencia de patrones por sí sola no puede seguir a un adversario que razona a través de la lógica, el flujo de datos y las cadenas de exploits que viven entre las firmas.
Un arnés, no un escáner
La respuesta de Visa no fue otro escáner monolítico. El equipo creó Visa Vulnerability Agentic Harness, ahora en su quinta generación, como un canal gobernado que dirige modelos de IA fronterizos a través de tareas de seguridad estructuradas al tiempo que aplica controles deterministas, puertas de políticas y supervisión humana en cada etapa. Taneja repasó la filosofía del diseño. El arnés opera en cuatro fases y once etapas, desde la ingesta de código y el modelado de amenazas hasta la verificación profunda, la síntesis de la cadena de exploits y, finalmente, la remediación y validación de correcciones.
Tres opciones de diseño impulsan la búsqueda de calidad, según la propia documentación del proyecto. El modelado de amenazas se ejecuta antes del análisis para centrarse en la superficie de ataque en lugar de escanear todo a ciegas, la votación determinista de múltiples agentes requiere convergencia entre cadenas de razonamiento independientes antes de que avance un hallazgo, y los artefactos de clasificación estructurados comprimen el ciclo de vida desde el descubrimiento hasta un resultado que los desarrolladores realmente pueden enviar. La recompensa es un oleoducto que se activa de forma predeterminada. Un escaneo simple en el perfil enviado ejecuta las once etapas y edita los archivos de origen en el repositorio de destino en modo de reparación, aplicando parches candidatos a menos que el operador lo detenga en el momento de la detección.
El arnés es multimodelo por diseño. Una capa de abstracción LLM permite a Visa intercambiar o combinar proveedores sin cambiar el plano de control, y la versión de código abierto funciona con Anthropic Claude, modelos compatibles con OpenAI o una combinación. La documentación del repositorio es sincera sobre la excepción. La aplicación de una solución requiere las herramientas de edición de archivos que solo exponen los backends de Anthropic, por lo que las etapas de corrección y validación actualmente requieren modelos Anthropic para una funcionalidad completa, y un modelo compatible con OpenAI en esos roles se limita a resultados de solo informes. La investigación Pulse de VentureBeat para el segundo trimestre de 2026, presentada anteriormente en la conferencia, refuerza por qué es importante la flexibilidad del proveedor. Entre las empresas encuestadas, El 82% confía en los controles nativos del proveedor como su principal capa de seguridad.y el 59% planea adoptar o cambiar las herramientas de seguridad de los agentes dentro del año. Los controles que las empresas adoptaron el año pasado ya se están convirtiendo en los controles que planean reemplazar.
El tiempo medio de adaptación reemplaza las métricas heredadas
Encontrar vulnerabilidades ya no es la parte difícil, argumentó Taneja. El verdadero desafío es la rapidez con la que un equipo puede confirmar que un problema es realmente explotable, solucionarlo y demostrar que la ruta de ataque está cerrada en lugar de simplemente mostrar que se aplicó un parche. Visa llama a esto tiempo medio para adaptarse, y el documento técnico lo rastrea en tres dimensiones. La actualización del inventario mide qué tan actualizada y completa es la visión de la organización sobre el código, la configuración y la implementación del tiempo de ejecución. Las rutas explotables por versión cuentan cuántas cadenas de ataques de un extremo a otro siguen siendo posibles después de cada versión, no solo cuántos hallazgos se cerraron. El tiempo del ciclo de validación rastrea cuánto tiempo lleva producir pruebas repetibles y respaldadas por evidencia de que una solución funciona y permanece funcionando en producción.
Esa distinción es importante porque las medidas heredadas, como el tiempo medio de detección y los recuentos de cierres de CVE sin procesar, pueden verse mejor en el papel, mientras que la exposición real sigue creciendo debajo de ellas. Una organización puede cerrar cientos de hallazgos al mes y aún dejar abiertas cadenas de exploits viables si nadie prueba si los parches realmente rompen el ataque. MTTA obliga a los equipos a medir el resultado que importa, y el documento técnico se basa en los datos de vulnerabilidades explotadas conocidas de CISA para justificar la priorización, señalando que menos del 1 % de las CVE se explotan activamente. La política SSDLC de Visa ahora asume que todas las rutas explotables se ejercerán en producción y requiere que se remedien antes de promover el código.
El riesgo de la cadena de suministro se acelera con la IA
La conversación traspasó el perímetro de Visa cuando Taneja recurrió a los proveedores. Una empresa bien defendida permanece expuesta a través de proveedores débiles y componentes de código abierto débiles, advierte el documento técnico, por lo que Visa está haciendo de la postura de seguridad específica de la IA una dimensión no negociable de la diligencia debida de los proveedores, con expectativas de validación continua de vulnerabilidades, listas de materiales de software vivo y líneas de base MTTA en toda su pila de tecnología.
Visa también se ha unido al Proyecto Lightwell, el Iniciativa de IBM y Red Hat por 5 mil millones de dólares para reforzar componentes de código abierto ampliamente utilizados mediante validación impulsada por IA y parches coordinados, junto con instituciones financieras como Bank of America, JPMorganChase, Goldman Sachs y Mastercard. El compromiso extiende la misma lógica hacia arriba, porque el reloj del MTTA no se detiene en el perímetro de ninguna empresa.
Cuando los agentes empiezan a comprar cosas.
Asegurar el comercio de agentes es el siguiente problema de Visa. Taneja describió un futuro en el que los agentes de IA realizarán transacciones en nombre de consumidores y empresas, y dijo que Visa está construyendo el marco de confianza, la capa de identidad y la puntuación de preparación de los agentes que los comerciantes necesitarán antes de que los agentes puedan completar las transacciones de forma segura. Detrás de ese trabajo se encuentra el Laboratorio de Amenazas de Pago de Visa, un entorno de simulación donde se reproducen escenarios de fraude reales contra las reglas de autorización, umbrales y configuraciones que Visa realmente ejecuta, para mostrar modos de falla habilitados por IA como recomendaciones de refuerzo específicas.
El desafío de la identidad no es teórico. La investigación Pulse de VentureBeat encontró que el 69% de las empresas ya comparten credenciales en algún lugar de sus implementaciones de agentes, y las empresas con credenciales compartidas reportan incidentes de seguridad o cuasi accidentes a una tasa del 63,5%, frente al 40,9% donde cada agente tiene su propia identidad de alcance. El documento técnico de Visa aborda esa brecha directamente, enumerando «los agentes de IA son identidades» entre sus 12 prácticas no negociables y exigiendo permisos de alcance, aplicación de privilegios mínimos, pistas de auditoría completas e inclusión en la gobernanza de IAM para cada agente que llama a una API, lee datos o modifica un sistema.
Tres prioridades para los defensores
Visa está organizando su estrategia defensiva en torno a tres prioridades, dijo Taneja. Desplace la seguridad hacia la izquierda hasta que se diseñen las fallas explotables antes de que lleguen a producción, y reemplace los componentes de alto riesgo y sin soporte suficiente antes de que se conviertan en exposición material. El tercero es el impulso más importante a escala de Visa, refactorizando las defensas para que se ejecuten de forma autónoma bajo la gobernanza humana, de modo que la detección, la validación y la respuesta sigan el ritmo a medida que crece el volumen de amenazas y mejoran los modelos detrás de los ataques.
Nada de esto requiere el presupuesto de una red de pagos para comenzar. El arnés se encuentra en GitHub con 595 estrellas y 97 bifurcaciones al 20 de julio, MTTA necesita un panel de control en lugar de un ciclo de adquisiciones, y las 12 prácticas no negociables del documento técnico se corresponden con las revisiones de arquitectura que los equipos de seguridad ya ejecutan. La propia conclusión de Visa parece una fecha límite. La oportunidad para adelantarse a los atacantes a velocidad de máquina todavía está ahí, argumenta el documento, y no permanecerá abierta.
Visa apuntó a Claude Mythos de Anthropic a la infraestructura detrás de miles de millones de transacciones diarias, una red que abarca más de 200 países y territorios, mueve dinero en aproximadamente 160 monedas y conecta casi 5 mil millones de credenciales de pago a más de 175 millones de ubicaciones comerciales.
El modelo unió debilidades menores en lo profundo de la pila en cadenas de exploits que tradicionalmente habrían surgido solo al final de las pruebas de penetración. Rajat Taneja, presidente de tecnología de Visa, caminó por el Transformación VB 2026 audiencia sobre lo que vino después, incluido por qué Visa lanzó el arnés que regía toda la búsqueda como código abierto y por qué la compañía abandonó las métricas de remediación tradicionales por una medición que inventó su equipo.
Taneja ha dirigido la estrategia tecnológica, la ingeniería de productos y la infraestructura global en Visa desde 2019, después de unirse a la empresa en 2013 procedente de Electronic Arts, donde se desempeñó como director de tecnología después de 15 años en Microsoft. Fue coautor, junto con el director de seguridad de la información de Visa, Subra Kumaraswamy, del Entrada de blog del 10 de junio anunciando la liberación del Arnés Agentic de vulnerabilidad de Visa en GitHub como una implementación de referencia que cualquier equipo de seguridad puede inspeccionar, adaptar y ampliar. Visa también publicó un documento técnico detallando la arquitectura, las lecciones aprendidas y 12 prácticas arquitectónicas no negociables para infraestructura crítica.
Confianza construida sobre el pesimismo y la paranoia
Taneja lideró con la aritmética que hace de Visa un objetivo que vale la pena defender obsesivamente. La confianza a escala de pagos globales se construye a través de lo que él llamó pesimismo y paranoia, al asumir el fracaso y diseñar en torno a él antes de que llegue el fracaso. La red se ha reforzado a lo largo de muchos años mediante una arquitectura de confianza cero, defensas en capas y operaciones de seguridad altamente automatizadas diseñadas para la escala y confiabilidad que demandan los pagos globales.
Entonces, cuando Anthropic invitó a las organizaciones detrás del software crítico a probar Mythos bajo el Proyecto Glasswing, Visa dijo que sí. Los participantes de Glasswing identificaron colectivamente más de 10.000 vulnerabilidades de gravedad alta o crítica en el primer mes de prueba en todo el software que sustenta los sistemas críticos en toda la industria, según Anthropic. La propia conclusión de Anthropic situó el cuello de botella después del descubrimiento, en la verificación, la divulgación y la velocidad de parcheo. Visa se unió para probar décadas de fortalecimiento a la velocidad de la IA y aprender dónde los modelos avanzados podrían impulsar aún más sus defensas.
Lo que Mythos mostró en Visa
Dentro del entorno de Visa, Mythos demostró un análisis contextual de todo el sistema, sacando a la superficie vulnerabilidades enterradas en lo profundo de la pila y señalando problemas que se vuelven más graves cuando se encadenan, con hallazgos lo suficientemente claros como para que los equipos de ingeniería pudieran actuar sobre ellos sin tener que atravesar el ruido. Algunos hallazgos recibieron calificaciones de gravedad críticas, y Visa atribuye a sus controles de confianza cero, segmentación de red y salvaguardias en capas el hecho de romper la cadena antes de que cualquier actor externo pudiera haber actuado.
Esa confirmación fue importante, dijo Taneja, pero la epifanía que siguió fue más importante. «En un mundo de ataques agentes, la defensa también tiene que ser agente», afirmó. Incluso en una empresa que ha invertido décadas en defensa en profundidad, el modelo reveló suposiciones bajo las cuales el equipo había estado operando que necesitaban repensarse. Las herramientas SAST tradicionales mantienen su lugar como un primer paso contra patrones de vulnerabilidad conocidos, señala el documento técnico de Visa, pero la coincidencia de patrones por sí sola no puede seguir a un adversario que razona a través de la lógica, el flujo de datos y las cadenas de exploits que viven entre las firmas.
Un arnés, no un escáner
La respuesta de Visa no fue otro escáner monolítico. El equipo creó Visa Vulnerability Agentic Harness, ahora en su quinta generación, como un canal gobernado que dirige modelos de IA fronterizos a través de tareas de seguridad estructuradas al tiempo que aplica controles deterministas, puertas de políticas y supervisión humana en cada etapa. Taneja repasó la filosofía del diseño. El arnés opera en cuatro fases y once etapas, desde la ingesta de código y el modelado de amenazas hasta la verificación profunda, la síntesis de la cadena de exploits y, finalmente, la remediación y validación de correcciones.
Tres opciones de diseño impulsan la búsqueda de calidad, según la propia documentación del proyecto. El modelado de amenazas se ejecuta antes del análisis para centrarse en la superficie de ataque en lugar de escanear todo a ciegas, la votación determinista de múltiples agentes requiere convergencia entre cadenas de razonamiento independientes antes de que avance un hallazgo, y los artefactos de clasificación estructurados comprimen el ciclo de vida desde el descubrimiento hasta un resultado que los desarrolladores realmente pueden enviar. La recompensa es un oleoducto que se activa de forma predeterminada. Un escaneo simple en el perfil enviado ejecuta las once etapas y edita los archivos de origen en el repositorio de destino en modo de reparación, aplicando parches candidatos a menos que el operador lo detenga en el momento de la detección.
El arnés es multimodelo por diseño. Una capa de abstracción LLM permite a Visa intercambiar o combinar proveedores sin cambiar el plano de control, y la versión de código abierto funciona con Anthropic Claude, modelos compatibles con OpenAI o una combinación. La documentación del repositorio es sincera sobre la excepción. La aplicación de una solución requiere las herramientas de edición de archivos que solo exponen los backends de Anthropic, por lo que las etapas de corrección y validación actualmente requieren modelos Anthropic para una funcionalidad completa, y un modelo compatible con OpenAI en esos roles se limita a resultados de solo informes. La investigación Pulse de VentureBeat para el segundo trimestre de 2026, presentada anteriormente en la conferencia, refuerza por qué es importante la flexibilidad del proveedor. Entre las empresas encuestadas, El 82% confía en los controles nativos del proveedor como su principal capa de seguridad.y el 59% planea adoptar o cambiar las herramientas de seguridad de los agentes dentro del año. Los controles que las empresas adoptaron el año pasado ya se están convirtiendo en los controles que planean reemplazar.
El tiempo medio de adaptación reemplaza las métricas heredadas
Encontrar vulnerabilidades ya no es la parte difícil, argumentó Taneja. El verdadero desafío es la rapidez con la que un equipo puede confirmar que un problema es realmente explotable, solucionarlo y demostrar que la ruta de ataque está cerrada en lugar de simplemente mostrar que se aplicó un parche. Visa llama a esto tiempo medio para adaptarse, y el documento técnico lo rastrea en tres dimensiones. La actualización del inventario mide qué tan actualizada y completa es la visión de la organización sobre el código, la configuración y la implementación del tiempo de ejecución. Las rutas explotables por versión cuentan cuántas cadenas de ataques de un extremo a otro siguen siendo posibles después de cada versión, no solo cuántos hallazgos se cerraron. El tiempo del ciclo de validación rastrea cuánto tiempo lleva producir pruebas repetibles y respaldadas por evidencia de que una solución funciona y permanece funcionando en producción.
Esa distinción es importante porque las medidas heredadas, como el tiempo medio de detección y los recuentos de cierres de CVE sin procesar, pueden verse mejor en el papel, mientras que la exposición real sigue creciendo debajo de ellas. Una organización puede cerrar cientos de hallazgos al mes y aún dejar abiertas cadenas de exploits viables si nadie prueba si los parches realmente rompen el ataque. MTTA obliga a los equipos a medir el resultado que importa, y el documento técnico se basa en los datos de vulnerabilidades explotadas conocidas de CISA para justificar la priorización, señalando que menos del 1 % de las CVE se explotan activamente. La política SSDLC de Visa ahora asume que todas las rutas explotables se ejercerán en producción y requiere que se remedien antes de promover el código.
El riesgo de la cadena de suministro se acelera con la IA
La conversación traspasó el perímetro de Visa cuando Taneja recurrió a los proveedores. Una empresa bien defendida permanece expuesta a través de proveedores débiles y componentes de código abierto débiles, advierte el documento técnico, por lo que Visa está haciendo de la postura de seguridad específica de la IA una dimensión no negociable de la diligencia debida de los proveedores, con expectativas de validación continua de vulnerabilidades, listas de materiales de software vivo y líneas de base MTTA en toda su pila de tecnología.
Visa también se ha unido al Proyecto Lightwell, el Iniciativa de IBM y Red Hat por 5 mil millones de dólares para reforzar componentes de código abierto ampliamente utilizados mediante validación impulsada por IA y parches coordinados, junto con instituciones financieras como Bank of America, JPMorganChase, Goldman Sachs y Mastercard. El compromiso extiende la misma lógica hacia arriba, porque el reloj del MTTA no se detiene en el perímetro de ninguna empresa.
Cuando los agentes empiezan a comprar cosas.
Asegurar el comercio de agentes es el siguiente problema de Visa. Taneja describió un futuro en el que los agentes de IA realizarán transacciones en nombre de consumidores y empresas, y dijo que Visa está construyendo el marco de confianza, la capa de identidad y la puntuación de preparación de los agentes que los comerciantes necesitarán antes de que los agentes puedan completar las transacciones de forma segura. Detrás de ese trabajo se encuentra el Laboratorio de Amenazas de Pago de Visa, un entorno de simulación donde se reproducen escenarios de fraude reales contra las reglas de autorización, umbrales y configuraciones que Visa realmente ejecuta, para mostrar modos de falla habilitados por IA como recomendaciones de refuerzo específicas.
El desafío de la identidad no es teórico. La investigación Pulse de VentureBeat encontró que el 69% de las empresas ya comparten credenciales en algún lugar de sus implementaciones de agentes, y las empresas con credenciales compartidas reportan incidentes de seguridad o cuasi accidentes a una tasa del 63,5%, frente al 40,9% donde cada agente tiene su propia identidad de alcance. El documento técnico de Visa aborda esa brecha directamente, enumerando «los agentes de IA son identidades» entre sus 12 prácticas no negociables y exigiendo permisos de alcance, aplicación de privilegios mínimos, pistas de auditoría completas e inclusión en la gobernanza de IAM para cada agente que llama a una API, lee datos o modifica un sistema.
Tres prioridades para los defensores
Visa está organizando su estrategia defensiva en torno a tres prioridades, dijo Taneja. Desplace la seguridad hacia la izquierda hasta que se diseñen las fallas explotables antes de que lleguen a producción, y reemplace los componentes de alto riesgo y sin soporte suficiente antes de que se conviertan en exposición material. El tercero es el impulso más importante a escala de Visa, refactorizando las defensas para que se ejecuten de forma autónoma bajo la gobernanza humana, de modo que la detección, la validación y la respuesta sigan el ritmo a medida que crece el volumen de amenazas y mejoran los modelos detrás de los ataques.
Nada de esto requiere el presupuesto de una red de pagos para comenzar. El arnés se encuentra en GitHub con 595 estrellas y 97 bifurcaciones al 20 de julio, MTTA necesita un panel de control en lugar de un ciclo de adquisiciones, y las 12 prácticas no negociables del documento técnico se corresponden con las revisiones de arquitectura que los equipos de seguridad ya ejecutan. La propia conclusión de Visa parece una fecha límite. La oportunidad para adelantarse a los atacantes a velocidad de máquina todavía está ahí, argumenta el documento, y no permanecerá abierta.
Visa apuntó a Claude Mythos de Anthropic a la infraestructura detrás de miles de millones de transacciones diarias, una red que abarca más de 200 países y territorios, mueve dinero en aproximadamente 160 monedas y conecta casi 5 mil millones de credenciales de pago a más de 175 millones de ubicaciones comerciales.
El modelo unió debilidades menores en lo profundo de la pila en cadenas de exploits que tradicionalmente habrían surgido solo al final de las pruebas de penetración. Rajat Taneja, presidente de tecnología de Visa, caminó por el Transformación VB 2026 audiencia sobre lo que vino después, incluido por qué Visa lanzó el arnés que regía toda la búsqueda como código abierto y por qué la compañía abandonó las métricas de remediación tradicionales por una medición que inventó su equipo.
Taneja ha dirigido la estrategia tecnológica, la ingeniería de productos y la infraestructura global en Visa desde 2019, después de unirse a la empresa en 2013 procedente de Electronic Arts, donde se desempeñó como director de tecnología después de 15 años en Microsoft. Fue coautor, junto con el director de seguridad de la información de Visa, Subra Kumaraswamy, del Entrada de blog del 10 de junio anunciando la liberación del Arnés Agentic de vulnerabilidad de Visa en GitHub como una implementación de referencia que cualquier equipo de seguridad puede inspeccionar, adaptar y ampliar. Visa también publicó un documento técnico detallando la arquitectura, las lecciones aprendidas y 12 prácticas arquitectónicas no negociables para infraestructura crítica.
Confianza construida sobre el pesimismo y la paranoia
Taneja lideró con la aritmética que hace de Visa un objetivo que vale la pena defender obsesivamente. La confianza a escala de pagos globales se construye a través de lo que él llamó pesimismo y paranoia, al asumir el fracaso y diseñar en torno a él antes de que llegue el fracaso. La red se ha reforzado a lo largo de muchos años mediante una arquitectura de confianza cero, defensas en capas y operaciones de seguridad altamente automatizadas diseñadas para la escala y confiabilidad que demandan los pagos globales.
Entonces, cuando Anthropic invitó a las organizaciones detrás del software crítico a probar Mythos bajo el Proyecto Glasswing, Visa dijo que sí. Los participantes de Glasswing identificaron colectivamente más de 10.000 vulnerabilidades de gravedad alta o crítica en el primer mes de prueba en todo el software que sustenta los sistemas críticos en toda la industria, según Anthropic. La propia conclusión de Anthropic situó el cuello de botella después del descubrimiento, en la verificación, la divulgación y la velocidad de parcheo. Visa se unió para probar décadas de fortalecimiento a la velocidad de la IA y aprender dónde los modelos avanzados podrían impulsar aún más sus defensas.
Lo que Mythos mostró en Visa
Dentro del entorno de Visa, Mythos demostró un análisis contextual de todo el sistema, sacando a la superficie vulnerabilidades enterradas en lo profundo de la pila y señalando problemas que se vuelven más graves cuando se encadenan, con hallazgos lo suficientemente claros como para que los equipos de ingeniería pudieran actuar sobre ellos sin tener que atravesar el ruido. Algunos hallazgos recibieron calificaciones de gravedad críticas, y Visa atribuye a sus controles de confianza cero, segmentación de red y salvaguardias en capas el hecho de romper la cadena antes de que cualquier actor externo pudiera haber actuado.
Esa confirmación fue importante, dijo Taneja, pero la epifanía que siguió fue más importante. «En un mundo de ataques agentes, la defensa también tiene que ser agente», afirmó. Incluso en una empresa que ha invertido décadas en defensa en profundidad, el modelo reveló suposiciones bajo las cuales el equipo había estado operando que necesitaban repensarse. Las herramientas SAST tradicionales mantienen su lugar como un primer paso contra patrones de vulnerabilidad conocidos, señala el documento técnico de Visa, pero la coincidencia de patrones por sí sola no puede seguir a un adversario que razona a través de la lógica, el flujo de datos y las cadenas de exploits que viven entre las firmas.
Un arnés, no un escáner
La respuesta de Visa no fue otro escáner monolítico. El equipo creó Visa Vulnerability Agentic Harness, ahora en su quinta generación, como un canal gobernado que dirige modelos de IA fronterizos a través de tareas de seguridad estructuradas al tiempo que aplica controles deterministas, puertas de políticas y supervisión humana en cada etapa. Taneja repasó la filosofía del diseño. El arnés opera en cuatro fases y once etapas, desde la ingesta de código y el modelado de amenazas hasta la verificación profunda, la síntesis de la cadena de exploits y, finalmente, la remediación y validación de correcciones.
Tres opciones de diseño impulsan la búsqueda de calidad, según la propia documentación del proyecto. El modelado de amenazas se ejecuta antes del análisis para centrarse en la superficie de ataque en lugar de escanear todo a ciegas, la votación determinista de múltiples agentes requiere convergencia entre cadenas de razonamiento independientes antes de que avance un hallazgo, y los artefactos de clasificación estructurados comprimen el ciclo de vida desde el descubrimiento hasta un resultado que los desarrolladores realmente pueden enviar. La recompensa es un oleoducto que se activa de forma predeterminada. Un escaneo simple en el perfil enviado ejecuta las once etapas y edita los archivos de origen en el repositorio de destino en modo de reparación, aplicando parches candidatos a menos que el operador lo detenga en el momento de la detección.
El arnés es multimodelo por diseño. Una capa de abstracción LLM permite a Visa intercambiar o combinar proveedores sin cambiar el plano de control, y la versión de código abierto funciona con Anthropic Claude, modelos compatibles con OpenAI o una combinación. La documentación del repositorio es sincera sobre la excepción. La aplicación de una solución requiere las herramientas de edición de archivos que solo exponen los backends de Anthropic, por lo que las etapas de corrección y validación actualmente requieren modelos Anthropic para una funcionalidad completa, y un modelo compatible con OpenAI en esos roles se limita a resultados de solo informes. La investigación Pulse de VentureBeat para el segundo trimestre de 2026, presentada anteriormente en la conferencia, refuerza por qué es importante la flexibilidad del proveedor. Entre las empresas encuestadas, El 82% confía en los controles nativos del proveedor como su principal capa de seguridad.y el 59% planea adoptar o cambiar las herramientas de seguridad de los agentes dentro del año. Los controles que las empresas adoptaron el año pasado ya se están convirtiendo en los controles que planean reemplazar.
El tiempo medio de adaptación reemplaza las métricas heredadas
Encontrar vulnerabilidades ya no es la parte difícil, argumentó Taneja. El verdadero desafío es la rapidez con la que un equipo puede confirmar que un problema es realmente explotable, solucionarlo y demostrar que la ruta de ataque está cerrada en lugar de simplemente mostrar que se aplicó un parche. Visa llama a esto tiempo medio para adaptarse, y el documento técnico lo rastrea en tres dimensiones. La actualización del inventario mide qué tan actualizada y completa es la visión de la organización sobre el código, la configuración y la implementación del tiempo de ejecución. Las rutas explotables por versión cuentan cuántas cadenas de ataques de un extremo a otro siguen siendo posibles después de cada versión, no solo cuántos hallazgos se cerraron. El tiempo del ciclo de validación rastrea cuánto tiempo lleva producir pruebas repetibles y respaldadas por evidencia de que una solución funciona y permanece funcionando en producción.
Esa distinción es importante porque las medidas heredadas, como el tiempo medio de detección y los recuentos de cierres de CVE sin procesar, pueden verse mejor en el papel, mientras que la exposición real sigue creciendo debajo de ellas. Una organización puede cerrar cientos de hallazgos al mes y aún dejar abiertas cadenas de exploits viables si nadie prueba si los parches realmente rompen el ataque. MTTA obliga a los equipos a medir el resultado que importa, y el documento técnico se basa en los datos de vulnerabilidades explotadas conocidas de CISA para justificar la priorización, señalando que menos del 1 % de las CVE se explotan activamente. La política SSDLC de Visa ahora asume que todas las rutas explotables se ejercerán en producción y requiere que se remedien antes de promover el código.
El riesgo de la cadena de suministro se acelera con la IA
La conversación traspasó el perímetro de Visa cuando Taneja recurrió a los proveedores. Una empresa bien defendida permanece expuesta a través de proveedores débiles y componentes de código abierto débiles, advierte el documento técnico, por lo que Visa está haciendo de la postura de seguridad específica de la IA una dimensión no negociable de la diligencia debida de los proveedores, con expectativas de validación continua de vulnerabilidades, listas de materiales de software vivo y líneas de base MTTA en toda su pila de tecnología.
Visa también se ha unido al Proyecto Lightwell, el Iniciativa de IBM y Red Hat por 5 mil millones de dólares para reforzar componentes de código abierto ampliamente utilizados mediante validación impulsada por IA y parches coordinados, junto con instituciones financieras como Bank of America, JPMorganChase, Goldman Sachs y Mastercard. El compromiso extiende la misma lógica hacia arriba, porque el reloj del MTTA no se detiene en el perímetro de ninguna empresa.
Cuando los agentes empiezan a comprar cosas.
Asegurar el comercio de agentes es el siguiente problema de Visa. Taneja describió un futuro en el que los agentes de IA realizarán transacciones en nombre de consumidores y empresas, y dijo que Visa está construyendo el marco de confianza, la capa de identidad y la puntuación de preparación de los agentes que los comerciantes necesitarán antes de que los agentes puedan completar las transacciones de forma segura. Detrás de ese trabajo se encuentra el Laboratorio de Amenazas de Pago de Visa, un entorno de simulación donde se reproducen escenarios de fraude reales contra las reglas de autorización, umbrales y configuraciones que Visa realmente ejecuta, para mostrar modos de falla habilitados por IA como recomendaciones de refuerzo específicas.
El desafío de la identidad no es teórico. La investigación Pulse de VentureBeat encontró que el 69% de las empresas ya comparten credenciales en algún lugar de sus implementaciones de agentes, y las empresas con credenciales compartidas reportan incidentes de seguridad o cuasi accidentes a una tasa del 63,5%, frente al 40,9% donde cada agente tiene su propia identidad de alcance. El documento técnico de Visa aborda esa brecha directamente, enumerando «los agentes de IA son identidades» entre sus 12 prácticas no negociables y exigiendo permisos de alcance, aplicación de privilegios mínimos, pistas de auditoría completas e inclusión en la gobernanza de IAM para cada agente que llama a una API, lee datos o modifica un sistema.
Tres prioridades para los defensores
Visa está organizando su estrategia defensiva en torno a tres prioridades, dijo Taneja. Desplace la seguridad hacia la izquierda hasta que se diseñen las fallas explotables antes de que lleguen a producción, y reemplace los componentes de alto riesgo y sin soporte suficiente antes de que se conviertan en exposición material. El tercero es el impulso más importante a escala de Visa, refactorizando las defensas para que se ejecuten de forma autónoma bajo la gobernanza humana, de modo que la detección, la validación y la respuesta sigan el ritmo a medida que crece el volumen de amenazas y mejoran los modelos detrás de los ataques.
Nada de esto requiere el presupuesto de una red de pagos para comenzar. El arnés se encuentra en GitHub con 595 estrellas y 97 bifurcaciones al 20 de julio, MTTA necesita un panel de control en lugar de un ciclo de adquisiciones, y las 12 prácticas no negociables del documento técnico se corresponden con las revisiones de arquitectura que los equipos de seguridad ya ejecutan. La propia conclusión de Visa parece una fecha límite. La oportunidad para adelantarse a los atacantes a velocidad de máquina todavía está ahí, argumenta el documento, y no permanecerá abierta.
Visa apuntó a Claude Mythos de Anthropic a la infraestructura detrás de miles de millones de transacciones diarias, una red que abarca más de 200 países y territorios, mueve dinero en aproximadamente 160 monedas y conecta casi 5 mil millones de credenciales de pago a más de 175 millones de ubicaciones comerciales.
El modelo unió debilidades menores en lo profundo de la pila en cadenas de exploits que tradicionalmente habrían surgido solo al final de las pruebas de penetración. Rajat Taneja, presidente de tecnología de Visa, caminó por el Transformación VB 2026 audiencia sobre lo que vino después, incluido por qué Visa lanzó el arnés que regía toda la búsqueda como código abierto y por qué la compañía abandonó las métricas de remediación tradicionales por una medición que inventó su equipo.
Taneja ha dirigido la estrategia tecnológica, la ingeniería de productos y la infraestructura global en Visa desde 2019, después de unirse a la empresa en 2013 procedente de Electronic Arts, donde se desempeñó como director de tecnología después de 15 años en Microsoft. Fue coautor, junto con el director de seguridad de la información de Visa, Subra Kumaraswamy, del Entrada de blog del 10 de junio anunciando la liberación del Arnés Agentic de vulnerabilidad de Visa en GitHub como una implementación de referencia que cualquier equipo de seguridad puede inspeccionar, adaptar y ampliar. Visa también publicó un documento técnico detallando la arquitectura, las lecciones aprendidas y 12 prácticas arquitectónicas no negociables para infraestructura crítica.
Confianza construida sobre el pesimismo y la paranoia
Taneja lideró con la aritmética que hace de Visa un objetivo que vale la pena defender obsesivamente. La confianza a escala de pagos globales se construye a través de lo que él llamó pesimismo y paranoia, al asumir el fracaso y diseñar en torno a él antes de que llegue el fracaso. La red se ha reforzado a lo largo de muchos años mediante una arquitectura de confianza cero, defensas en capas y operaciones de seguridad altamente automatizadas diseñadas para la escala y confiabilidad que demandan los pagos globales.
Entonces, cuando Anthropic invitó a las organizaciones detrás del software crítico a probar Mythos bajo el Proyecto Glasswing, Visa dijo que sí. Los participantes de Glasswing identificaron colectivamente más de 10.000 vulnerabilidades de gravedad alta o crítica en el primer mes de prueba en todo el software que sustenta los sistemas críticos en toda la industria, según Anthropic. La propia conclusión de Anthropic situó el cuello de botella después del descubrimiento, en la verificación, la divulgación y la velocidad de parcheo. Visa se unió para probar décadas de fortalecimiento a la velocidad de la IA y aprender dónde los modelos avanzados podrían impulsar aún más sus defensas.
Lo que Mythos mostró en Visa
Dentro del entorno de Visa, Mythos demostró un análisis contextual de todo el sistema, sacando a la superficie vulnerabilidades enterradas en lo profundo de la pila y señalando problemas que se vuelven más graves cuando se encadenan, con hallazgos lo suficientemente claros como para que los equipos de ingeniería pudieran actuar sobre ellos sin tener que atravesar el ruido. Algunos hallazgos recibieron calificaciones de gravedad críticas, y Visa atribuye a sus controles de confianza cero, segmentación de red y salvaguardias en capas el hecho de romper la cadena antes de que cualquier actor externo pudiera haber actuado.
Esa confirmación fue importante, dijo Taneja, pero la epifanía que siguió fue más importante. «En un mundo de ataques agentes, la defensa también tiene que ser agente», afirmó. Incluso en una empresa que ha invertido décadas en defensa en profundidad, el modelo reveló suposiciones bajo las cuales el equipo había estado operando que necesitaban repensarse. Las herramientas SAST tradicionales mantienen su lugar como un primer paso contra patrones de vulnerabilidad conocidos, señala el documento técnico de Visa, pero la coincidencia de patrones por sí sola no puede seguir a un adversario que razona a través de la lógica, el flujo de datos y las cadenas de exploits que viven entre las firmas.
Un arnés, no un escáner
La respuesta de Visa no fue otro escáner monolítico. El equipo creó Visa Vulnerability Agentic Harness, ahora en su quinta generación, como un canal gobernado que dirige modelos de IA fronterizos a través de tareas de seguridad estructuradas al tiempo que aplica controles deterministas, puertas de políticas y supervisión humana en cada etapa. Taneja repasó la filosofía del diseño. El arnés opera en cuatro fases y once etapas, desde la ingesta de código y el modelado de amenazas hasta la verificación profunda, la síntesis de la cadena de exploits y, finalmente, la remediación y validación de correcciones.
Tres opciones de diseño impulsan la búsqueda de calidad, según la propia documentación del proyecto. El modelado de amenazas se ejecuta antes del análisis para centrarse en la superficie de ataque en lugar de escanear todo a ciegas, la votación determinista de múltiples agentes requiere convergencia entre cadenas de razonamiento independientes antes de que avance un hallazgo, y los artefactos de clasificación estructurados comprimen el ciclo de vida desde el descubrimiento hasta un resultado que los desarrolladores realmente pueden enviar. La recompensa es un oleoducto que se activa de forma predeterminada. Un escaneo simple en el perfil enviado ejecuta las once etapas y edita los archivos de origen en el repositorio de destino en modo de reparación, aplicando parches candidatos a menos que el operador lo detenga en el momento de la detección.
El arnés es multimodelo por diseño. Una capa de abstracción LLM permite a Visa intercambiar o combinar proveedores sin cambiar el plano de control, y la versión de código abierto funciona con Anthropic Claude, modelos compatibles con OpenAI o una combinación. La documentación del repositorio es sincera sobre la excepción. La aplicación de una solución requiere las herramientas de edición de archivos que solo exponen los backends de Anthropic, por lo que las etapas de corrección y validación actualmente requieren modelos Anthropic para una funcionalidad completa, y un modelo compatible con OpenAI en esos roles se limita a resultados de solo informes. La investigación Pulse de VentureBeat para el segundo trimestre de 2026, presentada anteriormente en la conferencia, refuerza por qué es importante la flexibilidad del proveedor. Entre las empresas encuestadas, El 82% confía en los controles nativos del proveedor como su principal capa de seguridad.y el 59% planea adoptar o cambiar las herramientas de seguridad de los agentes dentro del año. Los controles que las empresas adoptaron el año pasado ya se están convirtiendo en los controles que planean reemplazar.
El tiempo medio de adaptación reemplaza las métricas heredadas
Encontrar vulnerabilidades ya no es la parte difícil, argumentó Taneja. El verdadero desafío es la rapidez con la que un equipo puede confirmar que un problema es realmente explotable, solucionarlo y demostrar que la ruta de ataque está cerrada en lugar de simplemente mostrar que se aplicó un parche. Visa llama a esto tiempo medio para adaptarse, y el documento técnico lo rastrea en tres dimensiones. La actualización del inventario mide qué tan actualizada y completa es la visión de la organización sobre el código, la configuración y la implementación del tiempo de ejecución. Las rutas explotables por versión cuentan cuántas cadenas de ataques de un extremo a otro siguen siendo posibles después de cada versión, no solo cuántos hallazgos se cerraron. El tiempo del ciclo de validación rastrea cuánto tiempo lleva producir pruebas repetibles y respaldadas por evidencia de que una solución funciona y permanece funcionando en producción.
Esa distinción es importante porque las medidas heredadas, como el tiempo medio de detección y los recuentos de cierres de CVE sin procesar, pueden verse mejor en el papel, mientras que la exposición real sigue creciendo debajo de ellas. Una organización puede cerrar cientos de hallazgos al mes y aún dejar abiertas cadenas de exploits viables si nadie prueba si los parches realmente rompen el ataque. MTTA obliga a los equipos a medir el resultado que importa, y el documento técnico se basa en los datos de vulnerabilidades explotadas conocidas de CISA para justificar la priorización, señalando que menos del 1 % de las CVE se explotan activamente. La política SSDLC de Visa ahora asume que todas las rutas explotables se ejercerán en producción y requiere que se remedien antes de promover el código.
El riesgo de la cadena de suministro se acelera con la IA
La conversación traspasó el perímetro de Visa cuando Taneja recurrió a los proveedores. Una empresa bien defendida permanece expuesta a través de proveedores débiles y componentes de código abierto débiles, advierte el documento técnico, por lo que Visa está haciendo de la postura de seguridad específica de la IA una dimensión no negociable de la diligencia debida de los proveedores, con expectativas de validación continua de vulnerabilidades, listas de materiales de software vivo y líneas de base MTTA en toda su pila de tecnología.
Visa también se ha unido al Proyecto Lightwell, el Iniciativa de IBM y Red Hat por 5 mil millones de dólares para reforzar componentes de código abierto ampliamente utilizados mediante validación impulsada por IA y parches coordinados, junto con instituciones financieras como Bank of America, JPMorganChase, Goldman Sachs y Mastercard. El compromiso extiende la misma lógica hacia arriba, porque el reloj del MTTA no se detiene en el perímetro de ninguna empresa.
Cuando los agentes empiezan a comprar cosas.
Asegurar el comercio de agentes es el siguiente problema de Visa. Taneja describió un futuro en el que los agentes de IA realizarán transacciones en nombre de consumidores y empresas, y dijo que Visa está construyendo el marco de confianza, la capa de identidad y la puntuación de preparación de los agentes que los comerciantes necesitarán antes de que los agentes puedan completar las transacciones de forma segura. Detrás de ese trabajo se encuentra el Laboratorio de Amenazas de Pago de Visa, un entorno de simulación donde se reproducen escenarios de fraude reales contra las reglas de autorización, umbrales y configuraciones que Visa realmente ejecuta, para mostrar modos de falla habilitados por IA como recomendaciones de refuerzo específicas.
El desafío de la identidad no es teórico. La investigación Pulse de VentureBeat encontró que el 69% de las empresas ya comparten credenciales en algún lugar de sus implementaciones de agentes, y las empresas con credenciales compartidas reportan incidentes de seguridad o cuasi accidentes a una tasa del 63,5%, frente al 40,9% donde cada agente tiene su propia identidad de alcance. El documento técnico de Visa aborda esa brecha directamente, enumerando «los agentes de IA son identidades» entre sus 12 prácticas no negociables y exigiendo permisos de alcance, aplicación de privilegios mínimos, pistas de auditoría completas e inclusión en la gobernanza de IAM para cada agente que llama a una API, lee datos o modifica un sistema.
Tres prioridades para los defensores
Visa está organizando su estrategia defensiva en torno a tres prioridades, dijo Taneja. Desplace la seguridad hacia la izquierda hasta que se diseñen las fallas explotables antes de que lleguen a producción, y reemplace los componentes de alto riesgo y sin soporte suficiente antes de que se conviertan en exposición material. El tercero es el impulso más importante a escala de Visa, refactorizando las defensas para que se ejecuten de forma autónoma bajo la gobernanza humana, de modo que la detección, la validación y la respuesta sigan el ritmo a medida que crece el volumen de amenazas y mejoran los modelos detrás de los ataques.
Nada de esto requiere el presupuesto de una red de pagos para comenzar. El arnés se encuentra en GitHub con 595 estrellas y 97 bifurcaciones al 20 de julio, MTTA necesita un panel de control en lugar de un ciclo de adquisiciones, y las 12 prácticas no negociables del documento técnico se corresponden con las revisiones de arquitectura que los equipos de seguridad ya ejecutan. La propia conclusión de Visa parece una fecha límite. La oportunidad para adelantarse a los atacantes a velocidad de máquina todavía está ahí, argumenta el documento, y no permanecerá abierta.