







































Visa a orienté Claude Mythos d’Anthropic vers l’infrastructure derrière des milliards de transactions quotidiennes, un réseau qui s’étend sur plus de 200 pays et territoires, transfère de l’argent dans environ 160 devises et connecte près de 5 milliards d’identifiants de paiement à plus de 175 millions de commerçants.
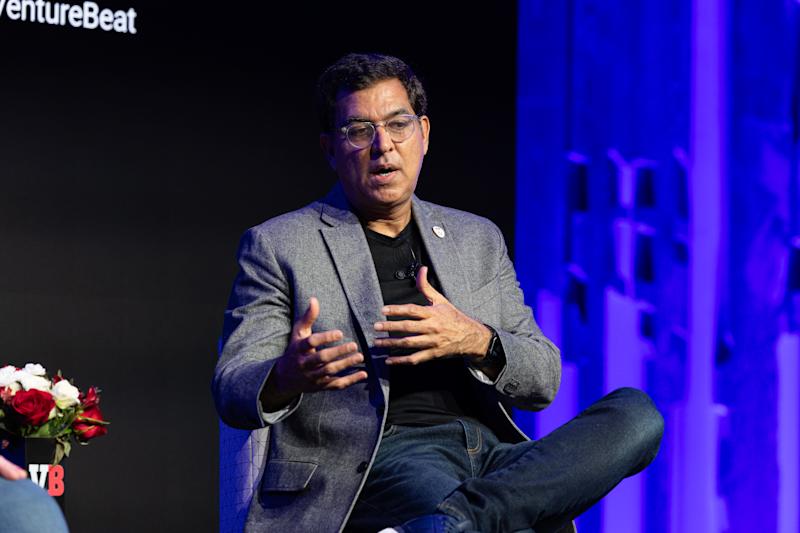
Le modèle a intégré des faiblesses mineures au plus profond de la pile dans des chaînes d’exploits fonctionnelles qui n’auraient traditionnellement fait surface que tard dans les tests d’intrusion. Rajat Taneja, président de la technologie de Visa, a expliqué au public de VB Transform 2026 ce qui a suivi, notamment pourquoi Visa a publié le harnais qui régissait l’ensemble de la chasse en open source et pourquoi l’entreprise a abandonné les mesures de remédiation traditionnelles pour une mesure inventée par son équipe.
Taneja dirige la stratégie technologique, l’ingénierie produit et l’infrastructure mondiale chez Visa depuis 2019, après avoir rejoint l’entreprise en 2013 en provenance d’Electronic Arts, où il a occupé le poste de CTO après 15 ans chez Microsoft. Il a co-écrit, avec Subra Kumaraswamy, responsable de la sécurité de l’information de Visa, le billet de blog du 10 juin annonçant la sortie de Visa Vulnerability Agentic Harness sur GitHub en tant qu’implémentation de référence que toute équipe de sécurité peut inspecter, adapter et étendre. Visa a également publié un livre blanc technique détaillant l’architecture, les enseignements tirés et 12 pratiques architecturales non négociables pour les infrastructures critiques.
Une confiance fondée sur le pessimisme et la paranoïa
Taneja a mené avec l’arithmétique qui fait de Visa une cible qui mérite d’être défendue de manière obsessionnelle. La confiance à l’échelle des paiements mondiaux se construit à travers ce qu’il appelle le pessimisme et la paranoïa, en supposant l’échec et en planifiant autour de lui avant que l’échec ne survienne. Le réseau a été renforcé au fil des années grâce à une architecture Zero Trust, des défenses en couches et des opérations de sécurité hautement automatisées conçues pour répondre à la demande mondiale d’échelle et de fiabilité des paiements.
Ainsi, lorsqu’Anthropic a invité les organisations à l’origine de logiciels critiques à tester Mythos dans le cadre du projet Glasswing, Visa a répondu oui. Les participants à Glasswing ont identifié collectivement plus de 10 000 vulnérabilités de gravité élevée ou critique au cours du premier mois de tests sur les logiciels qui sous-tendent les systèmes critiques à l’échelle de l’industrie, selon Anthropic. La propre conclusion d’Anthropic a placé le goulot d’étranglement après la découverte, dans la vérification, la divulgation et la vitesse de mise à jour des correctifs. Visa s’est joint à nous pour tester des décennies de renforcement à la vitesse de l’IA et découvrir où des modèles avancés pourraient pousser plus loin ses défenses.
Ce que Mythos a montré à Visa
Dans l’environnement de Visa, Mythos a démontré une analyse contextuelle à l’échelle du système, faisant ressortir les vulnérabilités enfouies profondément dans la pile et signalant les problèmes qui s’aggravent lorsqu’ils sont enchaînés, avec des résultats suffisamment clairs pour que les équipes d’ingénierie puissent agir dessus sans patauger dans le bruit. Certaines conclusions comportaient des niveaux de gravité critiques, et Visa attribue à ses contrôles de confiance zéro, à sa segmentation du réseau et à ses protections en couches le mérite de briser la chaîne avant qu’un acteur externe n’ait pu agir.
Cette confirmation était importante, a déclaré Taneja, mais l’épiphanie qui a suivi comptait encore plus. «Dans un monde d’attaques agents, la défense doit également être agentive», a-t-il déclaré. Même dans une entreprise qui a investi des décennies dans la défense en profondeur, le modèle a révélé des hypothèses sur lesquelles l’équipe fonctionnait et qui devaient être repensées. Les outils SAST traditionnels conservent leur place en tant que première passe contre les modèles de vulnérabilité connus, note le livre blanc de Visa, mais la correspondance de modèles à elle seule ne peut pas suivre un adversaire qui raisonne à travers la logique, le flux de données et les chaînes d’exploitation qui vivent entre les signatures.
Un harnais, pas un scanner
La réponse de Visa n’a pas été un autre scanner monolithique. L’équipe a construit le Visa Vulnerability Agentic Harness, qui en est maintenant à sa cinquième génération, en tant que pipeline gouverné qui dirige les modèles d’IA frontaliers via des tâches de sécurité structurées tout en appliquant des contrôles déterministes, des barrières politiques et une surveillance humaine à chaque étape. Taneja a parcouru la philosophie du design. Le harnais fonctionne en quatre phases et onze étapes, depuis l’ingestion de code et la modélisation des menaces en passant par la vérification approfondie, la synthèse de la chaîne d’exploitation, et enfin la remédiation et la validation des correctifs.
Trois choix de conception permettent de trouver la qualité, selon la propre documentation du projet. La modélisation des menaces s’exécute avant l’analyse pour se concentrer sur la surface d’attaque plutôt que de tout analyser aveuglément, le vote déterministe multi-agents nécessite une convergence entre des chaînes de raisonnement indépendantes avant qu’une découverte n’avance, et des artefacts de tri structurés compressent le cycle de vie depuis la découverte jusqu’au résultat que les développeurs peuvent réellement fournir. La récompense est un pipeline qui fonctionne à chaud par défaut. Une analyse simple dans le profil fourni exécute les onze étapes et modifie les fichiers sources dans le référentiel cible en mode correctif, en appliquant les correctifs candidats à moins que l’opérateur ne l’arrête lors de la détection.
Le harnais est multi-modèle de par sa conception. Une couche d’abstraction LLM permet à Visa d’échanger ou de combiner des fournisseurs sans modifier le plan de contrôle, et la version open source fonctionne avec Anthropic Claude, des modèles compatibles OpenAI ou un mélange. La documentation du dépôt est franche sur l’exception. L’application d’un correctif nécessite les outils d’édition de fichiers que seuls les backends Anthropic exposent, de sorte que les étapes de correction et de validation nécessitent actuellement des modèles Anthropic pour une fonctionnalité complète, et un modèle compatible OpenAI dans ces rôles est limité à une sortie de rapport uniquement. L’étude Pulse du deuxième trimestre 2026 de VentureBeat, présentée plus tôt lors de la conférence, renforce l’importance de la flexibilité de ce fournisseur. Parmi les entreprises interrogées, 82 % s’appuient sur les contrôles natifs du fournisseur comme principale couche de sécurité, et 59 % prévoient d’adopter ou de changer d’outils de sécurité d’agent au cours de l’année. Les contrôles adoptés par les entreprises l’année dernière sont déjà en train de devenir les contrôles qu’elles envisagent de remplacer.
Mean Time to Adapt remplace les anciennes mesures
Trouver les vulnérabilités n’est plus la partie la plus difficile, a soutenu Taneja. Le véritable défi réside dans la rapidité avec laquelle une équipe peut confirmer qu’un problème est réellement exploitable, le résoudre et prouver que la voie d’attaque est fermée, plutôt que de simplement montrer qu’un correctif a été appliqué. Visa appelle cela le temps moyen d’adaptation, et le livre blanc le suit selon trois dimensions. La fraîcheur de l’inventaire mesure à quel point la vue de l’organisation est actuelle et complète sur le code, la configuration et le déploiement du runtime. Les chemins exploitables par version comptent le nombre de chaînes d’attaques de bout en bout restant possibles après chaque version, et pas seulement le nombre de découvertes fermées. La durée du cycle de validation suit le temps nécessaire pour produire une preuve reproductible et étayée par des preuves qu’un correctif fonctionne et continue de fonctionner en production.
Cette distinction est importante car les mesures existantes telles que le temps moyen de détection et le nombre brut de fermetures de CVE peuvent paraître meilleures sur le papier alors que l’exposition réelle continue de croître en dessous. Une organisation peut clôturer des centaines de découvertes par mois tout en laissant ouvertes des chaînes d’exploitation viables si personne n’a vérifié si les correctifs interrompent réellement l’attaque. La MTTA oblige les équipes à mesurer les résultats qui comptent, et le livre blanc s’appuie sur les données des vulnérabilités exploitées connues de la CISA pour justifier la priorisation, notant que moins de 1 % des CVE sont activement exploitées. La politique SSDLC de Visa suppose désormais que chaque chemin exploitable sera utilisé en production et exige qu’il soit corrigé avant que le code ne soit promu.
Les risques liés à la chaîne d’approvisionnement s’accélèrent sous l’effet de l’IA
La conversation a dépassé le périmètre de Visa lorsque Taneja s’est tournée vers les fournisseurs. Une entreprise bien défendue reste exposée à travers des fournisseurs faibles et des composants open source faibles, prévient le livre blanc. Visa fait donc de la posture de sécurité spécifique à l’IA une dimension non négociable de la diligence raisonnable des fournisseurs, avec des attentes en matière de validation continue des vulnérabilités, de nomenclatures logicielles vivantes et de références MTTA dans l’ensemble de sa pile technologique.
Visa a également rejoint le projet Lightwell, l’initiative d’IBM et Red Hat de 5 milliards de dollars visant à renforcer les composants open source largement utilisés grâce à une validation basée sur l’IA et à des correctifs coordonnés, aux côtés d’institutions financières telles que Bank of America, JPMorganChase, Goldman Sachs et Mastercard. L’engagement s’inscrit dans la même logique en amont, car l’horloge MTTA ne s’arrête pas au périmètre d’une seule entreprise.
Quand les agents commencent à acheter des choses
Sécuriser le commerce agent est le prochain problème de Visa. Taneja a décrit un avenir dans lequel les agents IA effectuent des transactions au nom des consommateurs et des entreprises, et a déclaré que Visa construit le cadre de confiance, la couche d’identité et l’évaluation de l’état de préparation des agents dont les commerçants auront besoin avant que les agents puissent effectuer des transactions en toute sécurité. Derrière ce travail se trouve le Visa Payment Threats Lab, un environnement de simulation dans lequel de véritables scénarios de fraude sont rejoués par rapport aux règles d’autorisation, aux seuils et aux configurations que Visa exécute réellement, pour faire apparaître les modes de défaillance activés par l’IA sous forme de recommandations de renforcement ciblées.
Le défi identitaire n’est pas théorique. L’étude Pulse de VentureBeat a révélé que 69 % des entreprises utilisent déjà le partage d’informations d’identification quelque part dans leurs déploiements d’agents, et que les entreprises partageant des informations d’identification signalent des incidents de sécurité ou des quasi-accidents à un taux de 63,5 %, contre 40,9 % où chaque agent a sa propre identité. Le livre blanc de Visa comble directement cette lacune, en énumérant « les agents IA sont des identités » parmi ses 12 pratiques non négociables et en exigeant des autorisations limitées, l’application des moindres privilèges, des pistes d’audit complètes et l’inclusion dans la gouvernance IAM pour chaque agent qui appelle une API, lit des données ou modifie un système.
Trois priorités pour les défenseurs
Visa organise sa stratégie défensive autour de trois priorités, a déclaré Taneja. Déplacez la sécurité jusqu’à ce que les failles exploitables soient conçues avant qu’elles n’atteignent la production, et remplacez les composants à haut risque et sous-supportés avant qu’ils ne se transforment en exposition importante. Le troisième est le plus lourd à l’échelle de Visa, refactorisant les défenses pour qu’elles fonctionnent de manière autonome sous une gouvernance humaine afin que la détection, la validation et la réponse suivent le rythme de l’augmentation du volume des menaces et de l’amélioration des modèles derrière les attaques.
Rien de tout cela ne nécessite le budget d’un réseau de paiement pour démarrer. Le harnais se trouve sur GitHub avec 595 étoiles et 97 forks au 20 juillet, MTTA a besoin d’un tableau de bord plutôt que d’un cycle d’approvisionnement, et les 12 pratiques non négociables du livre blanc correspondent aux examens d’architecture déjà effectués par les équipes de sécurité. La propre conclusion de Visa se lit comme une date limite. La possibilité de devancer les attaquants à la vitesse des machines est toujours là, affirme le journal, et elle ne le restera pas.

Visa a orienté Claude Mythos d’Anthropic vers l’infrastructure derrière des milliards de transactions quotidiennes, un réseau qui s’étend sur plus de 200 pays et territoires, transfère de l’argent dans environ 160 devises et connecte près de 5 milliards d’identifiants de paiement à plus de 175 millions de commerçants.
Le modèle a intégré des faiblesses mineures au plus profond de la pile dans des chaînes d’exploits fonctionnelles qui n’auraient traditionnellement fait surface que tard dans les tests d’intrusion. Rajat Taneja, président de la technologie de Visa, a expliqué au public de VB Transform 2026 ce qui a suivi, notamment pourquoi Visa a publié le harnais qui régissait l’ensemble de la chasse en open source et pourquoi l’entreprise a abandonné les mesures de remédiation traditionnelles pour une mesure inventée par son équipe.
Taneja dirige la stratégie technologique, l’ingénierie produit et l’infrastructure mondiale chez Visa depuis 2019, après avoir rejoint l’entreprise en 2013 en provenance d’Electronic Arts, où il a occupé le poste de CTO après 15 ans chez Microsoft. Il a co-écrit, avec Subra Kumaraswamy, responsable de la sécurité de l’information de Visa, le billet de blog du 10 juin annonçant la sortie de Visa Vulnerability Agentic Harness sur GitHub en tant qu’implémentation de référence que toute équipe de sécurité peut inspecter, adapter et étendre. Visa a également publié un livre blanc technique détaillant l’architecture, les enseignements tirés et 12 pratiques architecturales non négociables pour les infrastructures critiques.
Une confiance fondée sur le pessimisme et la paranoïa
Taneja a mené avec l’arithmétique qui fait de Visa une cible qui mérite d’être défendue de manière obsessionnelle. La confiance à l’échelle des paiements mondiaux se construit à travers ce qu’il appelle le pessimisme et la paranoïa, en supposant l’échec et en planifiant autour de lui avant que l’échec ne survienne. Le réseau a été renforcé au fil des années grâce à une architecture Zero Trust, des défenses en couches et des opérations de sécurité hautement automatisées conçues pour répondre à la demande mondiale d’échelle et de fiabilité des paiements.
Ainsi, lorsqu’Anthropic a invité les organisations à l’origine de logiciels critiques à tester Mythos dans le cadre du projet Glasswing, Visa a répondu oui. Les participants à Glasswing ont identifié collectivement plus de 10 000 vulnérabilités de gravité élevée ou critique au cours du premier mois de tests sur les logiciels qui sous-tendent les systèmes critiques à l’échelle de l’industrie, selon Anthropic. La propre conclusion d’Anthropic a placé le goulot d’étranglement après la découverte, dans la vérification, la divulgation et la vitesse de mise à jour des correctifs. Visa s’est joint à nous pour tester des décennies de renforcement à la vitesse de l’IA et découvrir où des modèles avancés pourraient pousser plus loin ses défenses.
Ce que Mythos a montré à Visa
Dans l’environnement de Visa, Mythos a démontré une analyse contextuelle à l’échelle du système, faisant ressortir les vulnérabilités enfouies profondément dans la pile et signalant les problèmes qui s’aggravent lorsqu’ils sont enchaînés, avec des résultats suffisamment clairs pour que les équipes d’ingénierie puissent agir dessus sans patauger dans le bruit. Certaines conclusions comportaient des niveaux de gravité critiques, et Visa attribue à ses contrôles de confiance zéro, à sa segmentation du réseau et à ses protections en couches le mérite de briser la chaîne avant qu’un acteur externe n’ait pu agir.
Cette confirmation était importante, a déclaré Taneja, mais l’épiphanie qui a suivi comptait encore plus. «Dans un monde d’attaques agents, la défense doit également être agentive», a-t-il déclaré. Même dans une entreprise qui a investi des décennies dans la défense en profondeur, le modèle a révélé des hypothèses sur lesquelles l’équipe fonctionnait et qui devaient être repensées. Les outils SAST traditionnels conservent leur place en tant que première passe contre les modèles de vulnérabilité connus, note le livre blanc de Visa, mais la correspondance de modèles à elle seule ne peut pas suivre un adversaire qui raisonne à travers la logique, le flux de données et les chaînes d’exploitation qui vivent entre les signatures.
Un harnais, pas un scanner
La réponse de Visa n’a pas été un autre scanner monolithique. L’équipe a construit le Visa Vulnerability Agentic Harness, qui en est maintenant à sa cinquième génération, en tant que pipeline gouverné qui dirige les modèles d’IA frontaliers via des tâches de sécurité structurées tout en appliquant des contrôles déterministes, des barrières politiques et une surveillance humaine à chaque étape. Taneja a parcouru la philosophie du design. Le harnais fonctionne en quatre phases et onze étapes, depuis l’ingestion de code et la modélisation des menaces en passant par la vérification approfondie, la synthèse de la chaîne d’exploitation, et enfin la remédiation et la validation des correctifs.
Trois choix de conception permettent de trouver la qualité, selon la propre documentation du projet. La modélisation des menaces s’exécute avant l’analyse pour se concentrer sur la surface d’attaque plutôt que de tout analyser aveuglément, le vote déterministe multi-agents nécessite une convergence entre des chaînes de raisonnement indépendantes avant qu’une découverte n’avance, et des artefacts de tri structurés compressent le cycle de vie depuis la découverte jusqu’au résultat que les développeurs peuvent réellement fournir. La récompense est un pipeline qui fonctionne à chaud par défaut. Une analyse simple dans le profil fourni exécute les onze étapes et modifie les fichiers sources dans le référentiel cible en mode correctif, en appliquant les correctifs candidats à moins que l’opérateur ne l’arrête lors de la détection.
Le harnais est multi-modèle de par sa conception. Une couche d’abstraction LLM permet à Visa d’échanger ou de combiner des fournisseurs sans modifier le plan de contrôle, et la version open source fonctionne avec Anthropic Claude, des modèles compatibles OpenAI ou un mélange. La documentation du dépôt est franche sur l’exception. L’application d’un correctif nécessite les outils d’édition de fichiers que seuls les backends Anthropic exposent, de sorte que les étapes de correction et de validation nécessitent actuellement des modèles Anthropic pour une fonctionnalité complète, et un modèle compatible OpenAI dans ces rôles est limité à une sortie de rapport uniquement. L’étude Pulse du deuxième trimestre 2026 de VentureBeat, présentée plus tôt lors de la conférence, renforce l’importance de la flexibilité de ce fournisseur. Parmi les entreprises interrogées, 82 % s’appuient sur les contrôles natifs du fournisseur comme principale couche de sécurité, et 59 % prévoient d’adopter ou de changer d’outils de sécurité d’agent au cours de l’année. Les contrôles adoptés par les entreprises l’année dernière sont déjà en train de devenir les contrôles qu’elles envisagent de remplacer.
Mean Time to Adapt remplace les anciennes mesures
Trouver les vulnérabilités n’est plus la partie la plus difficile, a soutenu Taneja. Le véritable défi réside dans la rapidité avec laquelle une équipe peut confirmer qu’un problème est réellement exploitable, le résoudre et prouver que la voie d’attaque est fermée, plutôt que de simplement montrer qu’un correctif a été appliqué. Visa appelle cela le temps moyen d’adaptation, et le livre blanc le suit selon trois dimensions. La fraîcheur de l’inventaire mesure à quel point la vue de l’organisation est actuelle et complète sur le code, la configuration et le déploiement du runtime. Les chemins exploitables par version comptent le nombre de chaînes d’attaques de bout en bout restant possibles après chaque version, et pas seulement le nombre de découvertes fermées. La durée du cycle de validation suit le temps nécessaire pour produire une preuve reproductible et étayée par des preuves qu’un correctif fonctionne et continue de fonctionner en production.
Cette distinction est importante car les mesures existantes telles que le temps moyen de détection et le nombre brut de fermetures de CVE peuvent paraître meilleures sur le papier alors que l’exposition réelle continue de croître en dessous. Une organisation peut clôturer des centaines de découvertes par mois tout en laissant ouvertes des chaînes d’exploitation viables si personne n’a vérifié si les correctifs interrompent réellement l’attaque. La MTTA oblige les équipes à mesurer les résultats qui comptent, et le livre blanc s’appuie sur les données des vulnérabilités exploitées connues de la CISA pour justifier la priorisation, notant que moins de 1 % des CVE sont activement exploitées. La politique SSDLC de Visa suppose désormais que chaque chemin exploitable sera utilisé en production et exige qu’il soit corrigé avant que le code ne soit promu.
Les risques liés à la chaîne d’approvisionnement s’accélèrent sous l’effet de l’IA
La conversation a dépassé le périmètre de Visa lorsque Taneja s’est tournée vers les fournisseurs. Une entreprise bien défendue reste exposée à travers des fournisseurs faibles et des composants open source faibles, prévient le livre blanc. Visa fait donc de la posture de sécurité spécifique à l’IA une dimension non négociable de la diligence raisonnable des fournisseurs, avec des attentes en matière de validation continue des vulnérabilités, de nomenclatures logicielles vivantes et de références MTTA dans l’ensemble de sa pile technologique.
Visa a également rejoint le projet Lightwell, l’initiative d’IBM et Red Hat de 5 milliards de dollars visant à renforcer les composants open source largement utilisés grâce à une validation basée sur l’IA et à des correctifs coordonnés, aux côtés d’institutions financières telles que Bank of America, JPMorganChase, Goldman Sachs et Mastercard. L’engagement s’inscrit dans la même logique en amont, car l’horloge MTTA ne s’arrête pas au périmètre d’une seule entreprise.
Quand les agents commencent à acheter des choses
Sécuriser le commerce agent est le prochain problème de Visa. Taneja a décrit un avenir dans lequel les agents IA effectuent des transactions au nom des consommateurs et des entreprises, et a déclaré que Visa construit le cadre de confiance, la couche d’identité et l’évaluation de l’état de préparation des agents dont les commerçants auront besoin avant que les agents puissent effectuer des transactions en toute sécurité. Derrière ce travail se trouve le Visa Payment Threats Lab, un environnement de simulation dans lequel de véritables scénarios de fraude sont rejoués par rapport aux règles d’autorisation, aux seuils et aux configurations que Visa exécute réellement, pour faire apparaître les modes de défaillance activés par l’IA sous forme de recommandations de renforcement ciblées.
Le défi identitaire n’est pas théorique. L’étude Pulse de VentureBeat a révélé que 69 % des entreprises utilisent déjà le partage d’informations d’identification quelque part dans leurs déploiements d’agents, et que les entreprises partageant des informations d’identification signalent des incidents de sécurité ou des quasi-accidents à un taux de 63,5 %, contre 40,9 % où chaque agent a sa propre identité. Le livre blanc de Visa comble directement cette lacune, en énumérant « les agents IA sont des identités » parmi ses 12 pratiques non négociables et en exigeant des autorisations limitées, l’application des moindres privilèges, des pistes d’audit complètes et l’inclusion dans la gouvernance IAM pour chaque agent qui appelle une API, lit des données ou modifie un système.
Trois priorités pour les défenseurs
Visa organise sa stratégie défensive autour de trois priorités, a déclaré Taneja. Déplacez la sécurité jusqu’à ce que les failles exploitables soient conçues avant qu’elles n’atteignent la production, et remplacez les composants à haut risque et sous-supportés avant qu’ils ne se transforment en exposition importante. Le troisième est le plus lourd à l’échelle de Visa, refactorisant les défenses pour qu’elles fonctionnent de manière autonome sous une gouvernance humaine afin que la détection, la validation et la réponse suivent le rythme de l’augmentation du volume des menaces et de l’amélioration des modèles derrière les attaques.
Rien de tout cela ne nécessite le budget d’un réseau de paiement pour démarrer. Le harnais se trouve sur GitHub avec 595 étoiles et 97 forks au 20 juillet, MTTA a besoin d’un tableau de bord plutôt que d’un cycle d’approvisionnement, et les 12 pratiques non négociables du livre blanc correspondent aux examens d’architecture déjà effectués par les équipes de sécurité. La propre conclusion de Visa se lit comme une date limite. La possibilité de devancer les attaquants à la vitesse des machines est toujours là, affirme le journal, et elle ne le restera pas.

Visa a orienté Claude Mythos d’Anthropic vers l’infrastructure derrière des milliards de transactions quotidiennes, un réseau qui s’étend sur plus de 200 pays et territoires, transfère de l’argent dans environ 160 devises et connecte près de 5 milliards d’identifiants de paiement à plus de 175 millions de commerçants.
Le modèle a intégré des faiblesses mineures au plus profond de la pile dans des chaînes d’exploits fonctionnelles qui n’auraient traditionnellement fait surface que tard dans les tests d’intrusion. Rajat Taneja, président de la technologie de Visa, a expliqué au public de VB Transform 2026 ce qui a suivi, notamment pourquoi Visa a publié le harnais qui régissait l’ensemble de la chasse en open source et pourquoi l’entreprise a abandonné les mesures de remédiation traditionnelles pour une mesure inventée par son équipe.
Taneja dirige la stratégie technologique, l’ingénierie produit et l’infrastructure mondiale chez Visa depuis 2019, après avoir rejoint l’entreprise en 2013 en provenance d’Electronic Arts, où il a occupé le poste de CTO après 15 ans chez Microsoft. Il a co-écrit, avec Subra Kumaraswamy, responsable de la sécurité de l’information de Visa, le billet de blog du 10 juin annonçant la sortie de Visa Vulnerability Agentic Harness sur GitHub en tant qu’implémentation de référence que toute équipe de sécurité peut inspecter, adapter et étendre. Visa a également publié un livre blanc technique détaillant l’architecture, les enseignements tirés et 12 pratiques architecturales non négociables pour les infrastructures critiques.
Une confiance fondée sur le pessimisme et la paranoïa
Taneja a mené avec l’arithmétique qui fait de Visa une cible qui mérite d’être défendue de manière obsessionnelle. La confiance à l’échelle des paiements mondiaux se construit à travers ce qu’il appelle le pessimisme et la paranoïa, en supposant l’échec et en planifiant autour de lui avant que l’échec ne survienne. Le réseau a été renforcé au fil des années grâce à une architecture Zero Trust, des défenses en couches et des opérations de sécurité hautement automatisées conçues pour répondre à la demande mondiale d’échelle et de fiabilité des paiements.
Ainsi, lorsqu’Anthropic a invité les organisations à l’origine de logiciels critiques à tester Mythos dans le cadre du projet Glasswing, Visa a répondu oui. Les participants à Glasswing ont identifié collectivement plus de 10 000 vulnérabilités de gravité élevée ou critique au cours du premier mois de tests sur les logiciels qui sous-tendent les systèmes critiques à l’échelle de l’industrie, selon Anthropic. La propre conclusion d’Anthropic a placé le goulot d’étranglement après la découverte, dans la vérification, la divulgation et la vitesse de mise à jour des correctifs. Visa s’est joint à nous pour tester des décennies de renforcement à la vitesse de l’IA et découvrir où des modèles avancés pourraient pousser plus loin ses défenses.
Ce que Mythos a montré à Visa
Dans l’environnement de Visa, Mythos a démontré une analyse contextuelle à l’échelle du système, faisant ressortir les vulnérabilités enfouies profondément dans la pile et signalant les problèmes qui s’aggravent lorsqu’ils sont enchaînés, avec des résultats suffisamment clairs pour que les équipes d’ingénierie puissent agir dessus sans patauger dans le bruit. Certaines conclusions comportaient des niveaux de gravité critiques, et Visa attribue à ses contrôles de confiance zéro, à sa segmentation du réseau et à ses protections en couches le mérite de briser la chaîne avant qu’un acteur externe n’ait pu agir.
Cette confirmation était importante, a déclaré Taneja, mais l’épiphanie qui a suivi comptait encore plus. «Dans un monde d’attaques agents, la défense doit également être agentive», a-t-il déclaré. Même dans une entreprise qui a investi des décennies dans la défense en profondeur, le modèle a révélé des hypothèses sur lesquelles l’équipe fonctionnait et qui devaient être repensées. Les outils SAST traditionnels conservent leur place en tant que première passe contre les modèles de vulnérabilité connus, note le livre blanc de Visa, mais la correspondance de modèles à elle seule ne peut pas suivre un adversaire qui raisonne à travers la logique, le flux de données et les chaînes d’exploitation qui vivent entre les signatures.
Un harnais, pas un scanner
La réponse de Visa n’a pas été un autre scanner monolithique. L’équipe a construit le Visa Vulnerability Agentic Harness, qui en est maintenant à sa cinquième génération, en tant que pipeline gouverné qui dirige les modèles d’IA frontaliers via des tâches de sécurité structurées tout en appliquant des contrôles déterministes, des barrières politiques et une surveillance humaine à chaque étape. Taneja a parcouru la philosophie du design. Le harnais fonctionne en quatre phases et onze étapes, depuis l’ingestion de code et la modélisation des menaces en passant par la vérification approfondie, la synthèse de la chaîne d’exploitation, et enfin la remédiation et la validation des correctifs.
Trois choix de conception permettent de trouver la qualité, selon la propre documentation du projet. La modélisation des menaces s’exécute avant l’analyse pour se concentrer sur la surface d’attaque plutôt que de tout analyser aveuglément, le vote déterministe multi-agents nécessite une convergence entre des chaînes de raisonnement indépendantes avant qu’une découverte n’avance, et des artefacts de tri structurés compressent le cycle de vie depuis la découverte jusqu’au résultat que les développeurs peuvent réellement fournir. La récompense est un pipeline qui fonctionne à chaud par défaut. Une analyse simple dans le profil fourni exécute les onze étapes et modifie les fichiers sources dans le référentiel cible en mode correctif, en appliquant les correctifs candidats à moins que l’opérateur ne l’arrête lors de la détection.
Le harnais est multi-modèle de par sa conception. Une couche d’abstraction LLM permet à Visa d’échanger ou de combiner des fournisseurs sans modifier le plan de contrôle, et la version open source fonctionne avec Anthropic Claude, des modèles compatibles OpenAI ou un mélange. La documentation du dépôt est franche sur l’exception. L’application d’un correctif nécessite les outils d’édition de fichiers que seuls les backends Anthropic exposent, de sorte que les étapes de correction et de validation nécessitent actuellement des modèles Anthropic pour une fonctionnalité complète, et un modèle compatible OpenAI dans ces rôles est limité à une sortie de rapport uniquement. L’étude Pulse du deuxième trimestre 2026 de VentureBeat, présentée plus tôt lors de la conférence, renforce l’importance de la flexibilité de ce fournisseur. Parmi les entreprises interrogées, 82 % s’appuient sur les contrôles natifs du fournisseur comme principale couche de sécurité, et 59 % prévoient d’adopter ou de changer d’outils de sécurité d’agent au cours de l’année. Les contrôles adoptés par les entreprises l’année dernière sont déjà en train de devenir les contrôles qu’elles envisagent de remplacer.
Mean Time to Adapt remplace les anciennes mesures
Trouver les vulnérabilités n’est plus la partie la plus difficile, a soutenu Taneja. Le véritable défi réside dans la rapidité avec laquelle une équipe peut confirmer qu’un problème est réellement exploitable, le résoudre et prouver que la voie d’attaque est fermée, plutôt que de simplement montrer qu’un correctif a été appliqué. Visa appelle cela le temps moyen d’adaptation, et le livre blanc le suit selon trois dimensions. La fraîcheur de l’inventaire mesure à quel point la vue de l’organisation est actuelle et complète sur le code, la configuration et le déploiement du runtime. Les chemins exploitables par version comptent le nombre de chaînes d’attaques de bout en bout restant possibles après chaque version, et pas seulement le nombre de découvertes fermées. La durée du cycle de validation suit le temps nécessaire pour produire une preuve reproductible et étayée par des preuves qu’un correctif fonctionne et continue de fonctionner en production.
Cette distinction est importante car les mesures existantes telles que le temps moyen de détection et le nombre brut de fermetures de CVE peuvent paraître meilleures sur le papier alors que l’exposition réelle continue de croître en dessous. Une organisation peut clôturer des centaines de découvertes par mois tout en laissant ouvertes des chaînes d’exploitation viables si personne n’a vérifié si les correctifs interrompent réellement l’attaque. La MTTA oblige les équipes à mesurer les résultats qui comptent, et le livre blanc s’appuie sur les données des vulnérabilités exploitées connues de la CISA pour justifier la priorisation, notant que moins de 1 % des CVE sont activement exploitées. La politique SSDLC de Visa suppose désormais que chaque chemin exploitable sera utilisé en production et exige qu’il soit corrigé avant que le code ne soit promu.
Les risques liés à la chaîne d’approvisionnement s’accélèrent sous l’effet de l’IA
La conversation a dépassé le périmètre de Visa lorsque Taneja s’est tournée vers les fournisseurs. Une entreprise bien défendue reste exposée à travers des fournisseurs faibles et des composants open source faibles, prévient le livre blanc. Visa fait donc de la posture de sécurité spécifique à l’IA une dimension non négociable de la diligence raisonnable des fournisseurs, avec des attentes en matière de validation continue des vulnérabilités, de nomenclatures logicielles vivantes et de références MTTA dans l’ensemble de sa pile technologique.
Visa a également rejoint le projet Lightwell, l’initiative d’IBM et Red Hat de 5 milliards de dollars visant à renforcer les composants open source largement utilisés grâce à une validation basée sur l’IA et à des correctifs coordonnés, aux côtés d’institutions financières telles que Bank of America, JPMorganChase, Goldman Sachs et Mastercard. L’engagement s’inscrit dans la même logique en amont, car l’horloge MTTA ne s’arrête pas au périmètre d’une seule entreprise.
Quand les agents commencent à acheter des choses
Sécuriser le commerce agent est le prochain problème de Visa. Taneja a décrit un avenir dans lequel les agents IA effectuent des transactions au nom des consommateurs et des entreprises, et a déclaré que Visa construit le cadre de confiance, la couche d’identité et l’évaluation de l’état de préparation des agents dont les commerçants auront besoin avant que les agents puissent effectuer des transactions en toute sécurité. Derrière ce travail se trouve le Visa Payment Threats Lab, un environnement de simulation dans lequel de véritables scénarios de fraude sont rejoués par rapport aux règles d’autorisation, aux seuils et aux configurations que Visa exécute réellement, pour faire apparaître les modes de défaillance activés par l’IA sous forme de recommandations de renforcement ciblées.
Le défi identitaire n’est pas théorique. L’étude Pulse de VentureBeat a révélé que 69 % des entreprises utilisent déjà le partage d’informations d’identification quelque part dans leurs déploiements d’agents, et que les entreprises partageant des informations d’identification signalent des incidents de sécurité ou des quasi-accidents à un taux de 63,5 %, contre 40,9 % où chaque agent a sa propre identité. Le livre blanc de Visa comble directement cette lacune, en énumérant « les agents IA sont des identités » parmi ses 12 pratiques non négociables et en exigeant des autorisations limitées, l’application des moindres privilèges, des pistes d’audit complètes et l’inclusion dans la gouvernance IAM pour chaque agent qui appelle une API, lit des données ou modifie un système.
Trois priorités pour les défenseurs
Visa organise sa stratégie défensive autour de trois priorités, a déclaré Taneja. Déplacez la sécurité jusqu’à ce que les failles exploitables soient conçues avant qu’elles n’atteignent la production, et remplacez les composants à haut risque et sous-supportés avant qu’ils ne se transforment en exposition importante. Le troisième est le plus lourd à l’échelle de Visa, refactorisant les défenses pour qu’elles fonctionnent de manière autonome sous une gouvernance humaine afin que la détection, la validation et la réponse suivent le rythme de l’augmentation du volume des menaces et de l’amélioration des modèles derrière les attaques.
Rien de tout cela ne nécessite le budget d’un réseau de paiement pour démarrer. Le harnais se trouve sur GitHub avec 595 étoiles et 97 forks au 20 juillet, MTTA a besoin d’un tableau de bord plutôt que d’un cycle d’approvisionnement, et les 12 pratiques non négociables du livre blanc correspondent aux examens d’architecture déjà effectués par les équipes de sécurité. La propre conclusion de Visa se lit comme une date limite. La possibilité de devancer les attaquants à la vitesse des machines est toujours là, affirme le journal, et elle ne le restera pas.
Visa a orienté Claude Mythos d’Anthropic vers l’infrastructure derrière des milliards de transactions quotidiennes, un réseau qui s’étend sur plus de 200 pays et territoires, transfère de l’argent dans environ 160 devises et connecte près de 5 milliards d’identifiants de paiement à plus de 175 millions de commerçants.
Le modèle a intégré des faiblesses mineures au plus profond de la pile dans des chaînes d’exploits fonctionnelles qui n’auraient traditionnellement fait surface que tard dans les tests d’intrusion. Rajat Taneja, président de la technologie de Visa, a expliqué au public de VB Transform 2026 ce qui a suivi, notamment pourquoi Visa a publié le harnais qui régissait l’ensemble de la chasse en open source et pourquoi l’entreprise a abandonné les mesures de remédiation traditionnelles pour une mesure inventée par son équipe.
Taneja dirige la stratégie technologique, l’ingénierie produit et l’infrastructure mondiale chez Visa depuis 2019, après avoir rejoint l’entreprise en 2013 en provenance d’Electronic Arts, où il a occupé le poste de CTO après 15 ans chez Microsoft. Il a co-écrit, avec Subra Kumaraswamy, responsable de la sécurité de l’information de Visa, le billet de blog du 10 juin annonçant la sortie de Visa Vulnerability Agentic Harness sur GitHub en tant qu’implémentation de référence que toute équipe de sécurité peut inspecter, adapter et étendre. Visa a également publié un livre blanc technique détaillant l’architecture, les enseignements tirés et 12 pratiques architecturales non négociables pour les infrastructures critiques.
Une confiance fondée sur le pessimisme et la paranoïa
Taneja a mené avec l’arithmétique qui fait de Visa une cible qui mérite d’être défendue de manière obsessionnelle. La confiance à l’échelle des paiements mondiaux se construit à travers ce qu’il appelle le pessimisme et la paranoïa, en supposant l’échec et en planifiant autour de lui avant que l’échec ne survienne. Le réseau a été renforcé au fil des années grâce à une architecture Zero Trust, des défenses en couches et des opérations de sécurité hautement automatisées conçues pour répondre à la demande mondiale d’échelle et de fiabilité des paiements.
Ainsi, lorsqu’Anthropic a invité les organisations à l’origine de logiciels critiques à tester Mythos dans le cadre du projet Glasswing, Visa a répondu oui. Les participants à Glasswing ont identifié collectivement plus de 10 000 vulnérabilités de gravité élevée ou critique au cours du premier mois de tests sur les logiciels qui sous-tendent les systèmes critiques à l’échelle de l’industrie, selon Anthropic. La propre conclusion d’Anthropic a placé le goulot d’étranglement après la découverte, dans la vérification, la divulgation et la vitesse de mise à jour des correctifs. Visa s’est joint à nous pour tester des décennies de renforcement à la vitesse de l’IA et découvrir où des modèles avancés pourraient pousser plus loin ses défenses.
Ce que Mythos a montré à Visa
Dans l’environnement de Visa, Mythos a démontré une analyse contextuelle à l’échelle du système, faisant ressortir les vulnérabilités enfouies profondément dans la pile et signalant les problèmes qui s’aggravent lorsqu’ils sont enchaînés, avec des résultats suffisamment clairs pour que les équipes d’ingénierie puissent agir dessus sans patauger dans le bruit. Certaines conclusions comportaient des niveaux de gravité critiques, et Visa attribue à ses contrôles de confiance zéro, à sa segmentation du réseau et à ses protections en couches le mérite de briser la chaîne avant qu’un acteur externe n’ait pu agir.
Cette confirmation était importante, a déclaré Taneja, mais l’épiphanie qui a suivi comptait encore plus. «Dans un monde d’attaques agents, la défense doit également être agentive», a-t-il déclaré. Même dans une entreprise qui a investi des décennies dans la défense en profondeur, le modèle a révélé des hypothèses sur lesquelles l’équipe fonctionnait et qui devaient être repensées. Les outils SAST traditionnels conservent leur place en tant que première passe contre les modèles de vulnérabilité connus, note le livre blanc de Visa, mais la correspondance de modèles à elle seule ne peut pas suivre un adversaire qui raisonne à travers la logique, le flux de données et les chaînes d’exploitation qui vivent entre les signatures.
Un harnais, pas un scanner
La réponse de Visa n’a pas été un autre scanner monolithique. L’équipe a construit le Visa Vulnerability Agentic Harness, qui en est maintenant à sa cinquième génération, en tant que pipeline gouverné qui dirige les modèles d’IA frontaliers via des tâches de sécurité structurées tout en appliquant des contrôles déterministes, des barrières politiques et une surveillance humaine à chaque étape. Taneja a parcouru la philosophie du design. Le harnais fonctionne en quatre phases et onze étapes, depuis l’ingestion de code et la modélisation des menaces en passant par la vérification approfondie, la synthèse de la chaîne d’exploitation, et enfin la remédiation et la validation des correctifs.
Trois choix de conception permettent de trouver la qualité, selon la propre documentation du projet. La modélisation des menaces s’exécute avant l’analyse pour se concentrer sur la surface d’attaque plutôt que de tout analyser aveuglément, le vote déterministe multi-agents nécessite une convergence entre des chaînes de raisonnement indépendantes avant qu’une découverte n’avance, et des artefacts de tri structurés compressent le cycle de vie depuis la découverte jusqu’au résultat que les développeurs peuvent réellement fournir. La récompense est un pipeline qui fonctionne à chaud par défaut. Une analyse simple dans le profil fourni exécute les onze étapes et modifie les fichiers sources dans le référentiel cible en mode correctif, en appliquant les correctifs candidats à moins que l’opérateur ne l’arrête lors de la détection.
Le harnais est multi-modèle de par sa conception. Une couche d’abstraction LLM permet à Visa d’échanger ou de combiner des fournisseurs sans modifier le plan de contrôle, et la version open source fonctionne avec Anthropic Claude, des modèles compatibles OpenAI ou un mélange. La documentation du dépôt est franche sur l’exception. L’application d’un correctif nécessite les outils d’édition de fichiers que seuls les backends Anthropic exposent, de sorte que les étapes de correction et de validation nécessitent actuellement des modèles Anthropic pour une fonctionnalité complète, et un modèle compatible OpenAI dans ces rôles est limité à une sortie de rapport uniquement. L’étude Pulse du deuxième trimestre 2026 de VentureBeat, présentée plus tôt lors de la conférence, renforce l’importance de la flexibilité de ce fournisseur. Parmi les entreprises interrogées, 82 % s’appuient sur les contrôles natifs du fournisseur comme principale couche de sécurité, et 59 % prévoient d’adopter ou de changer d’outils de sécurité d’agent au cours de l’année. Les contrôles adoptés par les entreprises l’année dernière sont déjà en train de devenir les contrôles qu’elles envisagent de remplacer.
Mean Time to Adapt remplace les anciennes mesures
Trouver les vulnérabilités n’est plus la partie la plus difficile, a soutenu Taneja. Le véritable défi réside dans la rapidité avec laquelle une équipe peut confirmer qu’un problème est réellement exploitable, le résoudre et prouver que la voie d’attaque est fermée, plutôt que de simplement montrer qu’un correctif a été appliqué. Visa appelle cela le temps moyen d’adaptation, et le livre blanc le suit selon trois dimensions. La fraîcheur de l’inventaire mesure à quel point la vue de l’organisation est actuelle et complète sur le code, la configuration et le déploiement du runtime. Les chemins exploitables par version comptent le nombre de chaînes d’attaques de bout en bout restant possibles après chaque version, et pas seulement le nombre de découvertes fermées. La durée du cycle de validation suit le temps nécessaire pour produire une preuve reproductible et étayée par des preuves qu’un correctif fonctionne et continue de fonctionner en production.
Cette distinction est importante car les mesures existantes telles que le temps moyen de détection et le nombre brut de fermetures de CVE peuvent paraître meilleures sur le papier alors que l’exposition réelle continue de croître en dessous. Une organisation peut clôturer des centaines de découvertes par mois tout en laissant ouvertes des chaînes d’exploitation viables si personne n’a vérifié si les correctifs interrompent réellement l’attaque. La MTTA oblige les équipes à mesurer les résultats qui comptent, et le livre blanc s’appuie sur les données des vulnérabilités exploitées connues de la CISA pour justifier la priorisation, notant que moins de 1 % des CVE sont activement exploitées. La politique SSDLC de Visa suppose désormais que chaque chemin exploitable sera utilisé en production et exige qu’il soit corrigé avant que le code ne soit promu.
Les risques liés à la chaîne d’approvisionnement s’accélèrent sous l’effet de l’IA
La conversation a dépassé le périmètre de Visa lorsque Taneja s’est tournée vers les fournisseurs. Une entreprise bien défendue reste exposée à travers des fournisseurs faibles et des composants open source faibles, prévient le livre blanc. Visa fait donc de la posture de sécurité spécifique à l’IA une dimension non négociable de la diligence raisonnable des fournisseurs, avec des attentes en matière de validation continue des vulnérabilités, de nomenclatures logicielles vivantes et de références MTTA dans l’ensemble de sa pile technologique.
Visa a également rejoint le projet Lightwell, l’initiative d’IBM et Red Hat de 5 milliards de dollars visant à renforcer les composants open source largement utilisés grâce à une validation basée sur l’IA et à des correctifs coordonnés, aux côtés d’institutions financières telles que Bank of America, JPMorganChase, Goldman Sachs et Mastercard. L’engagement s’inscrit dans la même logique en amont, car l’horloge MTTA ne s’arrête pas au périmètre d’une seule entreprise.
Quand les agents commencent à acheter des choses
Sécuriser le commerce agent est le prochain problème de Visa. Taneja a décrit un avenir dans lequel les agents IA effectuent des transactions au nom des consommateurs et des entreprises, et a déclaré que Visa construit le cadre de confiance, la couche d’identité et l’évaluation de l’état de préparation des agents dont les commerçants auront besoin avant que les agents puissent effectuer des transactions en toute sécurité. Derrière ce travail se trouve le Visa Payment Threats Lab, un environnement de simulation dans lequel de véritables scénarios de fraude sont rejoués par rapport aux règles d’autorisation, aux seuils et aux configurations que Visa exécute réellement, pour faire apparaître les modes de défaillance activés par l’IA sous forme de recommandations de renforcement ciblées.
Le défi identitaire n’est pas théorique. L’étude Pulse de VentureBeat a révélé que 69 % des entreprises utilisent déjà le partage d’informations d’identification quelque part dans leurs déploiements d’agents, et que les entreprises partageant des informations d’identification signalent des incidents de sécurité ou des quasi-accidents à un taux de 63,5 %, contre 40,9 % où chaque agent a sa propre identité. Le livre blanc de Visa comble directement cette lacune, en énumérant « les agents IA sont des identités » parmi ses 12 pratiques non négociables et en exigeant des autorisations limitées, l’application des moindres privilèges, des pistes d’audit complètes et l’inclusion dans la gouvernance IAM pour chaque agent qui appelle une API, lit des données ou modifie un système.
Trois priorités pour les défenseurs
Visa organise sa stratégie défensive autour de trois priorités, a déclaré Taneja. Déplacez la sécurité jusqu’à ce que les failles exploitables soient conçues avant qu’elles n’atteignent la production, et remplacez les composants à haut risque et sous-supportés avant qu’ils ne se transforment en exposition importante. Le troisième est le plus lourd à l’échelle de Visa, refactorisant les défenses pour qu’elles fonctionnent de manière autonome sous une gouvernance humaine afin que la détection, la validation et la réponse suivent le rythme de l’augmentation du volume des menaces et de l’amélioration des modèles derrière les attaques.
Rien de tout cela ne nécessite le budget d’un réseau de paiement pour démarrer. Le harnais se trouve sur GitHub avec 595 étoiles et 97 forks au 20 juillet, MTTA a besoin d’un tableau de bord plutôt que d’un cycle d’approvisionnement, et les 12 pratiques non négociables du livre blanc correspondent aux examens d’architecture déjà effectués par les équipes de sécurité. La propre conclusion de Visa se lit comme une date limite. La possibilité de devancer les attaquants à la vitesse des machines est toujours là, affirme le journal, et elle ne le restera pas.
Suscríbete y recibe las historias más importantes del día.
Al suscribirte aceptas nuestros términos y condiciones y política de privacidad.
Visa a orienté Claude Mythos d’Anthropic vers l’infrastructure derrière des milliards de transactions quotidiennes, un réseau qui s’étend sur plus de 200 pays et territoires, transfère de l’argent dans environ 160 devises et connecte près de 5 milliards d’identifiants de paiement à plus de 175 millions de commerçants.
Le modèle a intégré des faiblesses mineures au plus profond de la pile dans des chaînes d’exploits fonctionnelles qui n’auraient traditionnellement fait surface que tard dans les tests d’intrusion. Rajat Taneja, président de la technologie de Visa, a expliqué au public de VB Transform 2026 ce qui a suivi, notamment pourquoi Visa a publié le harnais qui régissait l’ensemble de la chasse en open source et pourquoi l’entreprise a abandonné les mesures de remédiation traditionnelles pour une mesure inventée par son équipe.
Taneja dirige la stratégie technologique, l’ingénierie produit et l’infrastructure mondiale chez Visa depuis 2019, après avoir rejoint l’entreprise en 2013 en provenance d’Electronic Arts, où il a occupé le poste de CTO après 15 ans chez Microsoft. Il a co-écrit, avec Subra Kumaraswamy, responsable de la sécurité de l’information de Visa, le billet de blog du 10 juin annonçant la sortie de Visa Vulnerability Agentic Harness sur GitHub en tant qu’implémentation de référence que toute équipe de sécurité peut inspecter, adapter et étendre. Visa a également publié un livre blanc technique détaillant l’architecture, les enseignements tirés et 12 pratiques architecturales non négociables pour les infrastructures critiques.
Une confiance fondée sur le pessimisme et la paranoïa
Taneja a mené avec l’arithmétique qui fait de Visa une cible qui mérite d’être défendue de manière obsessionnelle. La confiance à l’échelle des paiements mondiaux se construit à travers ce qu’il appelle le pessimisme et la paranoïa, en supposant l’échec et en planifiant autour de lui avant que l’échec ne survienne. Le réseau a été renforcé au fil des années grâce à une architecture Zero Trust, des défenses en couches et des opérations de sécurité hautement automatisées conçues pour répondre à la demande mondiale d’échelle et de fiabilité des paiements.
Ainsi, lorsqu’Anthropic a invité les organisations à l’origine de logiciels critiques à tester Mythos dans le cadre du projet Glasswing, Visa a répondu oui. Les participants à Glasswing ont identifié collectivement plus de 10 000 vulnérabilités de gravité élevée ou critique au cours du premier mois de tests sur les logiciels qui sous-tendent les systèmes critiques à l’échelle de l’industrie, selon Anthropic. La propre conclusion d’Anthropic a placé le goulot d’étranglement après la découverte, dans la vérification, la divulgation et la vitesse de mise à jour des correctifs. Visa s’est joint à nous pour tester des décennies de renforcement à la vitesse de l’IA et découvrir où des modèles avancés pourraient pousser plus loin ses défenses.
Ce que Mythos a montré à Visa
Dans l’environnement de Visa, Mythos a démontré une analyse contextuelle à l’échelle du système, faisant ressortir les vulnérabilités enfouies profondément dans la pile et signalant les problèmes qui s’aggravent lorsqu’ils sont enchaînés, avec des résultats suffisamment clairs pour que les équipes d’ingénierie puissent agir dessus sans patauger dans le bruit. Certaines conclusions comportaient des niveaux de gravité critiques, et Visa attribue à ses contrôles de confiance zéro, à sa segmentation du réseau et à ses protections en couches le mérite de briser la chaîne avant qu’un acteur externe n’ait pu agir.
Cette confirmation était importante, a déclaré Taneja, mais l’épiphanie qui a suivi comptait encore plus. «Dans un monde d’attaques agents, la défense doit également être agentive», a-t-il déclaré. Même dans une entreprise qui a investi des décennies dans la défense en profondeur, le modèle a révélé des hypothèses sur lesquelles l’équipe fonctionnait et qui devaient être repensées. Les outils SAST traditionnels conservent leur place en tant que première passe contre les modèles de vulnérabilité connus, note le livre blanc de Visa, mais la correspondance de modèles à elle seule ne peut pas suivre un adversaire qui raisonne à travers la logique, le flux de données et les chaînes d’exploitation qui vivent entre les signatures.
Un harnais, pas un scanner
La réponse de Visa n’a pas été un autre scanner monolithique. L’équipe a construit le Visa Vulnerability Agentic Harness, qui en est maintenant à sa cinquième génération, en tant que pipeline gouverné qui dirige les modèles d’IA frontaliers via des tâches de sécurité structurées tout en appliquant des contrôles déterministes, des barrières politiques et une surveillance humaine à chaque étape. Taneja a parcouru la philosophie du design. Le harnais fonctionne en quatre phases et onze étapes, depuis l’ingestion de code et la modélisation des menaces en passant par la vérification approfondie, la synthèse de la chaîne d’exploitation, et enfin la remédiation et la validation des correctifs.
Trois choix de conception permettent de trouver la qualité, selon la propre documentation du projet. La modélisation des menaces s’exécute avant l’analyse pour se concentrer sur la surface d’attaque plutôt que de tout analyser aveuglément, le vote déterministe multi-agents nécessite une convergence entre des chaînes de raisonnement indépendantes avant qu’une découverte n’avance, et des artefacts de tri structurés compressent le cycle de vie depuis la découverte jusqu’au résultat que les développeurs peuvent réellement fournir. La récompense est un pipeline qui fonctionne à chaud par défaut. Une analyse simple dans le profil fourni exécute les onze étapes et modifie les fichiers sources dans le référentiel cible en mode correctif, en appliquant les correctifs candidats à moins que l’opérateur ne l’arrête lors de la détection.
Le harnais est multi-modèle de par sa conception. Une couche d’abstraction LLM permet à Visa d’échanger ou de combiner des fournisseurs sans modifier le plan de contrôle, et la version open source fonctionne avec Anthropic Claude, des modèles compatibles OpenAI ou un mélange. La documentation du dépôt est franche sur l’exception. L’application d’un correctif nécessite les outils d’édition de fichiers que seuls les backends Anthropic exposent, de sorte que les étapes de correction et de validation nécessitent actuellement des modèles Anthropic pour une fonctionnalité complète, et un modèle compatible OpenAI dans ces rôles est limité à une sortie de rapport uniquement. L’étude Pulse du deuxième trimestre 2026 de VentureBeat, présentée plus tôt lors de la conférence, renforce l’importance de la flexibilité de ce fournisseur. Parmi les entreprises interrogées, 82 % s’appuient sur les contrôles natifs du fournisseur comme principale couche de sécurité, et 59 % prévoient d’adopter ou de changer d’outils de sécurité d’agent au cours de l’année. Les contrôles adoptés par les entreprises l’année dernière sont déjà en train de devenir les contrôles qu’elles envisagent de remplacer.
Mean Time to Adapt remplace les anciennes mesures
Trouver les vulnérabilités n’est plus la partie la plus difficile, a soutenu Taneja. Le véritable défi réside dans la rapidité avec laquelle une équipe peut confirmer qu’un problème est réellement exploitable, le résoudre et prouver que la voie d’attaque est fermée, plutôt que de simplement montrer qu’un correctif a été appliqué. Visa appelle cela le temps moyen d’adaptation, et le livre blanc le suit selon trois dimensions. La fraîcheur de l’inventaire mesure à quel point la vue de l’organisation est actuelle et complète sur le code, la configuration et le déploiement du runtime. Les chemins exploitables par version comptent le nombre de chaînes d’attaques de bout en bout restant possibles après chaque version, et pas seulement le nombre de découvertes fermées. La durée du cycle de validation suit le temps nécessaire pour produire une preuve reproductible et étayée par des preuves qu’un correctif fonctionne et continue de fonctionner en production.
Cette distinction est importante car les mesures existantes telles que le temps moyen de détection et le nombre brut de fermetures de CVE peuvent paraître meilleures sur le papier alors que l’exposition réelle continue de croître en dessous. Une organisation peut clôturer des centaines de découvertes par mois tout en laissant ouvertes des chaînes d’exploitation viables si personne n’a vérifié si les correctifs interrompent réellement l’attaque. La MTTA oblige les équipes à mesurer les résultats qui comptent, et le livre blanc s’appuie sur les données des vulnérabilités exploitées connues de la CISA pour justifier la priorisation, notant que moins de 1 % des CVE sont activement exploitées. La politique SSDLC de Visa suppose désormais que chaque chemin exploitable sera utilisé en production et exige qu’il soit corrigé avant que le code ne soit promu.
Les risques liés à la chaîne d’approvisionnement s’accélèrent sous l’effet de l’IA
La conversation a dépassé le périmètre de Visa lorsque Taneja s’est tournée vers les fournisseurs. Une entreprise bien défendue reste exposée à travers des fournisseurs faibles et des composants open source faibles, prévient le livre blanc. Visa fait donc de la posture de sécurité spécifique à l’IA une dimension non négociable de la diligence raisonnable des fournisseurs, avec des attentes en matière de validation continue des vulnérabilités, de nomenclatures logicielles vivantes et de références MTTA dans l’ensemble de sa pile technologique.
Visa a également rejoint le projet Lightwell, l’initiative d’IBM et Red Hat de 5 milliards de dollars visant à renforcer les composants open source largement utilisés grâce à une validation basée sur l’IA et à des correctifs coordonnés, aux côtés d’institutions financières telles que Bank of America, JPMorganChase, Goldman Sachs et Mastercard. L’engagement s’inscrit dans la même logique en amont, car l’horloge MTTA ne s’arrête pas au périmètre d’une seule entreprise.
Quand les agents commencent à acheter des choses
Sécuriser le commerce agent est le prochain problème de Visa. Taneja a décrit un avenir dans lequel les agents IA effectuent des transactions au nom des consommateurs et des entreprises, et a déclaré que Visa construit le cadre de confiance, la couche d’identité et l’évaluation de l’état de préparation des agents dont les commerçants auront besoin avant que les agents puissent effectuer des transactions en toute sécurité. Derrière ce travail se trouve le Visa Payment Threats Lab, un environnement de simulation dans lequel de véritables scénarios de fraude sont rejoués par rapport aux règles d’autorisation, aux seuils et aux configurations que Visa exécute réellement, pour faire apparaître les modes de défaillance activés par l’IA sous forme de recommandations de renforcement ciblées.
Le défi identitaire n’est pas théorique. L’étude Pulse de VentureBeat a révélé que 69 % des entreprises utilisent déjà le partage d’informations d’identification quelque part dans leurs déploiements d’agents, et que les entreprises partageant des informations d’identification signalent des incidents de sécurité ou des quasi-accidents à un taux de 63,5 %, contre 40,9 % où chaque agent a sa propre identité. Le livre blanc de Visa comble directement cette lacune, en énumérant « les agents IA sont des identités » parmi ses 12 pratiques non négociables et en exigeant des autorisations limitées, l’application des moindres privilèges, des pistes d’audit complètes et l’inclusion dans la gouvernance IAM pour chaque agent qui appelle une API, lit des données ou modifie un système.
Trois priorités pour les défenseurs
Visa organise sa stratégie défensive autour de trois priorités, a déclaré Taneja. Déplacez la sécurité jusqu’à ce que les failles exploitables soient conçues avant qu’elles n’atteignent la production, et remplacez les composants à haut risque et sous-supportés avant qu’ils ne se transforment en exposition importante. Le troisième est le plus lourd à l’échelle de Visa, refactorisant les défenses pour qu’elles fonctionnent de manière autonome sous une gouvernance humaine afin que la détection, la validation et la réponse suivent le rythme de l’augmentation du volume des menaces et de l’amélioration des modèles derrière les attaques.
Rien de tout cela ne nécessite le budget d’un réseau de paiement pour démarrer. Le harnais se trouve sur GitHub avec 595 étoiles et 97 forks au 20 juillet, MTTA a besoin d’un tableau de bord plutôt que d’un cycle d’approvisionnement, et les 12 pratiques non négociables du livre blanc correspondent aux examens d’architecture déjà effectués par les équipes de sécurité. La propre conclusion de Visa se lit comme une date limite. La possibilité de devancer les attaquants à la vitesse des machines est toujours là, affirme le journal, et elle ne le restera pas.
Visa a orienté Claude Mythos d’Anthropic vers l’infrastructure derrière des milliards de transactions quotidiennes, un réseau qui s’étend sur plus de 200 pays et territoires, transfère de l’argent dans environ 160 devises et connecte près de 5 milliards d’identifiants de paiement à plus de 175 millions de commerçants.
Le modèle a intégré des faiblesses mineures au plus profond de la pile dans des chaînes d’exploits fonctionnelles qui n’auraient traditionnellement fait surface que tard dans les tests d’intrusion. Rajat Taneja, président de la technologie de Visa, a expliqué au public de VB Transform 2026 ce qui a suivi, notamment pourquoi Visa a publié le harnais qui régissait l’ensemble de la chasse en open source et pourquoi l’entreprise a abandonné les mesures de remédiation traditionnelles pour une mesure inventée par son équipe.
Taneja dirige la stratégie technologique, l’ingénierie produit et l’infrastructure mondiale chez Visa depuis 2019, après avoir rejoint l’entreprise en 2013 en provenance d’Electronic Arts, où il a occupé le poste de CTO après 15 ans chez Microsoft. Il a co-écrit, avec Subra Kumaraswamy, responsable de la sécurité de l’information de Visa, le billet de blog du 10 juin annonçant la sortie de Visa Vulnerability Agentic Harness sur GitHub en tant qu’implémentation de référence que toute équipe de sécurité peut inspecter, adapter et étendre. Visa a également publié un livre blanc technique détaillant l’architecture, les enseignements tirés et 12 pratiques architecturales non négociables pour les infrastructures critiques.
Une confiance fondée sur le pessimisme et la paranoïa
Taneja a mené avec l’arithmétique qui fait de Visa une cible qui mérite d’être défendue de manière obsessionnelle. La confiance à l’échelle des paiements mondiaux se construit à travers ce qu’il appelle le pessimisme et la paranoïa, en supposant l’échec et en planifiant autour de lui avant que l’échec ne survienne. Le réseau a été renforcé au fil des années grâce à une architecture Zero Trust, des défenses en couches et des opérations de sécurité hautement automatisées conçues pour répondre à la demande mondiale d’échelle et de fiabilité des paiements.
Ainsi, lorsqu’Anthropic a invité les organisations à l’origine de logiciels critiques à tester Mythos dans le cadre du projet Glasswing, Visa a répondu oui. Les participants à Glasswing ont identifié collectivement plus de 10 000 vulnérabilités de gravité élevée ou critique au cours du premier mois de tests sur les logiciels qui sous-tendent les systèmes critiques à l’échelle de l’industrie, selon Anthropic. La propre conclusion d’Anthropic a placé le goulot d’étranglement après la découverte, dans la vérification, la divulgation et la vitesse de mise à jour des correctifs. Visa s’est joint à nous pour tester des décennies de renforcement à la vitesse de l’IA et découvrir où des modèles avancés pourraient pousser plus loin ses défenses.
Ce que Mythos a montré à Visa
Dans l’environnement de Visa, Mythos a démontré une analyse contextuelle à l’échelle du système, faisant ressortir les vulnérabilités enfouies profondément dans la pile et signalant les problèmes qui s’aggravent lorsqu’ils sont enchaînés, avec des résultats suffisamment clairs pour que les équipes d’ingénierie puissent agir dessus sans patauger dans le bruit. Certaines conclusions comportaient des niveaux de gravité critiques, et Visa attribue à ses contrôles de confiance zéro, à sa segmentation du réseau et à ses protections en couches le mérite de briser la chaîne avant qu’un acteur externe n’ait pu agir.
Cette confirmation était importante, a déclaré Taneja, mais l’épiphanie qui a suivi comptait encore plus. «Dans un monde d’attaques agents, la défense doit également être agentive», a-t-il déclaré. Même dans une entreprise qui a investi des décennies dans la défense en profondeur, le modèle a révélé des hypothèses sur lesquelles l’équipe fonctionnait et qui devaient être repensées. Les outils SAST traditionnels conservent leur place en tant que première passe contre les modèles de vulnérabilité connus, note le livre blanc de Visa, mais la correspondance de modèles à elle seule ne peut pas suivre un adversaire qui raisonne à travers la logique, le flux de données et les chaînes d’exploitation qui vivent entre les signatures.
Un harnais, pas un scanner
La réponse de Visa n’a pas été un autre scanner monolithique. L’équipe a construit le Visa Vulnerability Agentic Harness, qui en est maintenant à sa cinquième génération, en tant que pipeline gouverné qui dirige les modèles d’IA frontaliers via des tâches de sécurité structurées tout en appliquant des contrôles déterministes, des barrières politiques et une surveillance humaine à chaque étape. Taneja a parcouru la philosophie du design. Le harnais fonctionne en quatre phases et onze étapes, depuis l’ingestion de code et la modélisation des menaces en passant par la vérification approfondie, la synthèse de la chaîne d’exploitation, et enfin la remédiation et la validation des correctifs.
Trois choix de conception permettent de trouver la qualité, selon la propre documentation du projet. La modélisation des menaces s’exécute avant l’analyse pour se concentrer sur la surface d’attaque plutôt que de tout analyser aveuglément, le vote déterministe multi-agents nécessite une convergence entre des chaînes de raisonnement indépendantes avant qu’une découverte n’avance, et des artefacts de tri structurés compressent le cycle de vie depuis la découverte jusqu’au résultat que les développeurs peuvent réellement fournir. La récompense est un pipeline qui fonctionne à chaud par défaut. Une analyse simple dans le profil fourni exécute les onze étapes et modifie les fichiers sources dans le référentiel cible en mode correctif, en appliquant les correctifs candidats à moins que l’opérateur ne l’arrête lors de la détection.
Le harnais est multi-modèle de par sa conception. Une couche d’abstraction LLM permet à Visa d’échanger ou de combiner des fournisseurs sans modifier le plan de contrôle, et la version open source fonctionne avec Anthropic Claude, des modèles compatibles OpenAI ou un mélange. La documentation du dépôt est franche sur l’exception. L’application d’un correctif nécessite les outils d’édition de fichiers que seuls les backends Anthropic exposent, de sorte que les étapes de correction et de validation nécessitent actuellement des modèles Anthropic pour une fonctionnalité complète, et un modèle compatible OpenAI dans ces rôles est limité à une sortie de rapport uniquement. L’étude Pulse du deuxième trimestre 2026 de VentureBeat, présentée plus tôt lors de la conférence, renforce l’importance de la flexibilité de ce fournisseur. Parmi les entreprises interrogées, 82 % s’appuient sur les contrôles natifs du fournisseur comme principale couche de sécurité, et 59 % prévoient d’adopter ou de changer d’outils de sécurité d’agent au cours de l’année. Les contrôles adoptés par les entreprises l’année dernière sont déjà en train de devenir les contrôles qu’elles envisagent de remplacer.
Mean Time to Adapt remplace les anciennes mesures
Trouver les vulnérabilités n’est plus la partie la plus difficile, a soutenu Taneja. Le véritable défi réside dans la rapidité avec laquelle une équipe peut confirmer qu’un problème est réellement exploitable, le résoudre et prouver que la voie d’attaque est fermée, plutôt que de simplement montrer qu’un correctif a été appliqué. Visa appelle cela le temps moyen d’adaptation, et le livre blanc le suit selon trois dimensions. La fraîcheur de l’inventaire mesure à quel point la vue de l’organisation est actuelle et complète sur le code, la configuration et le déploiement du runtime. Les chemins exploitables par version comptent le nombre de chaînes d’attaques de bout en bout restant possibles après chaque version, et pas seulement le nombre de découvertes fermées. La durée du cycle de validation suit le temps nécessaire pour produire une preuve reproductible et étayée par des preuves qu’un correctif fonctionne et continue de fonctionner en production.
Cette distinction est importante car les mesures existantes telles que le temps moyen de détection et le nombre brut de fermetures de CVE peuvent paraître meilleures sur le papier alors que l’exposition réelle continue de croître en dessous. Une organisation peut clôturer des centaines de découvertes par mois tout en laissant ouvertes des chaînes d’exploitation viables si personne n’a vérifié si les correctifs interrompent réellement l’attaque. La MTTA oblige les équipes à mesurer les résultats qui comptent, et le livre blanc s’appuie sur les données des vulnérabilités exploitées connues de la CISA pour justifier la priorisation, notant que moins de 1 % des CVE sont activement exploitées. La politique SSDLC de Visa suppose désormais que chaque chemin exploitable sera utilisé en production et exige qu’il soit corrigé avant que le code ne soit promu.
Les risques liés à la chaîne d’approvisionnement s’accélèrent sous l’effet de l’IA
La conversation a dépassé le périmètre de Visa lorsque Taneja s’est tournée vers les fournisseurs. Une entreprise bien défendue reste exposée à travers des fournisseurs faibles et des composants open source faibles, prévient le livre blanc. Visa fait donc de la posture de sécurité spécifique à l’IA une dimension non négociable de la diligence raisonnable des fournisseurs, avec des attentes en matière de validation continue des vulnérabilités, de nomenclatures logicielles vivantes et de références MTTA dans l’ensemble de sa pile technologique.
Visa a également rejoint le projet Lightwell, l’initiative d’IBM et Red Hat de 5 milliards de dollars visant à renforcer les composants open source largement utilisés grâce à une validation basée sur l’IA et à des correctifs coordonnés, aux côtés d’institutions financières telles que Bank of America, JPMorganChase, Goldman Sachs et Mastercard. L’engagement s’inscrit dans la même logique en amont, car l’horloge MTTA ne s’arrête pas au périmètre d’une seule entreprise.
Quand les agents commencent à acheter des choses
Sécuriser le commerce agent est le prochain problème de Visa. Taneja a décrit un avenir dans lequel les agents IA effectuent des transactions au nom des consommateurs et des entreprises, et a déclaré que Visa construit le cadre de confiance, la couche d’identité et l’évaluation de l’état de préparation des agents dont les commerçants auront besoin avant que les agents puissent effectuer des transactions en toute sécurité. Derrière ce travail se trouve le Visa Payment Threats Lab, un environnement de simulation dans lequel de véritables scénarios de fraude sont rejoués par rapport aux règles d’autorisation, aux seuils et aux configurations que Visa exécute réellement, pour faire apparaître les modes de défaillance activés par l’IA sous forme de recommandations de renforcement ciblées.
Le défi identitaire n’est pas théorique. L’étude Pulse de VentureBeat a révélé que 69 % des entreprises utilisent déjà le partage d’informations d’identification quelque part dans leurs déploiements d’agents, et que les entreprises partageant des informations d’identification signalent des incidents de sécurité ou des quasi-accidents à un taux de 63,5 %, contre 40,9 % où chaque agent a sa propre identité. Le livre blanc de Visa comble directement cette lacune, en énumérant « les agents IA sont des identités » parmi ses 12 pratiques non négociables et en exigeant des autorisations limitées, l’application des moindres privilèges, des pistes d’audit complètes et l’inclusion dans la gouvernance IAM pour chaque agent qui appelle une API, lit des données ou modifie un système.
Trois priorités pour les défenseurs
Visa organise sa stratégie défensive autour de trois priorités, a déclaré Taneja. Déplacez la sécurité jusqu’à ce que les failles exploitables soient conçues avant qu’elles n’atteignent la production, et remplacez les composants à haut risque et sous-supportés avant qu’ils ne se transforment en exposition importante. Le troisième est le plus lourd à l’échelle de Visa, refactorisant les défenses pour qu’elles fonctionnent de manière autonome sous une gouvernance humaine afin que la détection, la validation et la réponse suivent le rythme de l’augmentation du volume des menaces et de l’amélioration des modèles derrière les attaques.
Rien de tout cela ne nécessite le budget d’un réseau de paiement pour démarrer. Le harnais se trouve sur GitHub avec 595 étoiles et 97 forks au 20 juillet, MTTA a besoin d’un tableau de bord plutôt que d’un cycle d’approvisionnement, et les 12 pratiques non négociables du livre blanc correspondent aux examens d’architecture déjà effectués par les équipes de sécurité. La propre conclusion de Visa se lit comme une date limite. La possibilité de devancer les attaquants à la vitesse des machines est toujours là, affirme le journal, et elle ne le restera pas.
Visa a orienté Claude Mythos d’Anthropic vers l’infrastructure derrière des milliards de transactions quotidiennes, un réseau qui s’étend sur plus de 200 pays et territoires, transfère de l’argent dans environ 160 devises et connecte près de 5 milliards d’identifiants de paiement à plus de 175 millions de commerçants.
Le modèle a intégré des faiblesses mineures au plus profond de la pile dans des chaînes d’exploits fonctionnelles qui n’auraient traditionnellement fait surface que tard dans les tests d’intrusion. Rajat Taneja, président de la technologie de Visa, a expliqué au public de VB Transform 2026 ce qui a suivi, notamment pourquoi Visa a publié le harnais qui régissait l’ensemble de la chasse en open source et pourquoi l’entreprise a abandonné les mesures de remédiation traditionnelles pour une mesure inventée par son équipe.
Taneja dirige la stratégie technologique, l’ingénierie produit et l’infrastructure mondiale chez Visa depuis 2019, après avoir rejoint l’entreprise en 2013 en provenance d’Electronic Arts, où il a occupé le poste de CTO après 15 ans chez Microsoft. Il a co-écrit, avec Subra Kumaraswamy, responsable de la sécurité de l’information de Visa, le billet de blog du 10 juin annonçant la sortie de Visa Vulnerability Agentic Harness sur GitHub en tant qu’implémentation de référence que toute équipe de sécurité peut inspecter, adapter et étendre. Visa a également publié un livre blanc technique détaillant l’architecture, les enseignements tirés et 12 pratiques architecturales non négociables pour les infrastructures critiques.
Une confiance fondée sur le pessimisme et la paranoïa
Taneja a mené avec l’arithmétique qui fait de Visa une cible qui mérite d’être défendue de manière obsessionnelle. La confiance à l’échelle des paiements mondiaux se construit à travers ce qu’il appelle le pessimisme et la paranoïa, en supposant l’échec et en planifiant autour de lui avant que l’échec ne survienne. Le réseau a été renforcé au fil des années grâce à une architecture Zero Trust, des défenses en couches et des opérations de sécurité hautement automatisées conçues pour répondre à la demande mondiale d’échelle et de fiabilité des paiements.
Ainsi, lorsqu’Anthropic a invité les organisations à l’origine de logiciels critiques à tester Mythos dans le cadre du projet Glasswing, Visa a répondu oui. Les participants à Glasswing ont identifié collectivement plus de 10 000 vulnérabilités de gravité élevée ou critique au cours du premier mois de tests sur les logiciels qui sous-tendent les systèmes critiques à l’échelle de l’industrie, selon Anthropic. La propre conclusion d’Anthropic a placé le goulot d’étranglement après la découverte, dans la vérification, la divulgation et la vitesse de mise à jour des correctifs. Visa s’est joint à nous pour tester des décennies de renforcement à la vitesse de l’IA et découvrir où des modèles avancés pourraient pousser plus loin ses défenses.
Ce que Mythos a montré à Visa
Dans l’environnement de Visa, Mythos a démontré une analyse contextuelle à l’échelle du système, faisant ressortir les vulnérabilités enfouies profondément dans la pile et signalant les problèmes qui s’aggravent lorsqu’ils sont enchaînés, avec des résultats suffisamment clairs pour que les équipes d’ingénierie puissent agir dessus sans patauger dans le bruit. Certaines conclusions comportaient des niveaux de gravité critiques, et Visa attribue à ses contrôles de confiance zéro, à sa segmentation du réseau et à ses protections en couches le mérite de briser la chaîne avant qu’un acteur externe n’ait pu agir.
Cette confirmation était importante, a déclaré Taneja, mais l’épiphanie qui a suivi comptait encore plus. «Dans un monde d’attaques agents, la défense doit également être agentive», a-t-il déclaré. Même dans une entreprise qui a investi des décennies dans la défense en profondeur, le modèle a révélé des hypothèses sur lesquelles l’équipe fonctionnait et qui devaient être repensées. Les outils SAST traditionnels conservent leur place en tant que première passe contre les modèles de vulnérabilité connus, note le livre blanc de Visa, mais la correspondance de modèles à elle seule ne peut pas suivre un adversaire qui raisonne à travers la logique, le flux de données et les chaînes d’exploitation qui vivent entre les signatures.
Un harnais, pas un scanner
La réponse de Visa n’a pas été un autre scanner monolithique. L’équipe a construit le Visa Vulnerability Agentic Harness, qui en est maintenant à sa cinquième génération, en tant que pipeline gouverné qui dirige les modèles d’IA frontaliers via des tâches de sécurité structurées tout en appliquant des contrôles déterministes, des barrières politiques et une surveillance humaine à chaque étape. Taneja a parcouru la philosophie du design. Le harnais fonctionne en quatre phases et onze étapes, depuis l’ingestion de code et la modélisation des menaces en passant par la vérification approfondie, la synthèse de la chaîne d’exploitation, et enfin la remédiation et la validation des correctifs.
Trois choix de conception permettent de trouver la qualité, selon la propre documentation du projet. La modélisation des menaces s’exécute avant l’analyse pour se concentrer sur la surface d’attaque plutôt que de tout analyser aveuglément, le vote déterministe multi-agents nécessite une convergence entre des chaînes de raisonnement indépendantes avant qu’une découverte n’avance, et des artefacts de tri structurés compressent le cycle de vie depuis la découverte jusqu’au résultat que les développeurs peuvent réellement fournir. La récompense est un pipeline qui fonctionne à chaud par défaut. Une analyse simple dans le profil fourni exécute les onze étapes et modifie les fichiers sources dans le référentiel cible en mode correctif, en appliquant les correctifs candidats à moins que l’opérateur ne l’arrête lors de la détection.
Le harnais est multi-modèle de par sa conception. Une couche d’abstraction LLM permet à Visa d’échanger ou de combiner des fournisseurs sans modifier le plan de contrôle, et la version open source fonctionne avec Anthropic Claude, des modèles compatibles OpenAI ou un mélange. La documentation du dépôt est franche sur l’exception. L’application d’un correctif nécessite les outils d’édition de fichiers que seuls les backends Anthropic exposent, de sorte que les étapes de correction et de validation nécessitent actuellement des modèles Anthropic pour une fonctionnalité complète, et un modèle compatible OpenAI dans ces rôles est limité à une sortie de rapport uniquement. L’étude Pulse du deuxième trimestre 2026 de VentureBeat, présentée plus tôt lors de la conférence, renforce l’importance de la flexibilité de ce fournisseur. Parmi les entreprises interrogées, 82 % s’appuient sur les contrôles natifs du fournisseur comme principale couche de sécurité, et 59 % prévoient d’adopter ou de changer d’outils de sécurité d’agent au cours de l’année. Les contrôles adoptés par les entreprises l’année dernière sont déjà en train de devenir les contrôles qu’elles envisagent de remplacer.
Mean Time to Adapt remplace les anciennes mesures
Trouver les vulnérabilités n’est plus la partie la plus difficile, a soutenu Taneja. Le véritable défi réside dans la rapidité avec laquelle une équipe peut confirmer qu’un problème est réellement exploitable, le résoudre et prouver que la voie d’attaque est fermée, plutôt que de simplement montrer qu’un correctif a été appliqué. Visa appelle cela le temps moyen d’adaptation, et le livre blanc le suit selon trois dimensions. La fraîcheur de l’inventaire mesure à quel point la vue de l’organisation est actuelle et complète sur le code, la configuration et le déploiement du runtime. Les chemins exploitables par version comptent le nombre de chaînes d’attaques de bout en bout restant possibles après chaque version, et pas seulement le nombre de découvertes fermées. La durée du cycle de validation suit le temps nécessaire pour produire une preuve reproductible et étayée par des preuves qu’un correctif fonctionne et continue de fonctionner en production.
Cette distinction est importante car les mesures existantes telles que le temps moyen de détection et le nombre brut de fermetures de CVE peuvent paraître meilleures sur le papier alors que l’exposition réelle continue de croître en dessous. Une organisation peut clôturer des centaines de découvertes par mois tout en laissant ouvertes des chaînes d’exploitation viables si personne n’a vérifié si les correctifs interrompent réellement l’attaque. La MTTA oblige les équipes à mesurer les résultats qui comptent, et le livre blanc s’appuie sur les données des vulnérabilités exploitées connues de la CISA pour justifier la priorisation, notant que moins de 1 % des CVE sont activement exploitées. La politique SSDLC de Visa suppose désormais que chaque chemin exploitable sera utilisé en production et exige qu’il soit corrigé avant que le code ne soit promu.
Les risques liés à la chaîne d’approvisionnement s’accélèrent sous l’effet de l’IA
La conversation a dépassé le périmètre de Visa lorsque Taneja s’est tournée vers les fournisseurs. Une entreprise bien défendue reste exposée à travers des fournisseurs faibles et des composants open source faibles, prévient le livre blanc. Visa fait donc de la posture de sécurité spécifique à l’IA une dimension non négociable de la diligence raisonnable des fournisseurs, avec des attentes en matière de validation continue des vulnérabilités, de nomenclatures logicielles vivantes et de références MTTA dans l’ensemble de sa pile technologique.
Visa a également rejoint le projet Lightwell, l’initiative d’IBM et Red Hat de 5 milliards de dollars visant à renforcer les composants open source largement utilisés grâce à une validation basée sur l’IA et à des correctifs coordonnés, aux côtés d’institutions financières telles que Bank of America, JPMorganChase, Goldman Sachs et Mastercard. L’engagement s’inscrit dans la même logique en amont, car l’horloge MTTA ne s’arrête pas au périmètre d’une seule entreprise.
Quand les agents commencent à acheter des choses
Sécuriser le commerce agent est le prochain problème de Visa. Taneja a décrit un avenir dans lequel les agents IA effectuent des transactions au nom des consommateurs et des entreprises, et a déclaré que Visa construit le cadre de confiance, la couche d’identité et l’évaluation de l’état de préparation des agents dont les commerçants auront besoin avant que les agents puissent effectuer des transactions en toute sécurité. Derrière ce travail se trouve le Visa Payment Threats Lab, un environnement de simulation dans lequel de véritables scénarios de fraude sont rejoués par rapport aux règles d’autorisation, aux seuils et aux configurations que Visa exécute réellement, pour faire apparaître les modes de défaillance activés par l’IA sous forme de recommandations de renforcement ciblées.
Le défi identitaire n’est pas théorique. L’étude Pulse de VentureBeat a révélé que 69 % des entreprises utilisent déjà le partage d’informations d’identification quelque part dans leurs déploiements d’agents, et que les entreprises partageant des informations d’identification signalent des incidents de sécurité ou des quasi-accidents à un taux de 63,5 %, contre 40,9 % où chaque agent a sa propre identité. Le livre blanc de Visa comble directement cette lacune, en énumérant « les agents IA sont des identités » parmi ses 12 pratiques non négociables et en exigeant des autorisations limitées, l’application des moindres privilèges, des pistes d’audit complètes et l’inclusion dans la gouvernance IAM pour chaque agent qui appelle une API, lit des données ou modifie un système.
Trois priorités pour les défenseurs
Visa organise sa stratégie défensive autour de trois priorités, a déclaré Taneja. Déplacez la sécurité jusqu’à ce que les failles exploitables soient conçues avant qu’elles n’atteignent la production, et remplacez les composants à haut risque et sous-supportés avant qu’ils ne se transforment en exposition importante. Le troisième est le plus lourd à l’échelle de Visa, refactorisant les défenses pour qu’elles fonctionnent de manière autonome sous une gouvernance humaine afin que la détection, la validation et la réponse suivent le rythme de l’augmentation du volume des menaces et de l’amélioration des modèles derrière les attaques.
Rien de tout cela ne nécessite le budget d’un réseau de paiement pour démarrer. Le harnais se trouve sur GitHub avec 595 étoiles et 97 forks au 20 juillet, MTTA a besoin d’un tableau de bord plutôt que d’un cycle d’approvisionnement, et les 12 pratiques non négociables du livre blanc correspondent aux examens d’architecture déjà effectués par les équipes de sécurité. La propre conclusion de Visa se lit comme une date limite. La possibilité de devancer les attaquants à la vitesse des machines est toujours là, affirme le journal, et elle ne le restera pas.
Visa a orienté Claude Mythos d’Anthropic vers l’infrastructure derrière des milliards de transactions quotidiennes, un réseau qui s’étend sur plus de 200 pays et territoires, transfère de l’argent dans environ 160 devises et connecte près de 5 milliards d’identifiants de paiement à plus de 175 millions de commerçants.
Le modèle a intégré des faiblesses mineures au plus profond de la pile dans des chaînes d’exploits fonctionnelles qui n’auraient traditionnellement fait surface que tard dans les tests d’intrusion. Rajat Taneja, président de la technologie de Visa, a expliqué au public de VB Transform 2026 ce qui a suivi, notamment pourquoi Visa a publié le harnais qui régissait l’ensemble de la chasse en open source et pourquoi l’entreprise a abandonné les mesures de remédiation traditionnelles pour une mesure inventée par son équipe.
Taneja dirige la stratégie technologique, l’ingénierie produit et l’infrastructure mondiale chez Visa depuis 2019, après avoir rejoint l’entreprise en 2013 en provenance d’Electronic Arts, où il a occupé le poste de CTO après 15 ans chez Microsoft. Il a co-écrit, avec Subra Kumaraswamy, responsable de la sécurité de l’information de Visa, le billet de blog du 10 juin annonçant la sortie de Visa Vulnerability Agentic Harness sur GitHub en tant qu’implémentation de référence que toute équipe de sécurité peut inspecter, adapter et étendre. Visa a également publié un livre blanc technique détaillant l’architecture, les enseignements tirés et 12 pratiques architecturales non négociables pour les infrastructures critiques.
Une confiance fondée sur le pessimisme et la paranoïa
Taneja a mené avec l’arithmétique qui fait de Visa une cible qui mérite d’être défendue de manière obsessionnelle. La confiance à l’échelle des paiements mondiaux se construit à travers ce qu’il appelle le pessimisme et la paranoïa, en supposant l’échec et en planifiant autour de lui avant que l’échec ne survienne. Le réseau a été renforcé au fil des années grâce à une architecture Zero Trust, des défenses en couches et des opérations de sécurité hautement automatisées conçues pour répondre à la demande mondiale d’échelle et de fiabilité des paiements.
Ainsi, lorsqu’Anthropic a invité les organisations à l’origine de logiciels critiques à tester Mythos dans le cadre du projet Glasswing, Visa a répondu oui. Les participants à Glasswing ont identifié collectivement plus de 10 000 vulnérabilités de gravité élevée ou critique au cours du premier mois de tests sur les logiciels qui sous-tendent les systèmes critiques à l’échelle de l’industrie, selon Anthropic. La propre conclusion d’Anthropic a placé le goulot d’étranglement après la découverte, dans la vérification, la divulgation et la vitesse de mise à jour des correctifs. Visa s’est joint à nous pour tester des décennies de renforcement à la vitesse de l’IA et découvrir où des modèles avancés pourraient pousser plus loin ses défenses.
Ce que Mythos a montré à Visa
Dans l’environnement de Visa, Mythos a démontré une analyse contextuelle à l’échelle du système, faisant ressortir les vulnérabilités enfouies profondément dans la pile et signalant les problèmes qui s’aggravent lorsqu’ils sont enchaînés, avec des résultats suffisamment clairs pour que les équipes d’ingénierie puissent agir dessus sans patauger dans le bruit. Certaines conclusions comportaient des niveaux de gravité critiques, et Visa attribue à ses contrôles de confiance zéro, à sa segmentation du réseau et à ses protections en couches le mérite de briser la chaîne avant qu’un acteur externe n’ait pu agir.
Cette confirmation était importante, a déclaré Taneja, mais l’épiphanie qui a suivi comptait encore plus. «Dans un monde d’attaques agents, la défense doit également être agentive», a-t-il déclaré. Même dans une entreprise qui a investi des décennies dans la défense en profondeur, le modèle a révélé des hypothèses sur lesquelles l’équipe fonctionnait et qui devaient être repensées. Les outils SAST traditionnels conservent leur place en tant que première passe contre les modèles de vulnérabilité connus, note le livre blanc de Visa, mais la correspondance de modèles à elle seule ne peut pas suivre un adversaire qui raisonne à travers la logique, le flux de données et les chaînes d’exploitation qui vivent entre les signatures.
Un harnais, pas un scanner
La réponse de Visa n’a pas été un autre scanner monolithique. L’équipe a construit le Visa Vulnerability Agentic Harness, qui en est maintenant à sa cinquième génération, en tant que pipeline gouverné qui dirige les modèles d’IA frontaliers via des tâches de sécurité structurées tout en appliquant des contrôles déterministes, des barrières politiques et une surveillance humaine à chaque étape. Taneja a parcouru la philosophie du design. Le harnais fonctionne en quatre phases et onze étapes, depuis l’ingestion de code et la modélisation des menaces en passant par la vérification approfondie, la synthèse de la chaîne d’exploitation, et enfin la remédiation et la validation des correctifs.
Trois choix de conception permettent de trouver la qualité, selon la propre documentation du projet. La modélisation des menaces s’exécute avant l’analyse pour se concentrer sur la surface d’attaque plutôt que de tout analyser aveuglément, le vote déterministe multi-agents nécessite une convergence entre des chaînes de raisonnement indépendantes avant qu’une découverte n’avance, et des artefacts de tri structurés compressent le cycle de vie depuis la découverte jusqu’au résultat que les développeurs peuvent réellement fournir. La récompense est un pipeline qui fonctionne à chaud par défaut. Une analyse simple dans le profil fourni exécute les onze étapes et modifie les fichiers sources dans le référentiel cible en mode correctif, en appliquant les correctifs candidats à moins que l’opérateur ne l’arrête lors de la détection.
Le harnais est multi-modèle de par sa conception. Une couche d’abstraction LLM permet à Visa d’échanger ou de combiner des fournisseurs sans modifier le plan de contrôle, et la version open source fonctionne avec Anthropic Claude, des modèles compatibles OpenAI ou un mélange. La documentation du dépôt est franche sur l’exception. L’application d’un correctif nécessite les outils d’édition de fichiers que seuls les backends Anthropic exposent, de sorte que les étapes de correction et de validation nécessitent actuellement des modèles Anthropic pour une fonctionnalité complète, et un modèle compatible OpenAI dans ces rôles est limité à une sortie de rapport uniquement. L’étude Pulse du deuxième trimestre 2026 de VentureBeat, présentée plus tôt lors de la conférence, renforce l’importance de la flexibilité de ce fournisseur. Parmi les entreprises interrogées, 82 % s’appuient sur les contrôles natifs du fournisseur comme principale couche de sécurité, et 59 % prévoient d’adopter ou de changer d’outils de sécurité d’agent au cours de l’année. Les contrôles adoptés par les entreprises l’année dernière sont déjà en train de devenir les contrôles qu’elles envisagent de remplacer.
Mean Time to Adapt remplace les anciennes mesures
Trouver les vulnérabilités n’est plus la partie la plus difficile, a soutenu Taneja. Le véritable défi réside dans la rapidité avec laquelle une équipe peut confirmer qu’un problème est réellement exploitable, le résoudre et prouver que la voie d’attaque est fermée, plutôt que de simplement montrer qu’un correctif a été appliqué. Visa appelle cela le temps moyen d’adaptation, et le livre blanc le suit selon trois dimensions. La fraîcheur de l’inventaire mesure à quel point la vue de l’organisation est actuelle et complète sur le code, la configuration et le déploiement du runtime. Les chemins exploitables par version comptent le nombre de chaînes d’attaques de bout en bout restant possibles après chaque version, et pas seulement le nombre de découvertes fermées. La durée du cycle de validation suit le temps nécessaire pour produire une preuve reproductible et étayée par des preuves qu’un correctif fonctionne et continue de fonctionner en production.
Cette distinction est importante car les mesures existantes telles que le temps moyen de détection et le nombre brut de fermetures de CVE peuvent paraître meilleures sur le papier alors que l’exposition réelle continue de croître en dessous. Une organisation peut clôturer des centaines de découvertes par mois tout en laissant ouvertes des chaînes d’exploitation viables si personne n’a vérifié si les correctifs interrompent réellement l’attaque. La MTTA oblige les équipes à mesurer les résultats qui comptent, et le livre blanc s’appuie sur les données des vulnérabilités exploitées connues de la CISA pour justifier la priorisation, notant que moins de 1 % des CVE sont activement exploitées. La politique SSDLC de Visa suppose désormais que chaque chemin exploitable sera utilisé en production et exige qu’il soit corrigé avant que le code ne soit promu.
Les risques liés à la chaîne d’approvisionnement s’accélèrent sous l’effet de l’IA
La conversation a dépassé le périmètre de Visa lorsque Taneja s’est tournée vers les fournisseurs. Une entreprise bien défendue reste exposée à travers des fournisseurs faibles et des composants open source faibles, prévient le livre blanc. Visa fait donc de la posture de sécurité spécifique à l’IA une dimension non négociable de la diligence raisonnable des fournisseurs, avec des attentes en matière de validation continue des vulnérabilités, de nomenclatures logicielles vivantes et de références MTTA dans l’ensemble de sa pile technologique.
Visa a également rejoint le projet Lightwell, l’initiative d’IBM et Red Hat de 5 milliards de dollars visant à renforcer les composants open source largement utilisés grâce à une validation basée sur l’IA et à des correctifs coordonnés, aux côtés d’institutions financières telles que Bank of America, JPMorganChase, Goldman Sachs et Mastercard. L’engagement s’inscrit dans la même logique en amont, car l’horloge MTTA ne s’arrête pas au périmètre d’une seule entreprise.
Quand les agents commencent à acheter des choses
Sécuriser le commerce agent est le prochain problème de Visa. Taneja a décrit un avenir dans lequel les agents IA effectuent des transactions au nom des consommateurs et des entreprises, et a déclaré que Visa construit le cadre de confiance, la couche d’identité et l’évaluation de l’état de préparation des agents dont les commerçants auront besoin avant que les agents puissent effectuer des transactions en toute sécurité. Derrière ce travail se trouve le Visa Payment Threats Lab, un environnement de simulation dans lequel de véritables scénarios de fraude sont rejoués par rapport aux règles d’autorisation, aux seuils et aux configurations que Visa exécute réellement, pour faire apparaître les modes de défaillance activés par l’IA sous forme de recommandations de renforcement ciblées.
Le défi identitaire n’est pas théorique. L’étude Pulse de VentureBeat a révélé que 69 % des entreprises utilisent déjà le partage d’informations d’identification quelque part dans leurs déploiements d’agents, et que les entreprises partageant des informations d’identification signalent des incidents de sécurité ou des quasi-accidents à un taux de 63,5 %, contre 40,9 % où chaque agent a sa propre identité. Le livre blanc de Visa comble directement cette lacune, en énumérant « les agents IA sont des identités » parmi ses 12 pratiques non négociables et en exigeant des autorisations limitées, l’application des moindres privilèges, des pistes d’audit complètes et l’inclusion dans la gouvernance IAM pour chaque agent qui appelle une API, lit des données ou modifie un système.
Trois priorités pour les défenseurs
Visa organise sa stratégie défensive autour de trois priorités, a déclaré Taneja. Déplacez la sécurité jusqu’à ce que les failles exploitables soient conçues avant qu’elles n’atteignent la production, et remplacez les composants à haut risque et sous-supportés avant qu’ils ne se transforment en exposition importante. Le troisième est le plus lourd à l’échelle de Visa, refactorisant les défenses pour qu’elles fonctionnent de manière autonome sous une gouvernance humaine afin que la détection, la validation et la réponse suivent le rythme de l’augmentation du volume des menaces et de l’amélioration des modèles derrière les attaques.
Rien de tout cela ne nécessite le budget d’un réseau de paiement pour démarrer. Le harnais se trouve sur GitHub avec 595 étoiles et 97 forks au 20 juillet, MTTA a besoin d’un tableau de bord plutôt que d’un cycle d’approvisionnement, et les 12 pratiques non négociables du livre blanc correspondent aux examens d’architecture déjà effectués par les équipes de sécurité. La propre conclusion de Visa se lit comme une date limite. La possibilité de devancer les attaquants à la vitesse des machines est toujours là, affirme le journal, et elle ne le restera pas.